Casos de uso y respuestas operativas

Elimine las contraseñas de su empresa para simplificar el día a día

Las contraseñas tradicionales son el eslabón más débil y costoso de la infraestructura informática actual. Obligar a sus empleados a recordar claves complejas que cambian cada mes solo fomenta que las apunten en notas adhesivas o que utilicen combinaciones predecibles, facilitando el robo de identidades mediante phishing. Los usuarios deben poder iniciar sesión de forma instantánea usando la biometría de sus ordenadores (Touch ID o Windows Hello) o llaves físicas de seguridad, eliminando para siempre las llamadas de soporte por contraseñas olvidadas.

Desafío

Proteger contraseñas dejando de utilizarlas ;)

Nuestro enfoque consiste en revolucionar el acceso de su organización: sustituimos los textos vulnerables por una verificación de identidad criptográfica basada en el dispositivo físico y la biometría del empleado, garantizando una seguridad impenetrable con una fricción cero para el usuario.

Conocer como lo hacemos

Un ecosistema de acceso seguro basado en factores criptográficos y biometría

Transicionar hacia un entorno libre de contraseñas requiere unificar el inicio de sesión del ordenador, el acceso a las aplicaciones web y la concienciación técnica del personal. En Sinfopac estructuramos esta transformación digital a través de tres pilares de software de última generación completamente administrados.

Implementación de Passwordless nativo y SSO con JumpCloud

Establecemos el motor de autenticación moderna a través de JumpCloud. Configuramos su flota de dispositivos para que los empleados desbloqueen sus ordenadores y accedan a todas sus aplicaciones web (SSO) mediante la huella dactilar, el reconocimiento facial o llaves de seguridad físicas (Yubikeys). La contraseña se elimina del proceso de inicio de sesión, reduciendo el riesgo de phishing a cero.

Conciencia sobre seguridad de identidades con Guardey

El cambio tecnológico hacia el modelo sin contraseñas requiere que los empleados entiendan su importancia para evitar la resistencia al cambio. A través de las dinámicas de aprendizaje gamificadas de Guardey, entrenamos a su personal en los conceptos de identidad digital moderna, enseñándoles por qué los factores biométricos y las llaves criptográficas son infinitamente más seguras que las contraseñas tradicionales escritas

"Uno de los principales desafíos era gestionar el acceso a la red en un entorno de trabajo híbrido... nuestra infraestructura anterior requería ajustes constantes para dar soporte a este nuevo modelo"

Julian Oberer
Director Comercial y de Operaciones | Schryver Logistics
Leer más

En lugar de escribir una cadena de texto, el usuario utiliza la capacidad biométrica de su ordenador (como el Touch ID de un Mac o el Windows Hello de una laptop) o introduce una llave física de seguridad USB. Esta acción desbloquea una clave criptográfica única almacenada de forma segura en el chip de hardware del dispositivo, la cual se comunica con JumpCloud para verificar la identidad al instante de forma segura.

Nuestra configuración incluye siempre mecanismos de contingencia seguros diseñados por nuestros ingenieros. Si la biometría principal falla, JumpCloud permite el uso de métodos alternativos de alta seguridad previamente autorizados, como el envío de una clave push criptográfica a la aplicación autenticadora del teléfono móvil del empleado o el uso de una llave de seguridad física de respaldo.

No, en absoluto. Las tecnologías de biometría modernas (como Windows Hello o Touch ID) nunca envían datos biométricos a internet ni los comparten con JumpCloud o Sinfopac. La lectura de la huella o el rostro se procesa de forma estrictamente local dentro del chip de seguridad físico del ordenador (TPM o Secure Enclave), el cual se limita a enviar una confirmación digital cifrada de que el usuario es correcto.

A través del panel de Inicio de Sesión Único (SSO) de JumpCloud, podemos unificar la gran mayoría de las aplicaciones modernas en la nube bajo el modelo Passwordless. Para aquellos sistemas o servidores heredados que obligatoriamente requieran una contraseña tradicional de texto, JumpCloud puede gestionar y rellenar de forma automática esas claves en segundo plano, ocultándolas del usuario final para mantener el entorno protegido.

En lugar de escribir una cadena de texto, el usuario utiliza la capacidad biométrica de su ordenador (como el Touch ID de un Mac o el Windows Hello de una laptop) o introduce una llave física de seguridad USB. Esta acción desbloquea una clave criptográfica única almacenada de forma segura en el chip de hardware del dispositivo, la cual se comunica con JumpCloud para verificar la identidad al instante de forma segura.

Nuestra configuración incluye siempre mecanismos de contingencia seguros diseñados por nuestros ingenieros. Si la biometría principal falla, JumpCloud permite el uso de métodos alternativos de alta seguridad previamente autorizados, como el envío de una clave push criptográfica a la aplicación autenticadora del teléfono móvil del empleado o el uso de una llave de seguridad física de respaldo.

No, en absoluto. Las tecnologías de biometría modernas (como Windows Hello o Touch ID) nunca envían datos biométricos a internet ni los comparten con JumpCloud o Sinfopac. La lectura de la huella o el rostro se procesa de forma estrictamente local dentro del chip de seguridad físico del ordenador (TPM o Secure Enclave), el cual se limita a enviar una confirmación digital cifrada de que el usuario es correcto.

A través del panel de Inicio de Sesión Único (SSO) de JumpCloud, podemos unificar la gran mayoría de las aplicaciones modernas en la nube bajo el modelo Passwordless. Para aquellos sistemas o servidores heredados que obligatoriamente requieran una contraseña tradicional de texto, JumpCloud puede gestionar y rellenar de forma automática esas claves en segundo plano, ocultándolas del usuario final para mantener el entorno protegido.

Evolucione la seguridad de su empresa hacia un entorno inmune al robo de credenciales

En Sinfopac guiamos a las empresas de España y Latinoamérica en la transición técnica hacia modelos de identidad digital modernos, ágiles y altamente eficientes. Permita que nuestro equipo de ingenieros certificados elimine la fricción de las contraseñas tradicionales de su infraestructura para que usted lidere una organización protegida frente a las amenazas del futuro.

Contactar con un especialista

Explore nuestros recursos y artículos de interés

Amplíe sus conocimientos con nuestros análisis técnicos más recientes. Descubra guías, mejores prácticas y estrategias de ciberseguridad.

Visitar blog
Read article
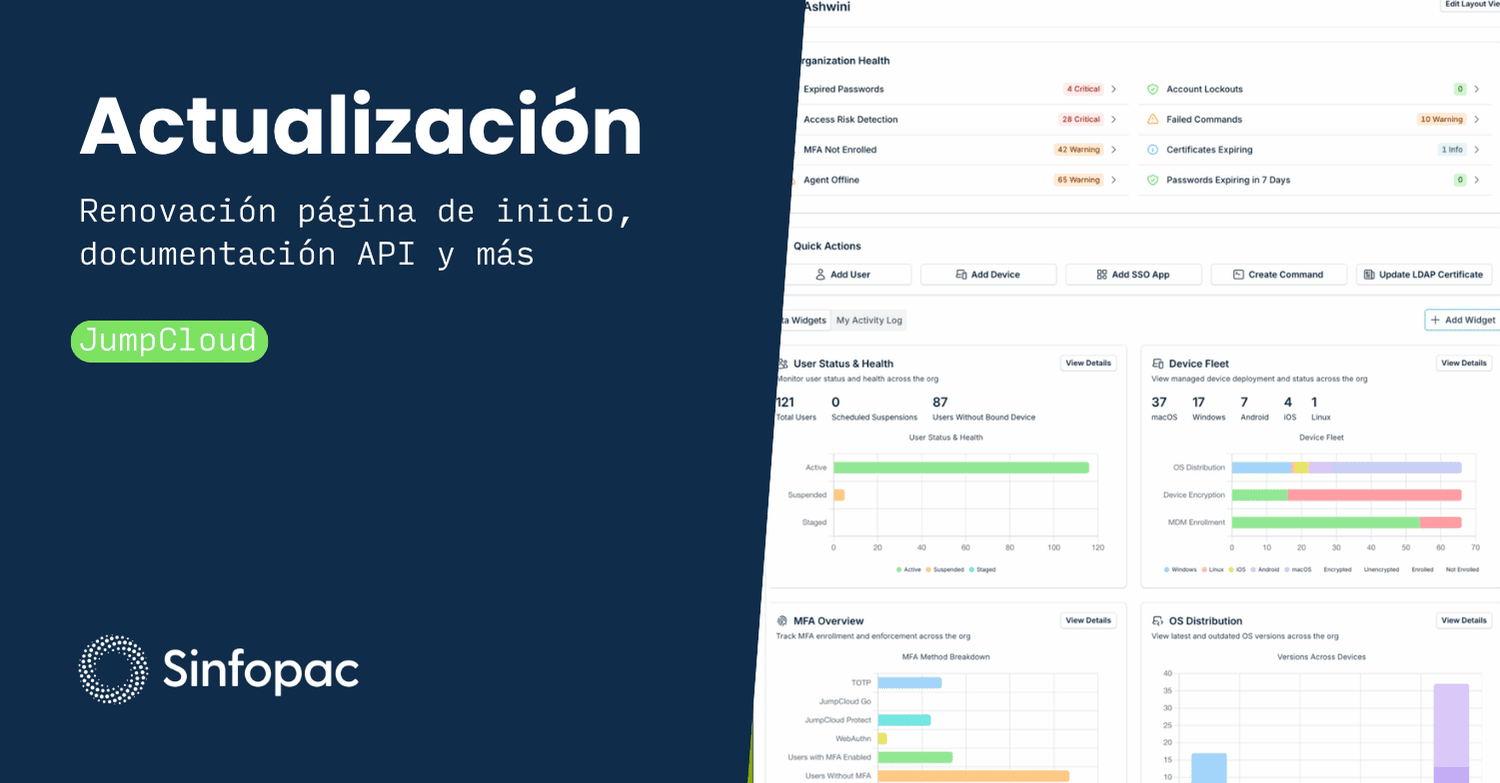
Interfaz del nuevo dashboard de administración de JumpCloud, visualizando métricas en tiempo real, alertas de salud de la organización y widgets de gestión de dispositivos para optimizar la operativa de TI corporativa.

Nueva Consola de Administración y Automatización vía API

Maximice la eficiencia operativa de TI con el tablero de control en tiempo real y la documentación unificada de APIs. Descubra cómo JumpCloud facilita la automatización.

07.09.2026
Pilar
Read article
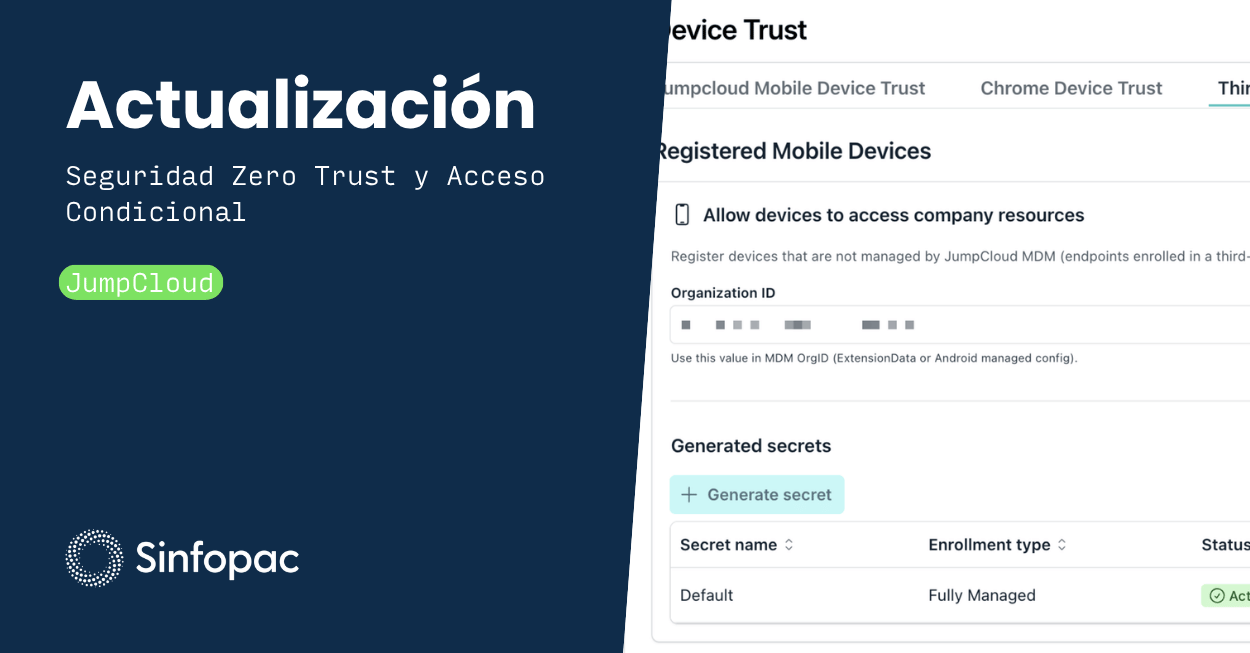
Interfaz de la consola de JumpCloud mostrando la configuración de Device Trust para dispositivos móviles de terceros y la gestión unificada de accesos y dispositivos corporativos

Gestión unificada de dispositivos y políticas centradas en el usuario

Gestione endpoints de forma inteligente. Aplique políticas de red, certificados y seguridad basadas en la identidad del usuario, optimizando el trabajo en entornos híbridos.

09.09.2026
Pilar
Read article
Panel de la aplicación JumpCloud que muestra la función de control de privilegios de administrador y la opción para solicitar acceso temporal en estaciones de trabajo corporativas, con branding de Sinfopac.

Privilegios de administrador bajo demanda y autoservicio de software

Optimice la seguridad de endpoints aplicando el principio de mínimo privilegio con acceso bajo demanda y catálogos de autoservicio de software corporativo.

18.09.2026
Pilar
Read article
Edificio corporativo moderno en entorno urbano utilizado para ilustrar un incidente de seguridad.

Caso Revolut: qué enseña sobre ingeniería social en empresas

El caso Revolut demuestra que una empresa puede proteger sus sistemas y aun así sufrir una brecha cuando una persona confía en una solicitud fraudulenta. La ingeniería social exige controles técnicos y humanos.

17.09.2026
Sebastian
Read article
Interfaz de la consola de administración de JumpCloud mostrando la configuración de Device Trust y seguridad Zero Trust para implementar acceso condicional en dispositivos móviles corporativos.

Seguridad Zero Trust: Evaluación de Riesgos y Acceso Condicional

Fortalezca su postura de seguridad implementando políticas de Acceso Condicional con análisis de impacto, detección automática de inactividad y MFA resiliente para su organización.

16.09.2026
Pilar
Read article
Diagrama conceptual de integración entre Google Workspace y SpinOne para protección de datos en la nube.

Google recomienda SpinOne para Google Workspace: ¿qué significa?

Google Cloud documenta SpinOne como solución para proteger datos de Google Workspace. Estas son las capacidades que hacen relevante esta referencia para TI.

16.09.2026
Gastón T.
Read article
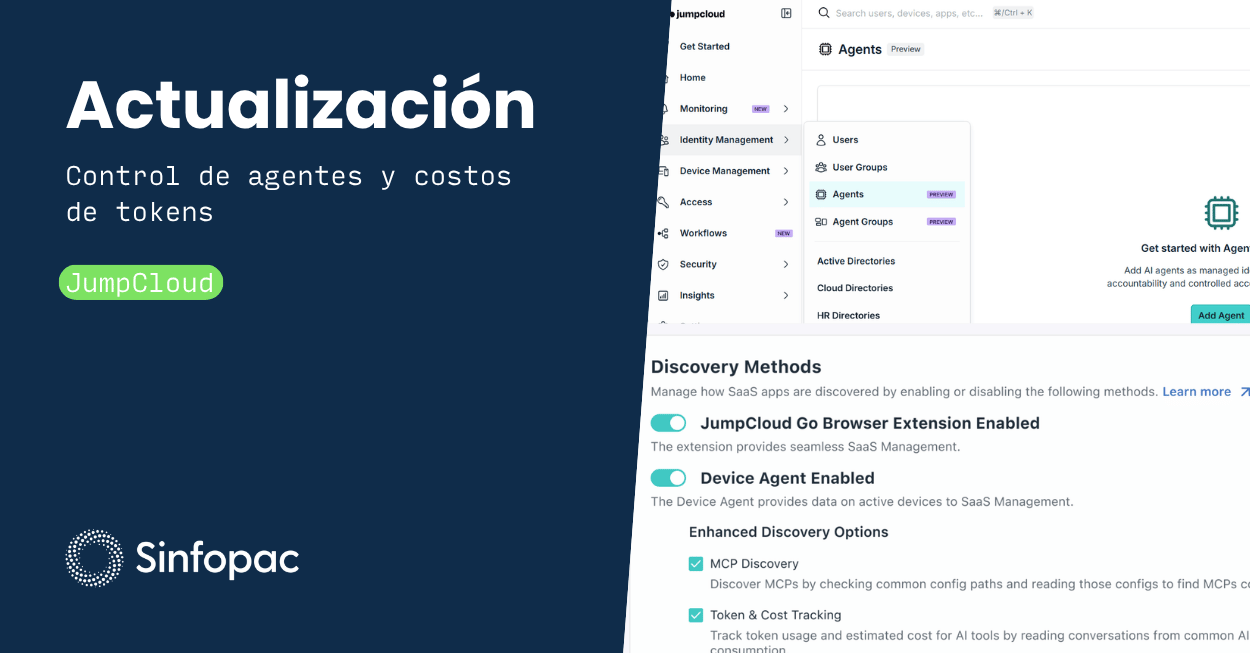
Interfaz de la consola de administración de JumpCloud mostrando el menú de gestión de agentes de inteligencia artificial y la configuración de métodos de descubrimiento para costos de tokens, bajo el diseño corporativo de Sinfopac.

Gobernanza de IA en la empresa: control de agentes y costos de tokens

La adopción de inteligencia artificial exige trazabilidad técnica y financiera. Conozca cómo gestionar identidades para agentes de IA, auditar servidores MCP y controlar el gasto en tokens de desarrollo.

15.09.2026
Pilar
Read article
Gestión centralizada de identidades y acceso SSO a aplicaciones empresariales

¿Qué es el SSO y cómo funciona en empresas?

El SSO centraliza la autenticación de los usuarios para facilitar el acceso a aplicaciones y recursos empresariales. Conozca cómo funciona y por qué es clave para una gestión moderna de identidades.

10.09.2026
Sebastian
Read article
Laptops en oficina con manos digitales translúcidas que ilustran el riesgo de Shadow IT

Shadow IT: qué son las aplicaciones no autorizadas y qué riesgos generan

El Shadow IT aparece cuando los empleados utilizan aplicaciones y servicios que TI no controla. Conozca qué son las aplicaciones no autorizadas y qué riesgos generan.

08.09.2026
Pilar
Read article
Startup Summit 2026 em Florianópolis, encontro de tecnologia, inovação e empreendedorismo

Sinfopac en Startup Summit 2026: tecnología, innovación y nuevas conexiones

Sinfopac estuvo presente en Startup Summit 2026, conectando con las tendencias, empresas y profesionales que están impulsando la innovación tecnológica en Brasil.

03.09.2026
Gastón R.
Previous
Next