


La gestión de privilegios bajo demanda y el autoservicio de software permiten a las organizaciones eliminar las cuentas de administrador local permanentes en los equipos, reduciendo drásticamente los vectores de ataque en los endpoints corporativos.
El principio de mínimo privilegio (PoLP) es un pilar fundamental de la ciberseguridad, pero su implementación tradicional suele generar fricción operativa: revocar derechos de administrador a los usuarios finales frecuentemente satura al equipo de TI con tickets de soporte para instalaciones rutinarias. En Q3, la plataforma de JumpCloud ha modernizado este equilibrio mediante flujos automatizados que otorgan autonomía al usuario bajo un control centralizado estricto.
El riesgo operativo de los privilegios permanentes
Otorgar permisos de administrador local a los colaboradores es una práctica de alto riesgo. Este nivel de acceso permite la instalación de software no autorizado, modificaciones críticas en el registro del sistema y la ejecución de malware que puede propagarse con privilegios elevados. Sin embargo, las organizaciones que optan por modelos de seguridad estrictos a menudo enfrentan una "parálisis productiva": el usuario, al no poder instalar una utilidad necesaria o actualizar un controlador, depende totalmente del equipo de soporte.
Esta tensión entre seguridad y productividad es la que el módulo de gestor de acceso privilegiado busca resolver, permitiendo que la seguridad sea un facilitador del negocio y no un obstáculo técnico.
Privilegios elevados bajo demanda (Access Requests)
La funcionalidad de Access Requests es la respuesta a la necesidad de eliminar las cuentas de administrador persistentes. En lugar de tener un usuario con privilegios totales, el administrador de TI define políticas donde los permisos se conceden únicamente cuando son requeridos y por un tiempo limitado.
En este trimestre, el flujo de trabajo se ha optimizado para descentralizar la solicitud y centralizar la aprobación:
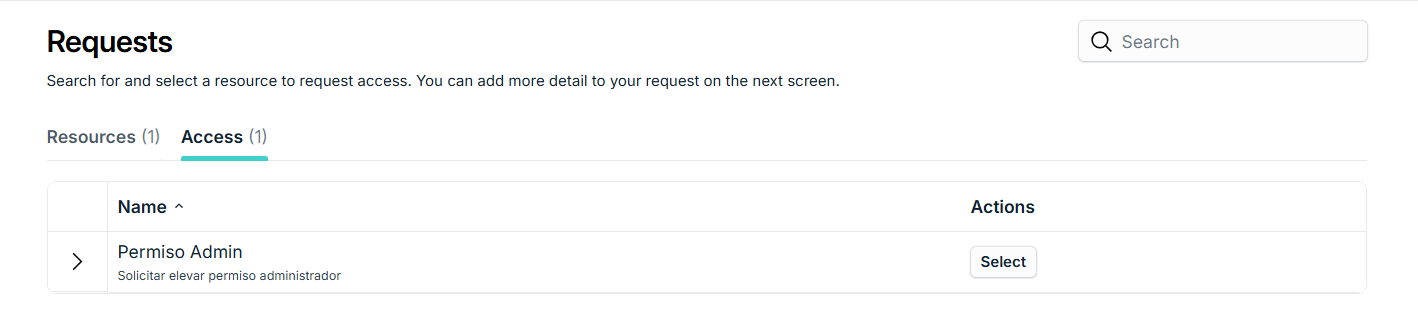
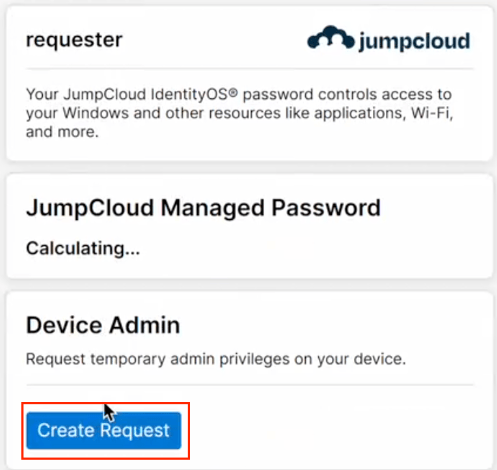
- Solicitud nativa: Los usuarios finales no necesitan acceder a portales web complejos. Directamente desde la app de la barra de menú en macOS o la bandeja del sistema en Windows, el colaborador selecciona la opción de solicitar privilegios, justificando el motivo y la duración estimada.
- Gestión central: El equipo de TI supervisa estas peticiones desde un panel único, donde puede aprobar o rechazar basándose en criterios de cumplimiento.
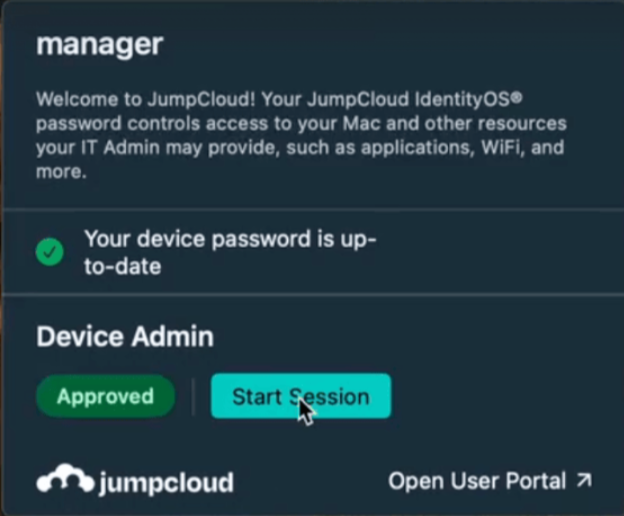
- Ejecución con control: Una vez aprobada, el usuario inicia su sesión privilegiada. La app muestra un contador regresivo visible en pantalla, brindando transparencia sobre el tiempo restante de la elevación.
- Revocación automática: Al finalizar el tiempo programado, los permisos se eliminan de forma inmediata. La cuenta regresa a su estado de usuario estándar, asegurando que el privilegio solo haya existido durante la ventana operativa necesaria.
Catálogo de aplicaciones autoservicio: autonomía con control
Complementando la restricción de privilegios, el Self Service App Catalog —ahora con disponibilidad general (GA)— resuelve la necesidad operativa de instalar software. Este catálogo permite que los administradores de gestión centralizada de endpoints pongan a disposición de los usuarios un repositorio de aplicaciones aprobadas y corporativas.
El funcionamiento del catálogo es sencillo y seguro:
- Curación de software: TI define qué aplicaciones son seguras y están alineadas con las políticas de licenciamiento de la empresa.
- Despliegue bajo demanda: El colaborador puede instalar, actualizar o desinstalar el software necesario sin requerir credenciales de administrador ni abrir un ticket de soporte.
- Políticas a nivel de grupo: Es posible segmentar la visibilidad del catálogo, asegurando que cada departamento solo acceda a las herramientas que requiere para su función, manteniendo el entorno limpio y controlado.
- Modo forzado: Para aplicaciones críticas o actualizaciones de seguridad obligatorias, el sistema permite forzar el despliegue automático, independientemente de la voluntad del usuario.
Impacto en la productividad y seguridad de TI
La implementación combinada de privilegios bajo demanda y catálogos de software cambia la dinámica del equipo de soporte. TI deja de ser un "aprobador de instalaciones" para convertirse en un "habilitador de entornos seguros". Los beneficios incluyen:
- Reducción de tickets: Menos solicitudes administrativas repetitivas permiten al equipo técnico enfocarse en proyectos de mayor valor.
- Cumplimiento normativo: La eliminación de derechos de administrador permanente es un requisito habitual en auditorías de seguridad y ciberseguros.
- Reducción de la superficie de ataque: Los endpoints se mantienen como entornos restringidos, limitando la capacidad de software malicioso para realizar cambios permanentes en el sistema operativo.
La gestión eficaz de identidades y dispositivos es un área compleja que requiere un enfoque estratégico para no comprometer la operatividad del negocio. En Sinfopac, actuamos como consultores expertos en el despliegue de soluciones integrales de ciberseguridad, gestión de identidades y administración de endpoints. Acompañamos a las empresas en la transición hacia modelos Zero Trust, ayudando a optimizar el uso de MDM y a configurar políticas de privilegios que protejan la organización sin obstaculizar el flujo de trabajo de los colaboradores.
{{fs-button}}