Servicios Gestionados de TI (MSP)

Protección y resiliencia para sus datos y entornos corporativos en la nube

Migrar las operaciones a suites de productividad como Microsoft 365 o Google Workspace no exime a las organizaciones de salvaguardar su información. Los proveedores operan bajo un modelo de responsabilidad compartida: ellos aseguran la disponibilidad de la infraestructura, pero la integridad, el respaldo y la defensa de los correos, archivos y bases de datos recaen estrictamente sobre su empresa.

Proteger los datos de mis apps en la nube

¿Cómo funciona?

Administración delegada y defensa automatizada

Nuestro servicio gestionado de resiliencia SaaS erradica la carga de supervisar políticas de copia de seguridad y alertas de seguridad de forma manual. El equipo de ingenieros de soporte de Sinfopac asume la gestión de sus entornos cloud.

Solicitar reunión

Mitigación del secuestro de información y gobierno del almacenamiento en la nube corporativa

Las organizaciones corporativas en España y Latinoamérica confían la totalidad de su propiedad intelectual, comunicaciones con clientes e información financiera a los repositorios de OneDrive, SharePoint o Google Drive, incluso Slack. Sin embargo, esta centralización ha convertido a las suites SaaS en el blanco más lucrativo para las bandas de cibercrimen. Un ataque de ransomware moderno ya no solo infecta ordenadores portátiles; ahora se infiltra directamente en la nube a través de aplicaciones maliciosas autorizadas por error o mediante el robo de credenciales, procediendo a cifrar de forma masiva los archivos compartidos de la empresa a una velocidad que colapsa cualquier reacción humana manual.

Detener estas amenazas y garantizar la preservación a largo plazo de la memoria documental exige una ingeniería proactiva que actúe directamente a nivel de API. En Sinfopac configuramos una arquitectura de protección que no depende de que un agente de software esté encendido en el equipo del usuario. Al integrar las capacidades avanzadas de automatización de SpinOne, aislamos lógicamente los históricos de su empresa en repositorios inmutables e independientes (AWS, GCP o Azure), lo que impide que un atacante pueda borrar los respaldos si logra comprometer la cuenta de un administrador. De esta manera, su departamento de TI optimiza costes de almacenamiento, reduce el tiempo de recuperación (RTO) a minutos y asegura que la organización mantenga su operatividad intacta frente a borrados accidentales, sabotajes internos o extorsiones digitales.

Respaldos inmutables automatizados y recuperación granular

Unificamos el acceso a todas las plataformas de software de su organización mediante la configuración de protocolos seguros SAML y OIDC. Sus empleados ingresan a un portal web corporativo centralizado donde, tras validar su identidad acceden de manera fluida a sus herramientas de trabajo rutinarias, eliminando la necesidad de recordar o almacenar credenciales.

Detección y bloqueo automatizado de ransomware

Diseñamos flujos automatizados de aprovisionamiento de cuentas basados en perfiles y roles específicos de su organigrama. Cuando se incorpora un nuevo colaborador, nuestros ingenieros despliegan sus accesos a todas las herramientas asignadas de forma simultánea en pocos minutos. De igual manera, ante una desvinculación laboral o baja del personal.

Auditoría de aplicaciones de terceros y control del riesgo de datos (SaaS Security)

Evaluamos de manera ininterrumpida todas las aplicaciones y extensiones de navegador a las que sus empleados han concedido acceso utilizando sus credenciales corporativas (OAuth tokens). Nuestros ingenieros analizan el nivel de riesgo técnico, los permisos solicitados y la reputación de cada software (identificando brechas de Shadow IT), lo que nos permite bloquear o revocar de inmediato las herramientas sospechosas que pongan en peligro la confidencialidad de la empresa.

"Uno de los principales desafíos era gestionar el acceso a la red en un entorno de trabajo híbrido... nuestra infraestructura anterior requería ajustes constantes para dar soporte a este nuevo modelo"

Julian Oberer
Director Comercial y de Operaciones | Schryver Logistics
Leer más

Asegure la continuidad Microsoft 365, Google Workspace, Slack o Salesforce con ingeniería de resiliencia experta

Confíe en nuestro equipo de certificado para administrar sus políticas de respaldo, detener el secuestro de información en tiempo real y gobernar la seguridad de sus suites cloud bajo un modelo de servicios gestionados de máxima excelencia corporativa.

Contactar con especialista del servicio

Explore nuestros recursos y artículos prácticos

Acceda al análisis de nuestro equipo sobre las últimas tendencias en infraestructura en la nube, equipos distribuidos y estrategias operativas.

Visitar blog
Read article
Fachada del Transamérica Expo Center en São Paulo durante el evento Mind The Sec

Sinfopac presente en Mind The Sec 2026: conectando con la vanguardia de la ciberseguridad

Sinfopac consolida su presencia internacional en Mind the Sec São Paulo, abordando la convergencia entre gestión de identidades, resiliencia corporativa y arquitecturas Zero Trust ante los principales decisores de TI.

22.09.2026
Gastón R.
Read article
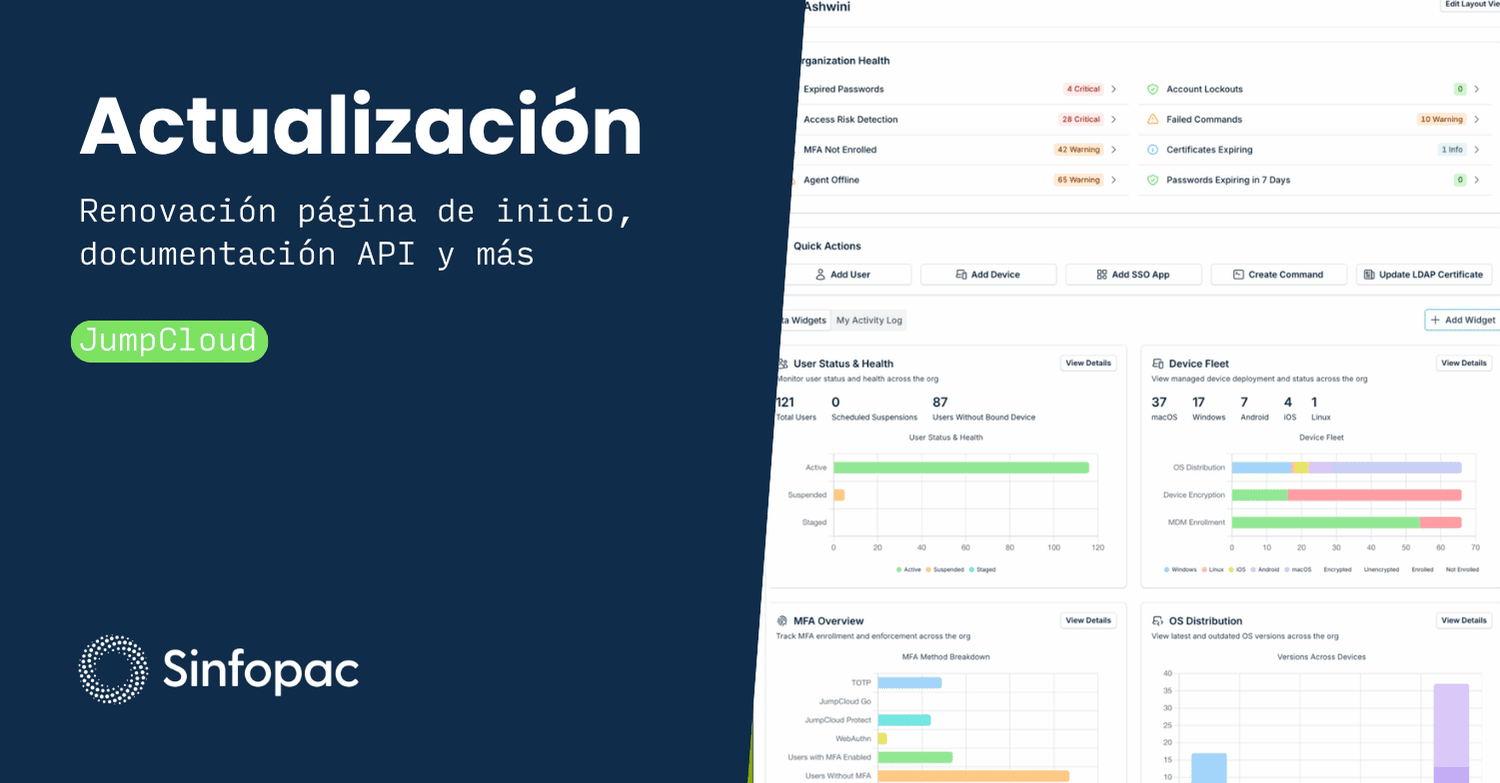
Interfaz del nuevo dashboard de administración de JumpCloud, visualizando métricas en tiempo real, alertas de salud de la organización y widgets de gestión de dispositivos para optimizar la operativa de TI corporativa.

Nueva Consola de Administración y Automatización vía API

Maximice la eficiencia operativa de TI con el tablero de control en tiempo real y la documentación unificada de APIs. Descubra cómo JumpCloud facilita la automatización.

07.09.2026
Pilar
Read article
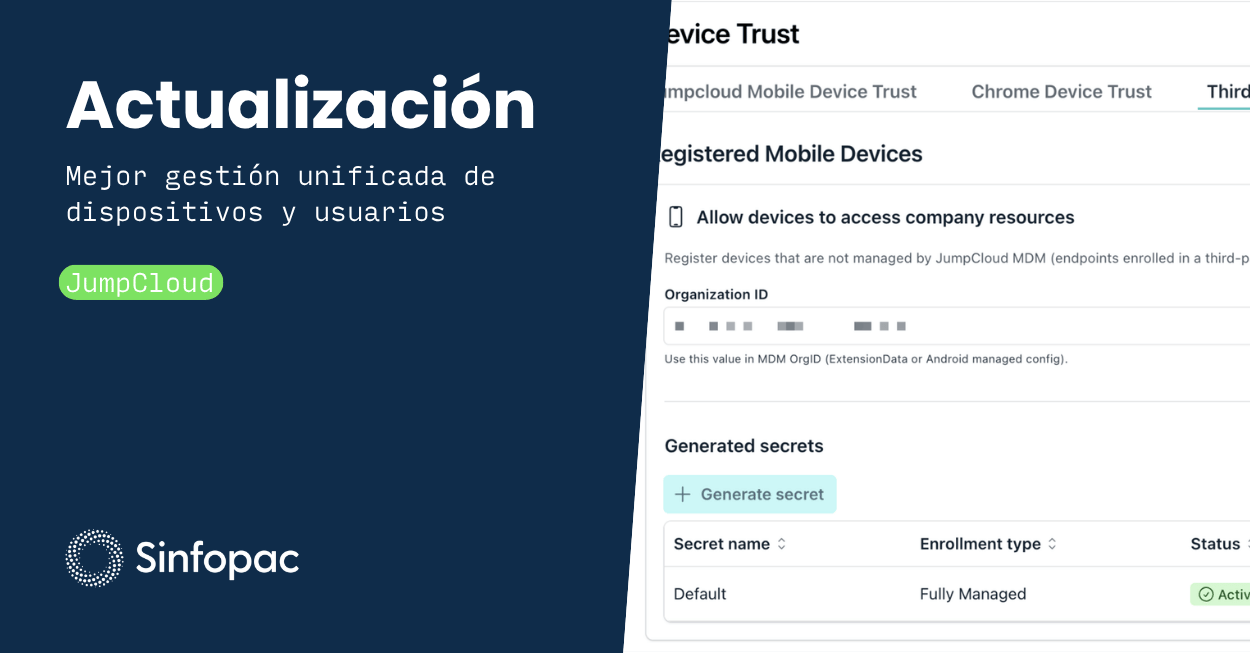
Interfaz de la consola de JumpCloud mostrando la configuración de Device Trust para dispositivos móviles de terceros y la gestión unificada de accesos y dispositivos corporativos

Gestión unificada de dispositivos y políticas centradas en el usuario

Gestione endpoints de forma inteligente. Aplique políticas de red, certificados y seguridad basadas en la identidad del usuario, optimizando el trabajo en entornos híbridos.

09.09.2026
Pilar
Read article
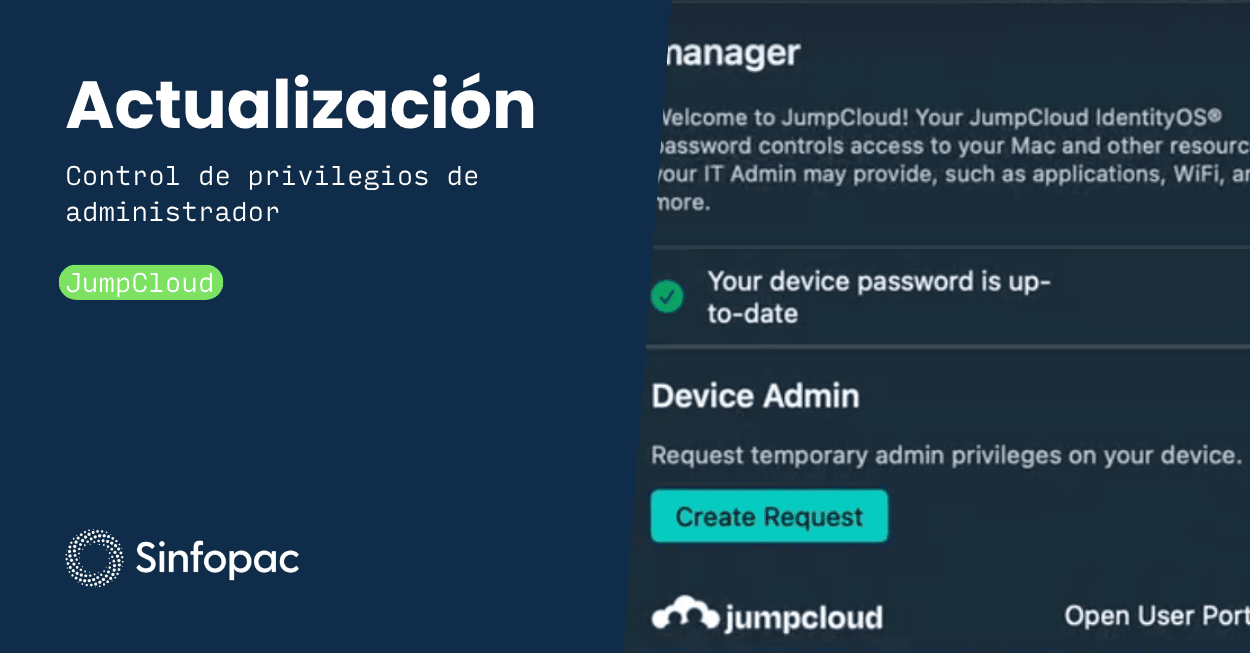
Panel de la aplicación JumpCloud que muestra la función de control de privilegios de administrador y la opción para solicitar acceso temporal en estaciones de trabajo corporativas, con branding de Sinfopac.

Privilegios de administrador bajo demanda y autoservicio de software

Optimice la seguridad de endpoints aplicando el principio de mínimo privilegio con acceso bajo demanda y catálogos de autoservicio de software corporativo.

18.09.2026
Pilar
Read article
Edificio corporativo moderno en entorno urbano utilizado para ilustrar un incidente de seguridad.

Caso Revolut: qué enseña sobre ingeniería social en empresas

El caso Revolut demuestra que una empresa puede proteger sus sistemas y aun así sufrir una brecha cuando una persona confía en una solicitud fraudulenta. La ingeniería social exige controles técnicos y humanos.

17.09.2026
Sebastian
Read article
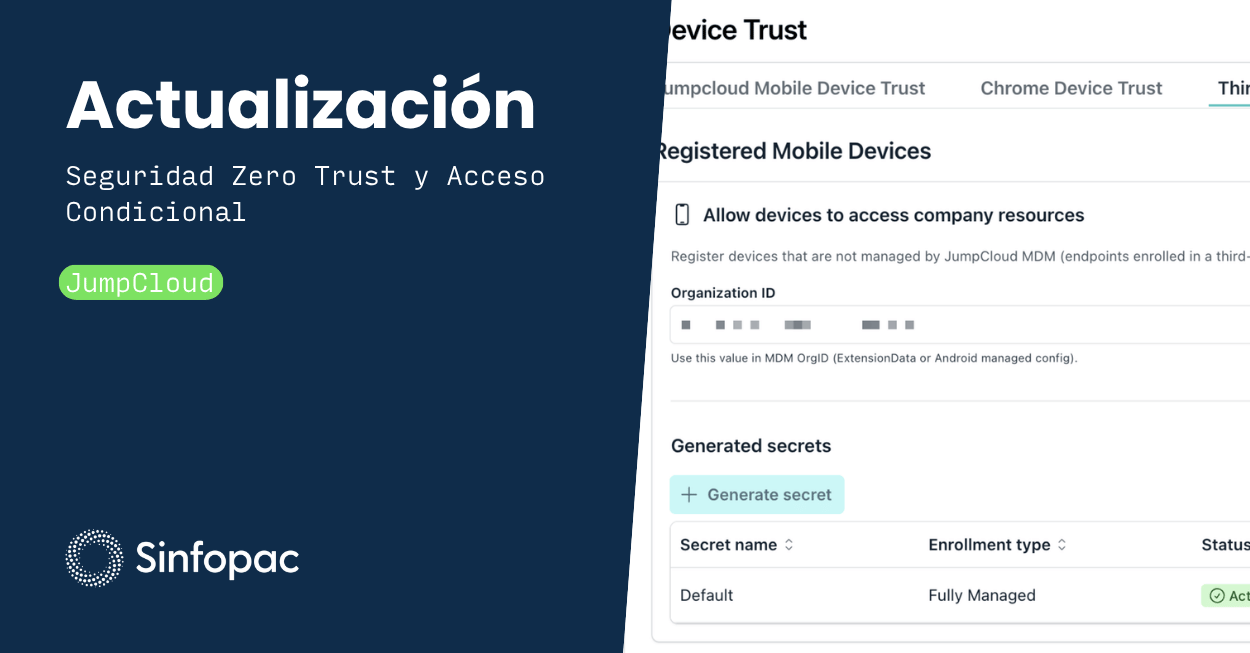
Interfaz de la consola de administración de JumpCloud mostrando la configuración de Device Trust y seguridad Zero Trust para implementar acceso condicional en dispositivos móviles corporativos.

Seguridad Zero Trust: Evaluación de Riesgos y Acceso Condicional

Fortalezca su postura de seguridad implementando políticas de Acceso Condicional con análisis de impacto, detección automática de inactividad y MFA resiliente para su organización.

16.09.2026
Pilar
Read article
Diagrama conceptual de integración entre Google Workspace y SpinOne para protección de datos en la nube.

Google recomienda SpinOne para Google Workspace: ¿qué significa?

Google Cloud documenta SpinOne como solución para proteger datos de Google Workspace. Estas son las capacidades que hacen relevante esta referencia para TI.

16.09.2026
Gastón T.
Read article
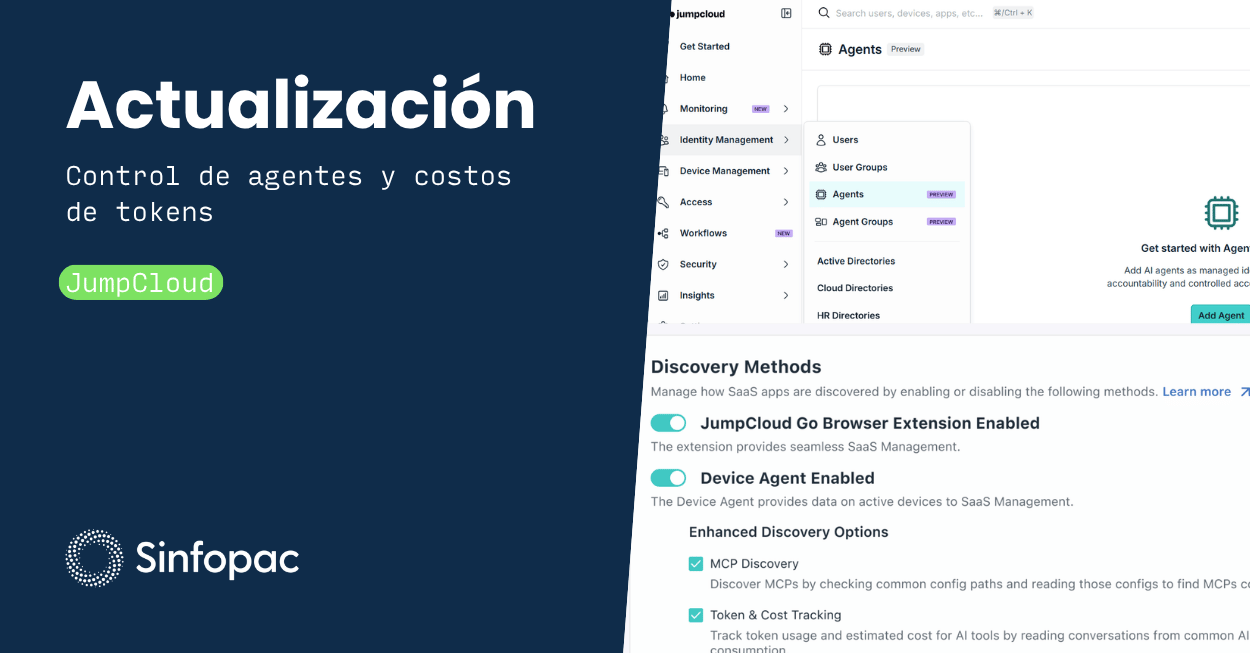
Interfaz de la consola de administración de JumpCloud mostrando el menú de gestión de agentes de inteligencia artificial y la configuración de métodos de descubrimiento para costos de tokens, bajo el diseño corporativo de Sinfopac.

Gobernanza de IA en la empresa: control de agentes y costos de tokens

La adopción de inteligencia artificial exige trazabilidad técnica y financiera. Conozca cómo gestionar identidades para agentes de IA, auditar servidores MCP y controlar el gasto en tokens de desarrollo.

15.09.2026
Pilar
Read article
Gestión centralizada de identidades y acceso SSO a aplicaciones empresariales

¿Qué es el SSO y cómo funciona en empresas?

El SSO centraliza la autenticación de los usuarios para facilitar el acceso a aplicaciones y recursos empresariales. Conozca cómo funciona y por qué es clave para una gestión moderna de identidades.

10.09.2026
Sebastian
Read article
Laptops en oficina con manos digitales translúcidas que ilustran el riesgo de Shadow IT

Shadow IT: qué son las aplicaciones no autorizadas y qué riesgos generan

El Shadow IT aparece cuando los empleados utilizan aplicaciones y servicios que TI no controla. Conozca qué son las aplicaciones no autorizadas y qué riesgos generan.

08.09.2026
Pilar
Previous
Next