Servicios Gestionados de TI (MSP)

Ingeniería y administración centralizada de identidades lógicas y accesos en la nube

El crecimiento descontrolado de aplicaciones SaaS y entornos en la nube ha provocado que las organizaciones gestionen decenas de credenciales dispersas por cada colaborador. Esta fragmentación genera un caos operativo diario, fomenta malas prácticas como la repetición de contraseñas débiles y da vida al fenómeno del Shadow IT, donde los departamentos contratan herramientas sin la supervisión de soporte técnico.

Centralizar la gobernanza de identidades

¿Cómo funciona?

Gobernanza absoluta de credenciales y permisos

Nuestro servicio gestionado actúa como el único punto de control para la administración de usuarios en su empresa. Asumimos la gestión integral del ciclo de vida de sus usuarios a través de servicios gestionados de gestión de identidades y accesos (IAM).

Solicitar reunión

Seguridad perimetral basada en la identidad y optimización de las operaciones de TI

El perímetro de seguridad de las organizaciones modernas ya no está delimitado por las paredes de una oficina física; hoy en día, el verdadero perímetro es la identidad del usuario. Las compañías que operan con equipos distribuidos o en modalidades de teletrabajo en España y Latinoamérica se enfrentan constantemente al riesgo informático derivado del robo de credenciales mediante técnicas de ingeniería social o a la pérdida de control de los activos corporativos cuando un empleado se marcha y mantiene accesos activos a bases de datos o CRMs estratégicos debido a un olvido en la desconexión manual.

Optimizar estos flujos de trabajo exige migrar hacia una arquitectura de confianza cero (Zero Trust), donde cada solicitud de acceso se verifique de forma explícita. En Sinfopac diseñamos e implementamos configuraciones lógicas avanzadas que permiten a las empresas unificar la identidad del usuario. Desde un único par de credenciales seguras, sus colaboradores pueden ingresar a sus correos, servidores, redes wifi de la oficina y herramientas en la nube. Esto no solo mitiga drásticamente la superficie de exposición ante ataques de suplantación de identidad, sino que reduce hasta en un ochenta por ciento los tickets de soporte técnico técnico asociados al restablecimiento de contraseñas olvidadas, devolviendo la fluidez y la productividad a la fuerza laboral.

Portales de inicio de sesión único con seguridad superior

Unificamos el acceso a todas las plataformas de software de su organización mediante la configuración de protocolos seguros SAML y OIDC. Sus empleados ingresan a un portal web corporativo centralizado donde, tras validar su identidad acceden de manera fluida a sus herramientas de trabajo rutinarias, eliminando la necesidad de recordar o almacenar credenciales.

Automatización del ciclo de vida del usuario

Diseñamos flujos automatizados de aprovisionamiento de cuentas basados en perfiles y roles específicos de su organigrama. Cuando se incorpora un nuevo colaborador, nuestros ingenieros despliegan sus accesos a todas las herramientas asignadas de forma simultánea en pocos minutos. De igual manera, ante una desvinculación laboral o baja del personal.

Políticas avanzadas de acceso condicional y auditoría de registros de actividad

Implementamos reglas dinámicas de seguridad que evalúan el contexto de cada inicio de sesión antes de autorizar el ingreso a los datos lógicos de la compañía. Configuramos directivas para restringir accesos si el usuario intenta conectar desde ubicaciones geográficas no autorizadas, redes públicas no seguras o dispositivos que no pertenecen a la flota corporativa. El sistema registra cada evento en un historial inalterable de logs, permitiendo a nuestros analistas monitorizar comportamientos anómalos o intentos de intrusión en tiempo real.

"Uno de los principales desafíos era gestionar el acceso a la red en un entorno de trabajo híbrido... nuestra infraestructura anterior requería ajustes constantes para dar soporte a este nuevo modelo"

Julian Oberer
Director Comercial y de Operaciones | Schryver Logistics
Leer más

Unifique el control de sus usuarios y blinde los accesos corporativos bajo una arquitectura Zero Trust

Confíe en nuestro equipo para administrar de forma remota sus políticas de identidad, erradicar el uso de software no autorizado y garantizar un acceso fluido y seguro a sus activos digitales bajo un modelo de servicios gestionados de máxima excelencia técnica.

Contactar con especialista del servicio

Explore nuestros recursos y artículos prácticos

Acceda al análisis de nuestro equipo sobre las últimas tendencias en infraestructura en la nube, equipos distribuidos y estrategias operativas.

Visitar blog
Read article
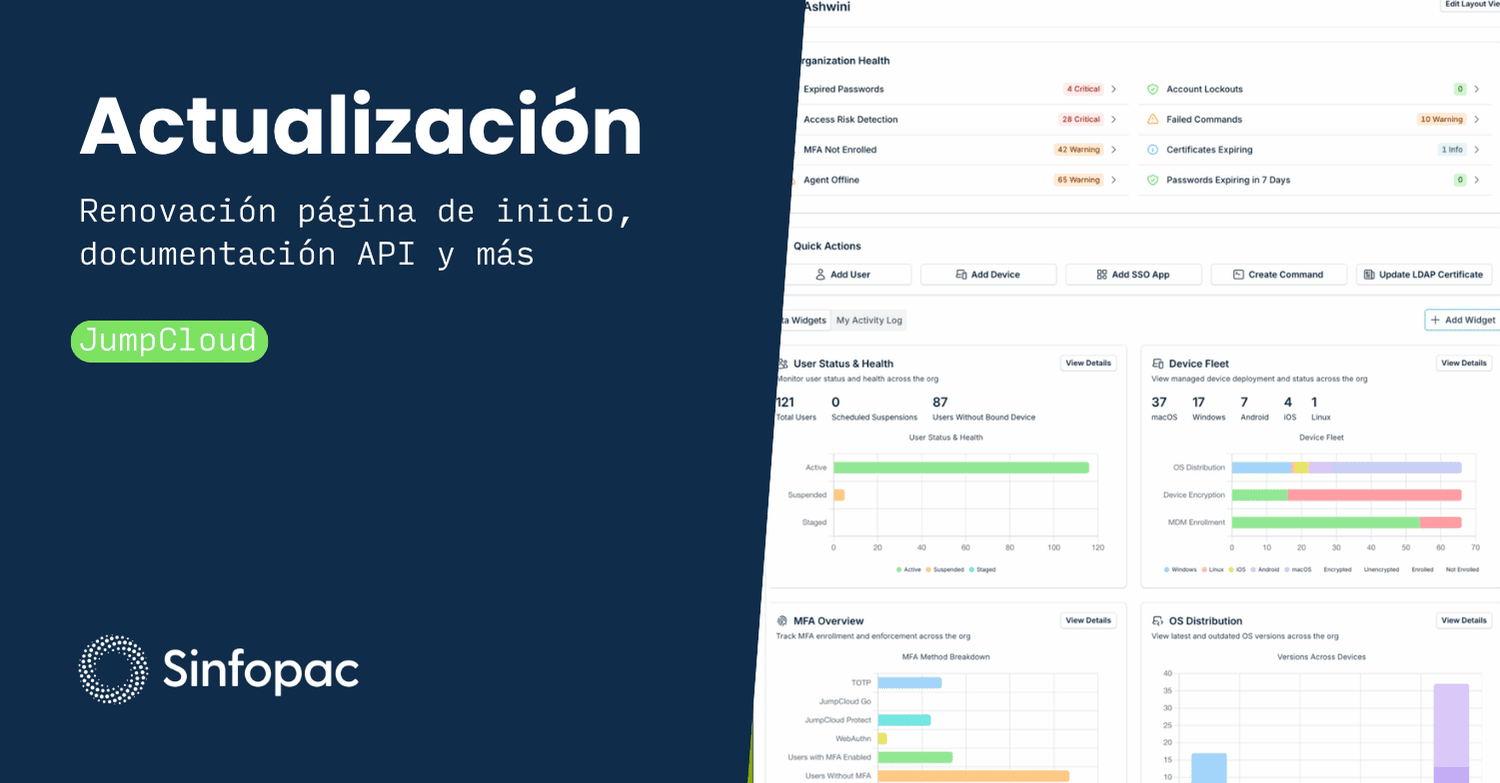
Interfaz del nuevo dashboard de administración de JumpCloud, visualizando métricas en tiempo real, alertas de salud de la organización y widgets de gestión de dispositivos para optimizar la operativa de TI corporativa.

Nueva Consola de Administración y Automatización vía API

Maximice la eficiencia operativa de TI con el tablero de control en tiempo real y la documentación unificada de APIs. Descubra cómo JumpCloud facilita la automatización.

07.09.2026
Pilar
Read article
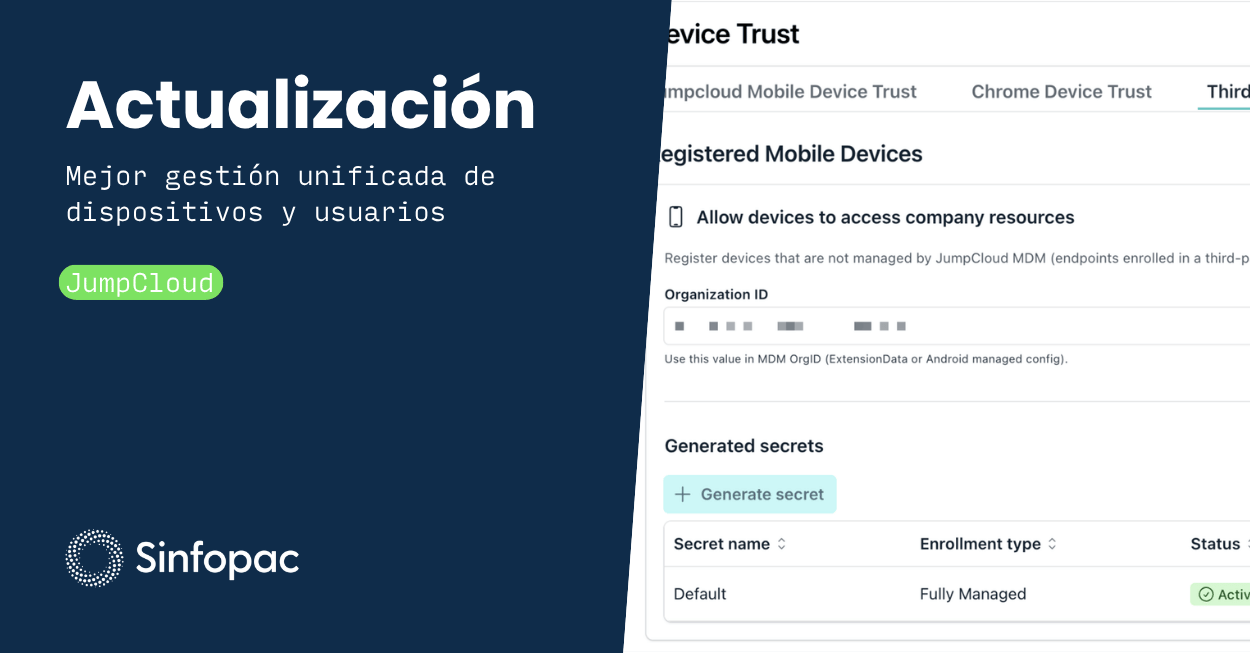
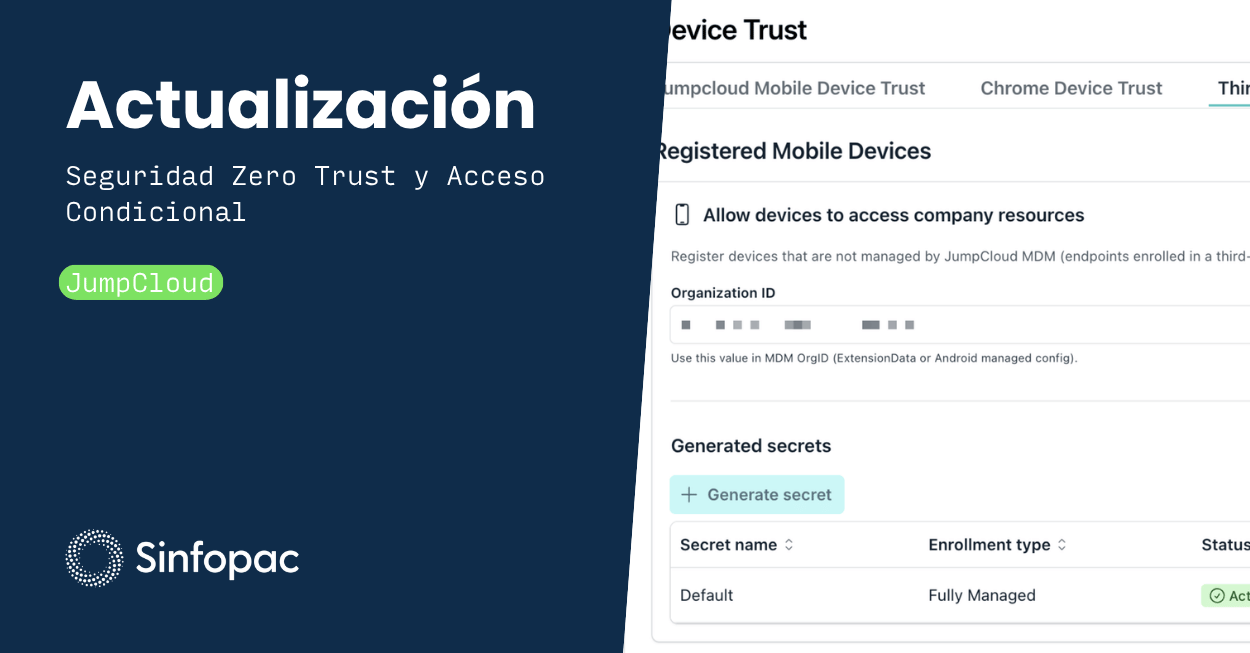
Interfaz de la consola de JumpCloud mostrando la configuración de Device Trust para dispositivos móviles de terceros y la gestión unificada de accesos y dispositivos corporativos

Gestión unificada de dispositivos y políticas centradas en el usuario

Gestione endpoints de forma inteligente. Aplique políticas de red, certificados y seguridad basadas en la identidad del usuario, optimizando el trabajo en entornos híbridos.

09.09.2026
Pilar
Read article
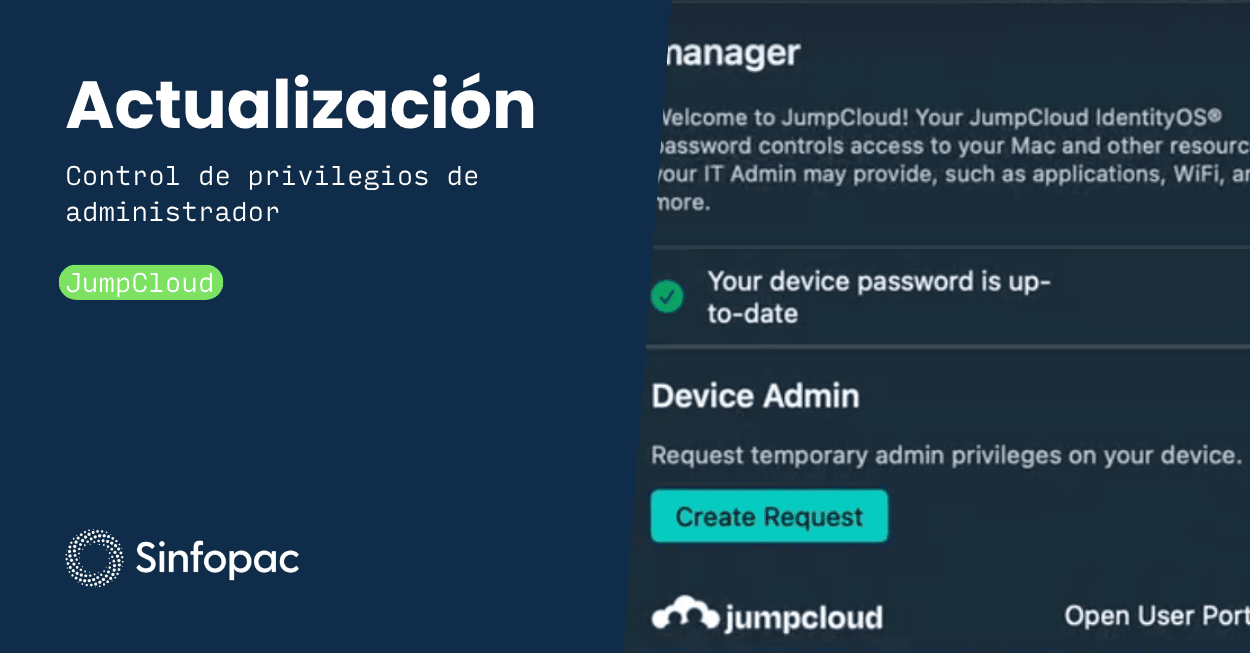
Panel de la aplicación JumpCloud que muestra la función de control de privilegios de administrador y la opción para solicitar acceso temporal en estaciones de trabajo corporativas, con branding de Sinfopac.

Privilegios de administrador bajo demanda y autoservicio de software

Optimice la seguridad de endpoints aplicando el principio de mínimo privilegio con acceso bajo demanda y catálogos de autoservicio de software corporativo.

18.09.2026
Pilar
Read article
Edificio corporativo moderno en entorno urbano utilizado para ilustrar un incidente de seguridad.

Caso Revolut: qué enseña sobre ingeniería social en empresas

El caso Revolut demuestra que una empresa puede proteger sus sistemas y aun así sufrir una brecha cuando una persona confía en una solicitud fraudulenta. La ingeniería social exige controles técnicos y humanos.

17.09.2026
Sebastian
Read article
Interfaz de la consola de administración de JumpCloud mostrando la configuración de Device Trust y seguridad Zero Trust para implementar acceso condicional en dispositivos móviles corporativos.

Seguridad Zero Trust: Evaluación de Riesgos y Acceso Condicional

Fortalezca su postura de seguridad implementando políticas de Acceso Condicional con análisis de impacto, detección automática de inactividad y MFA resiliente para su organización.

16.09.2026
Pilar
Read article
Diagrama conceptual de integración entre Google Workspace y SpinOne para protección de datos en la nube.

Google recomienda SpinOne para Google Workspace: ¿qué significa?

Google Cloud documenta SpinOne como solución para proteger datos de Google Workspace. Estas son las capacidades que hacen relevante esta referencia para TI.

16.09.2026
Gastón T.
Read article
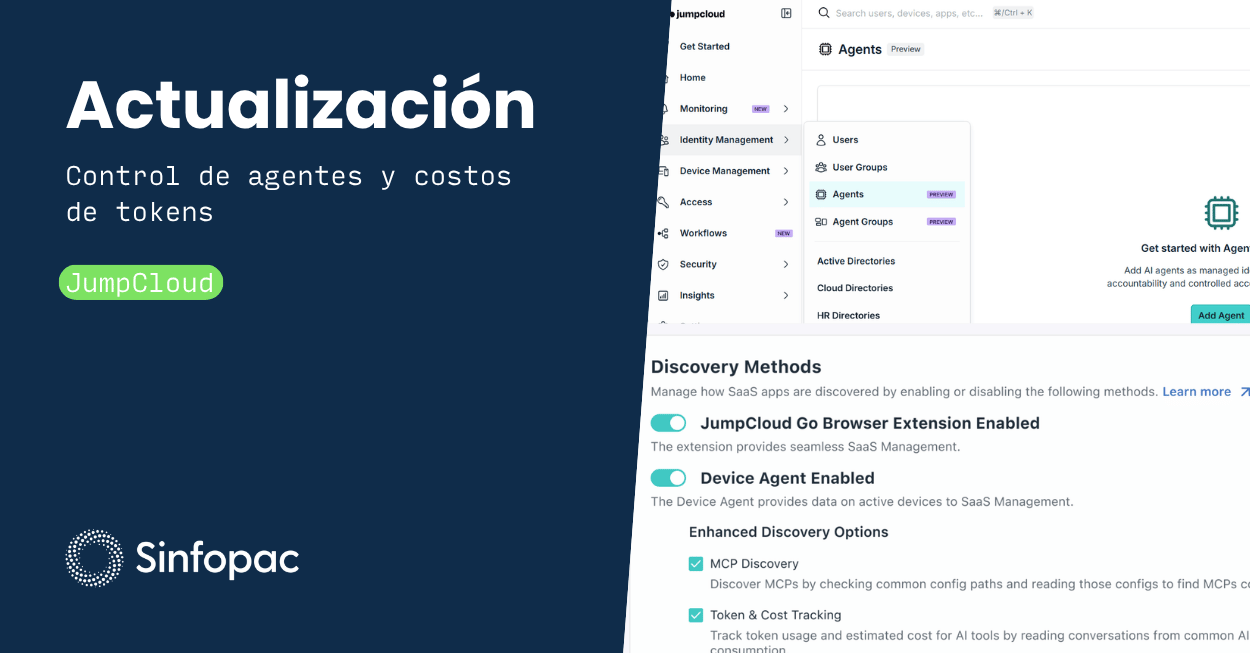
Interfaz de la consola de administración de JumpCloud mostrando el menú de gestión de agentes de inteligencia artificial y la configuración de métodos de descubrimiento para costos de tokens, bajo el diseño corporativo de Sinfopac.

Gobernanza de IA en la empresa: control de agentes y costos de tokens

La adopción de inteligencia artificial exige trazabilidad técnica y financiera. Conozca cómo gestionar identidades para agentes de IA, auditar servidores MCP y controlar el gasto en tokens de desarrollo.

15.09.2026
Pilar
Read article
Gestión centralizada de identidades y acceso SSO a aplicaciones empresariales

¿Qué es el SSO y cómo funciona en empresas?

El SSO centraliza la autenticación de los usuarios para facilitar el acceso a aplicaciones y recursos empresariales. Conozca cómo funciona y por qué es clave para una gestión moderna de identidades.

10.09.2026
Sebastian
Read article
Laptops en oficina con manos digitales translúcidas que ilustran el riesgo de Shadow IT

Shadow IT: qué son las aplicaciones no autorizadas y qué riesgos generan

El Shadow IT aparece cuando los empleados utilizan aplicaciones y servicios que TI no controla. Conozca qué son las aplicaciones no autorizadas y qué riesgos generan.

08.09.2026
Pilar
Read article
Startup Summit 2026 em Florianópolis, encontro de tecnologia, inovação e empreendedorismo

Sinfopac en Startup Summit 2026: tecnología, innovación y nuevas conexiones

Sinfopac estuvo presente en Startup Summit 2026, conectando con las tendencias, empresas y profesionales que están impulsando la innovación tecnológica en Brasil.

03.09.2026
Gastón R.
Previous
Next

Explore nuestros recursos y artículos prácticos

Acceda al análisis de nuestro equipo sobre las últimas tendencias en infraestructura en la nube, equipos distribuidos y estrategias operativas.

Visitar blog
Read article
Interfaz del nuevo dashboard de administración de JumpCloud, visualizando métricas en tiempo real, alertas de salud de la organización y widgets de gestión de dispositivos para optimizar la operativa de TI corporativa.

Nueva Consola de Administración y Automatización vía API

Maximice la eficiencia operativa de TI con el tablero de control en tiempo real y la documentación unificada de APIs. Descubra cómo JumpCloud facilita la automatización.

07.09.2026
Pilar
Read article
Interfaz de la consola de JumpCloud mostrando la configuración de Device Trust para dispositivos móviles de terceros y la gestión unificada de accesos y dispositivos corporativos

Gestión unificada de dispositivos y políticas centradas en el usuario

Gestione endpoints de forma inteligente. Aplique políticas de red, certificados y seguridad basadas en la identidad del usuario, optimizando el trabajo en entornos híbridos.

09.09.2026
Pilar
Read article
Panel de la aplicación JumpCloud que muestra la función de control de privilegios de administrador y la opción para solicitar acceso temporal en estaciones de trabajo corporativas, con branding de Sinfopac.

Privilegios de administrador bajo demanda y autoservicio de software

Optimice la seguridad de endpoints aplicando el principio de mínimo privilegio con acceso bajo demanda y catálogos de autoservicio de software corporativo.

18.09.2026
Pilar
Read article
Edificio corporativo moderno en entorno urbano utilizado para ilustrar un incidente de seguridad.

Caso Revolut: qué enseña sobre ingeniería social en empresas

El caso Revolut demuestra que una empresa puede proteger sus sistemas y aun así sufrir una brecha cuando una persona confía en una solicitud fraudulenta. La ingeniería social exige controles técnicos y humanos.

17.09.2026
Sebastian
Read article
Interfaz de la consola de administración de JumpCloud mostrando la configuración de Device Trust y seguridad Zero Trust para implementar acceso condicional en dispositivos móviles corporativos.

Seguridad Zero Trust: Evaluación de Riesgos y Acceso Condicional

Fortalezca su postura de seguridad implementando políticas de Acceso Condicional con análisis de impacto, detección automática de inactividad y MFA resiliente para su organización.

16.09.2026
Pilar
Read article
Diagrama conceptual de integración entre Google Workspace y SpinOne para protección de datos en la nube.

Google recomienda SpinOne para Google Workspace: ¿qué significa?

Google Cloud documenta SpinOne como solución para proteger datos de Google Workspace. Estas son las capacidades que hacen relevante esta referencia para TI.

16.09.2026
Gastón T.
Read article
Interfaz de la consola de administración de JumpCloud mostrando el menú de gestión de agentes de inteligencia artificial y la configuración de métodos de descubrimiento para costos de tokens, bajo el diseño corporativo de Sinfopac.

Gobernanza de IA en la empresa: control de agentes y costos de tokens

La adopción de inteligencia artificial exige trazabilidad técnica y financiera. Conozca cómo gestionar identidades para agentes de IA, auditar servidores MCP y controlar el gasto en tokens de desarrollo.

15.09.2026
Pilar
Read article
Gestión centralizada de identidades y acceso SSO a aplicaciones empresariales

¿Qué es el SSO y cómo funciona en empresas?

El SSO centraliza la autenticación de los usuarios para facilitar el acceso a aplicaciones y recursos empresariales. Conozca cómo funciona y por qué es clave para una gestión moderna de identidades.

10.09.2026
Sebastian
Read article
Laptops en oficina con manos digitales translúcidas que ilustran el riesgo de Shadow IT

Shadow IT: qué son las aplicaciones no autorizadas y qué riesgos generan

El Shadow IT aparece cuando los empleados utilizan aplicaciones y servicios que TI no controla. Conozca qué son las aplicaciones no autorizadas y qué riesgos generan.

08.09.2026
Pilar
Read article
Startup Summit 2026 em Florianópolis, encontro de tecnologia, inovação e empreendedorismo

Sinfopac en Startup Summit 2026: tecnología, innovación y nuevas conexiones

Sinfopac estuvo presente en Startup Summit 2026, conectando con las tendencias, empresas y profesionales que están impulsando la innovación tecnológica en Brasil.

03.09.2026
Gastón R.
Previous
Next