Normativas y cumplimiento técnico

TI para la Preparación de Auditorías y Cumplimiento SOC 2

Para las empresas de software (SaaS), proveedores cloud y organizaciones tecnológicas que buscan cerrar contratos con grandes corporaciones internacionales, contar con un informe SOC 2 no es un simple valor añadido; es el requisito indispensable para superar los comités de riesgos de sus clientes. Basado en los Criterios de Servicios de Confianza (Seguridad, Disponibilidad, Integridad del Procesamiento, Confidencialidad y Privacidad), SOC 2 exige demostrar que los sistemas protegen los datos de manera activa y continua.

Desafío

Alinear la infraestructura de la nube con los criterios de servicios de confianza SOC 2

Corregimos vulnerabilidades de auditoría y diseñamos políticas Zero Trust desde cero. Asumimos la configuración técnica de su entorno, aportando evidencias automatizadas y monitorización perimetral para una conformidad sin fisuras.

Saber como lo logramos

Gobernanza cloud y mitigación del riesgo técnico: Superando el examen de los auditores externos

Demostrar el cumplimiento de los estándares SOC 2 exige registros de actividad técnicos inalterables. Alineamos la infraestructura operativa de su negocio con capacidades tecnológicas administradas las 24 horas del día.

El control estricto de las identidades lógicas y la seguridad de los endpoints (Criterio de Seguridad)

El núcleo de SOC 2 requiere mitigar los accesos no autorizados tanto físicos como lógicos a los entornos de producción donde residen los datos de los clientes. Las empresas con equipos remotos o distribuidos en Madrid, Ciudad de México, Bogotá o Santiago necesitan unificar la gestión de accesos corporativos. Es vital forzar políticas de acceso condicional, autenticación multifactor (MFA) obligatoria por contexto y un control estricto del ciclo de vida de los usuarios (altas, bajas y cambios de rol) para evitar la existencia de credenciales vulnerables o huérfanas.

La monitorización continua de amenazas informáticas y la gestión operativa de vulnerabilidades

Identificar, priorizar y mitigar debilidades técnicas en las APIs, redes o repositorios de datos de forma regular es indispensable para cumplir con las directrices de monitorización de riesgos. Las startups y corporaciones SaaS necesitan disponer de sistemas automatizados de telemetría ofensiva que evalúen de manera continua las IPs públicas y configuraciones de nube, permitiendo aplicar parches preventivos y registrar de forma inalterable las evidencias de reparación que el auditor externo revisará de forma exhaustiva.

Para capacitar a su organización con la madurez tecnológica necesaria para superar la auditoría SOC 2 sin mermar la velocidad de los despliegues de software, en Sinfopac estructuramos los siguientes bloques de capacidades operativas inmediatas:

Directorio en la nube y confianza cero

La plataforma unificada para gestionar identidades, accesos y dispositivos desde una sola consola. JumpCloud permite eliminar la dependencia de servidores, facilitando un entorno seguro para equipos remotos y presenciales.

Learn more

Seguridad SaaS y recuperación ante ransomware

Protección integral para entornos Google Workspace y Microsoft 365. SpinOne combina backup inteligente, gestión de aplicaciones de terceros y una respuesta automatizada ante ransomware que reduce el tiempo de recuperación de días a minutos.

Learn more

Cultura de la ciberseguridad gamificada

Formación para el activo más importante de tu empresa: las personas. Gamificación para ofrecer un entrenamiento en ciberseguridad constante y efectivo, reduciendo drásticamente el riesgo de phishing y errores humanos mediante desafíos semanales.

Learn more
Puesto de trabajo seguro

Consolidamos la gobernanza total de sus entornos corporativos unificando la seguridad del hardware, la identidad en la nube y el factor humano. Una solución integral y administrada para la fuerza laboral híbrida.

Explorar mais

"Uno de los principales desafíos era gestionar el acceso a la red en un entorno de trabajo híbrido... nuestra infraestructura anterior requería ajustes constantes para dar soporte a este nuevo modelo"

Julian Oberer
Director Comercial y de Operaciones | Schryver Logistics
Leer más

Para dar respuesta al Criterio de Seguridad, implementamos JumpCloud como parte de nuestros servicios de TI administrados. Esta plataforma permite a nuestros expertos certificados centralizar las identidades, forzar el uso obligatorio de autenticación multifactor (MFA) basada en el contexto y controlar de forma unificada el acceso a herramientas de nube. Además, sus funciones MDM cifran de forma remota los equipos locales del personal, automatizando la recopilación de los logs inalterables requeridos por los auditores informáticos.

El informe SOC 2 Tipo II requiere probar que las pruebas operaron de forma eficaz a lo largo del tiempo. Implementamos Woolves para realizar auditorías ofensivas y perimetrales automatizadas de manera ininterrumpida sobre su infraestructura cloud y endpoints públicos. Al identificar agujeros de seguridad o puertos abiertos, nuestros analistas técnicos aplican correcciones proactivas, generando los reportes de remediación continuos que exigen los auditores para certificar la estabilidad de los controles.

El Criterio de Disponibilidad obliga a contar con salvaguardas sólidas contra desastres informáticos o pérdida de información. Protegemos sus nubes de Google Workspace o Microsoft 365 desplegando SpinOne. Su motor con Inteligencia Artificial detecta y bloquea ciberataques de ransomware a nivel de API en menos de 60 segundos. Nuestro equipo configura copias de seguridad inmutables y desconectadas de la red principal, permitiendo restauraciones limpias e inmediatas que garantizan la resiliencia corporativa.

Para dar respuesta al Criterio de Seguridad, implementamos JumpCloud como parte de nuestros servicios de TI administrados. Esta plataforma permite a nuestros expertos certificados centralizar las identidades, forzar el uso obligatorio de autenticación multifactor (MFA) basada en el contexto y controlar de forma unificada el acceso a herramientas de nube. Además, sus funciones MDM cifran de forma remota los equipos locales del personal, automatizando la recopilación de los logs inalterables requeridos por los auditores informáticos.

El informe SOC 2 Tipo II requiere probar que las pruebas operaron de forma eficaz a lo largo del tiempo. Implementamos Woolves para realizar auditorías ofensivas y perimetrales automatizadas de manera ininterrumpida sobre su infraestructura cloud y endpoints públicos. Al identificar agujeros de seguridad o puertos abiertos, nuestros analistas técnicos aplican correcciones proactivas, generando los reportes de remediación continuos que exigen los auditores para certificar la estabilidad de los controles.

El Criterio de Disponibilidad obliga a contar con salvaguardas sólidas contra desastres informáticos o pérdida de información. Protegemos sus nubes de Google Workspace o Microsoft 365 desplegando SpinOne. Su motor con Inteligencia Artificial detecta y bloquea ciberataques de ransomware a nivel de API en menos de 60 segundos. Nuestro equipo configura copias de seguridad inmutables y desconectadas de la red principal, permitiendo restauraciones limpias e inmediatas que garantizan la resiliencia corporativa.

Consolide la confianza de sus clientes globales y acelere sus ventas B2B corporativas con un informe SOC 2 robusto

Confíe en nuestro equipo certificado para administrar sus sistemas lógicos de identidad, blindar sus entornos cloud contra ransomware y mitigar fallos perimetrales bajo los máximos criterios de excelencia técnica internacional.

Contactar con un especialista

Explore nuestros recursos y artículos de interés

Amplíe sus conocimientos con nuestros análisis técnicos más recientes. Descubra guías, mejores prácticas y estrategias de ciberseguridad.

Visitar blog
Read article
Fachada del Transamérica Expo Center en São Paulo durante el evento Mind The Sec

Sinfopac presente en Mind The Sec 2026: conectando con la vanguardia de la ciberseguridad

Sinfopac consolida su presencia internacional en Mind the Sec São Paulo, abordando la convergencia entre gestión de identidades, resiliencia corporativa y arquitecturas Zero Trust ante los principales decisores de TI.

22.09.2026
Gastón R.
Read article
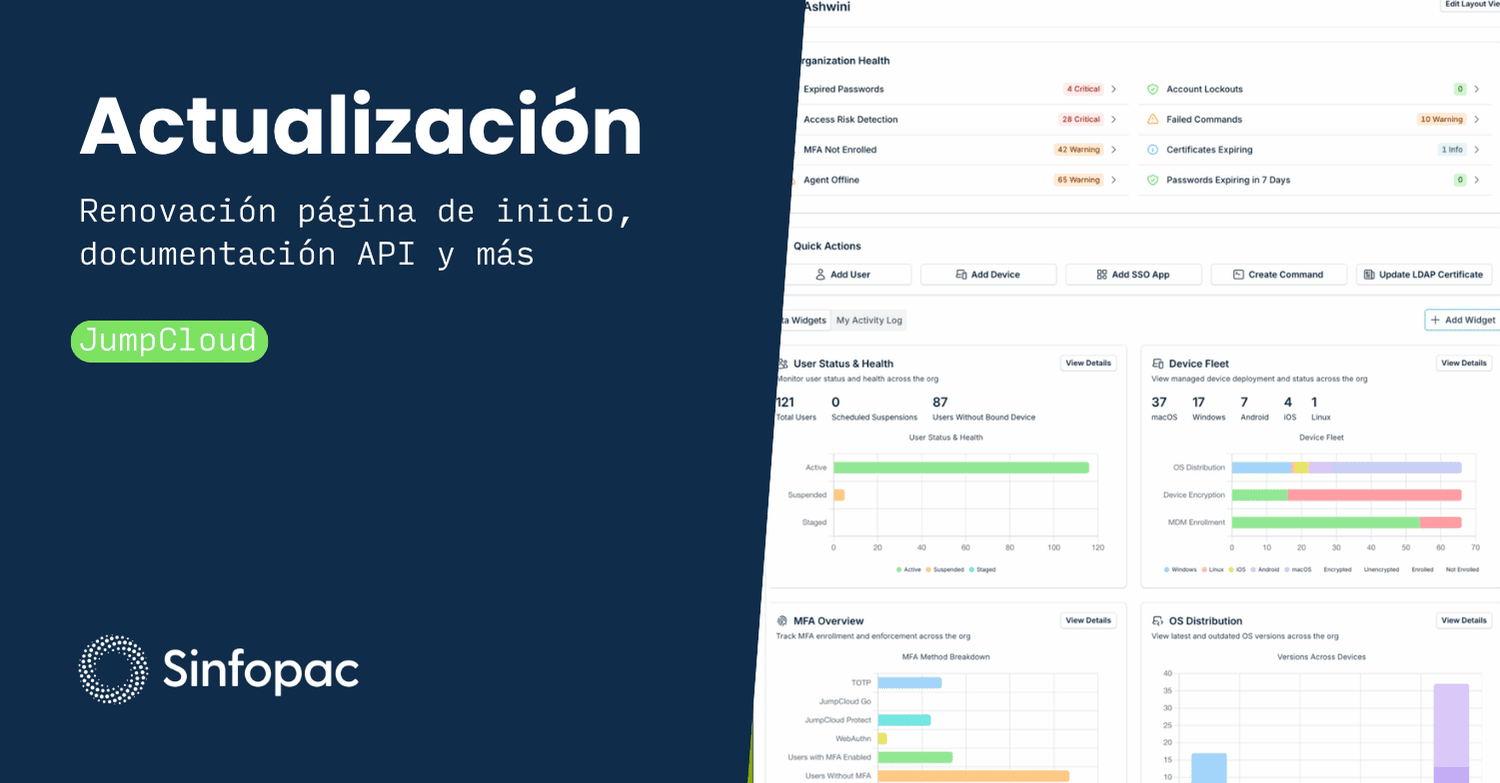
Interfaz del nuevo dashboard de administración de JumpCloud, visualizando métricas en tiempo real, alertas de salud de la organización y widgets de gestión de dispositivos para optimizar la operativa de TI corporativa.

Nueva Consola de Administración y Automatización vía API

Maximice la eficiencia operativa de TI con el tablero de control en tiempo real y la documentación unificada de APIs. Descubra cómo JumpCloud facilita la automatización.

07.09.2026
Pilar
Read article
Interfaz de la consola de JumpCloud mostrando la configuración de Device Trust para dispositivos móviles de terceros y la gestión unificada de accesos y dispositivos corporativos

Gestión unificada de dispositivos y políticas centradas en el usuario

Gestione endpoints de forma inteligente. Aplique políticas de red, certificados y seguridad basadas en la identidad del usuario, optimizando el trabajo en entornos híbridos.

09.09.2026
Pilar
Read article
Panel de la aplicación JumpCloud que muestra la función de control de privilegios de administrador y la opción para solicitar acceso temporal en estaciones de trabajo corporativas, con branding de Sinfopac.

Privilegios de administrador bajo demanda y autoservicio de software

Optimice la seguridad de endpoints aplicando el principio de mínimo privilegio con acceso bajo demanda y catálogos de autoservicio de software corporativo.

18.09.2026
Pilar
Read article
Edificio corporativo moderno en entorno urbano utilizado para ilustrar un incidente de seguridad.

Caso Revolut: qué enseña sobre ingeniería social en empresas

El caso Revolut demuestra que una empresa puede proteger sus sistemas y aun así sufrir una brecha cuando una persona confía en una solicitud fraudulenta. La ingeniería social exige controles técnicos y humanos.

17.09.2026
Sebastian
Read article
Interfaz de la consola de administración de JumpCloud mostrando la configuración de Device Trust y seguridad Zero Trust para implementar acceso condicional en dispositivos móviles corporativos.

Seguridad Zero Trust: Evaluación de Riesgos y Acceso Condicional

Fortalezca su postura de seguridad implementando políticas de Acceso Condicional con análisis de impacto, detección automática de inactividad y MFA resiliente para su organización.

16.09.2026
Pilar
Read article
Diagrama conceptual de integración entre Google Workspace y SpinOne para protección de datos en la nube.

Google recomienda SpinOne para Google Workspace: ¿qué significa?

Google Cloud documenta SpinOne como solución para proteger datos de Google Workspace. Estas son las capacidades que hacen relevante esta referencia para TI.

16.09.2026
Gastón T.
Read article
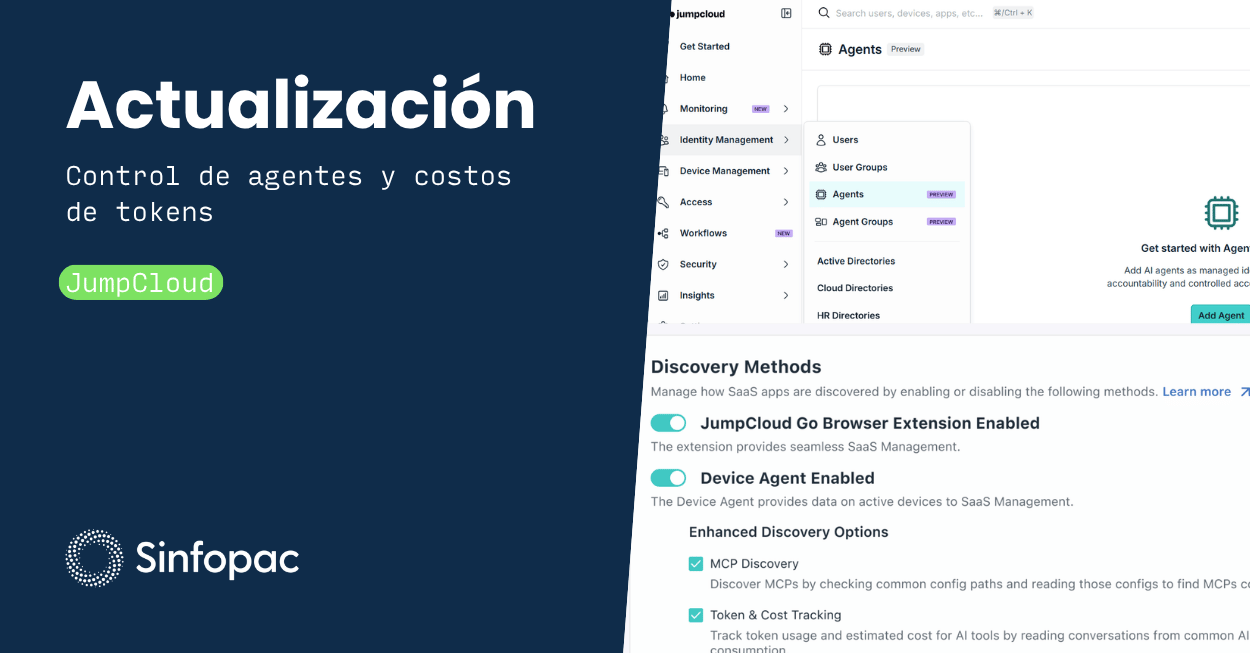
Interfaz de la consola de administración de JumpCloud mostrando el menú de gestión de agentes de inteligencia artificial y la configuración de métodos de descubrimiento para costos de tokens, bajo el diseño corporativo de Sinfopac.

Gobernanza de IA en la empresa: control de agentes y costos de tokens

La adopción de inteligencia artificial exige trazabilidad técnica y financiera. Conozca cómo gestionar identidades para agentes de IA, auditar servidores MCP y controlar el gasto en tokens de desarrollo.

15.09.2026
Pilar
Read article
Gestión centralizada de identidades y acceso SSO a aplicaciones empresariales

¿Qué es el SSO y cómo funciona en empresas?

El SSO centraliza la autenticación de los usuarios para facilitar el acceso a aplicaciones y recursos empresariales. Conozca cómo funciona y por qué es clave para una gestión moderna de identidades.

10.09.2026
Sebastian
Read article
Laptops en oficina con manos digitales translúcidas que ilustran el riesgo de Shadow IT

Shadow IT: qué son las aplicaciones no autorizadas y qué riesgos generan

El Shadow IT aparece cuando los empleados utilizan aplicaciones y servicios que TI no controla. Conozca qué son las aplicaciones no autorizadas y qué riesgos generan.

08.09.2026
Pilar
Previous
Next