


La gestión de dispositivos en entornos de trabajo híbrido, salas de reuniones flexibles y puestos compartidos exige que las directivas de seguridad se desvinculen del hardware físico. Cuando múltiples colaboradores comparten el mismo equipo, las configuraciones de red y seguridad tradicionales —atadas a la máquina— se vuelven insuficientes para garantizar el aislamiento de identidades y la trazabilidad.
Durante Q3, la plataforma de JumpCloud ha evolucionado para ofrecer una gestión de endpoints donde las políticas de seguridad viajan con el colaborador, no con el equipo. Este enfoque dinámico, sumado a la capacidad de extender la confianza (Device Trust) a soluciones MDM de terceros, permite a los equipos de TI consolidar una arquitectura Zero Trust coherente en flotas heterogéneas.
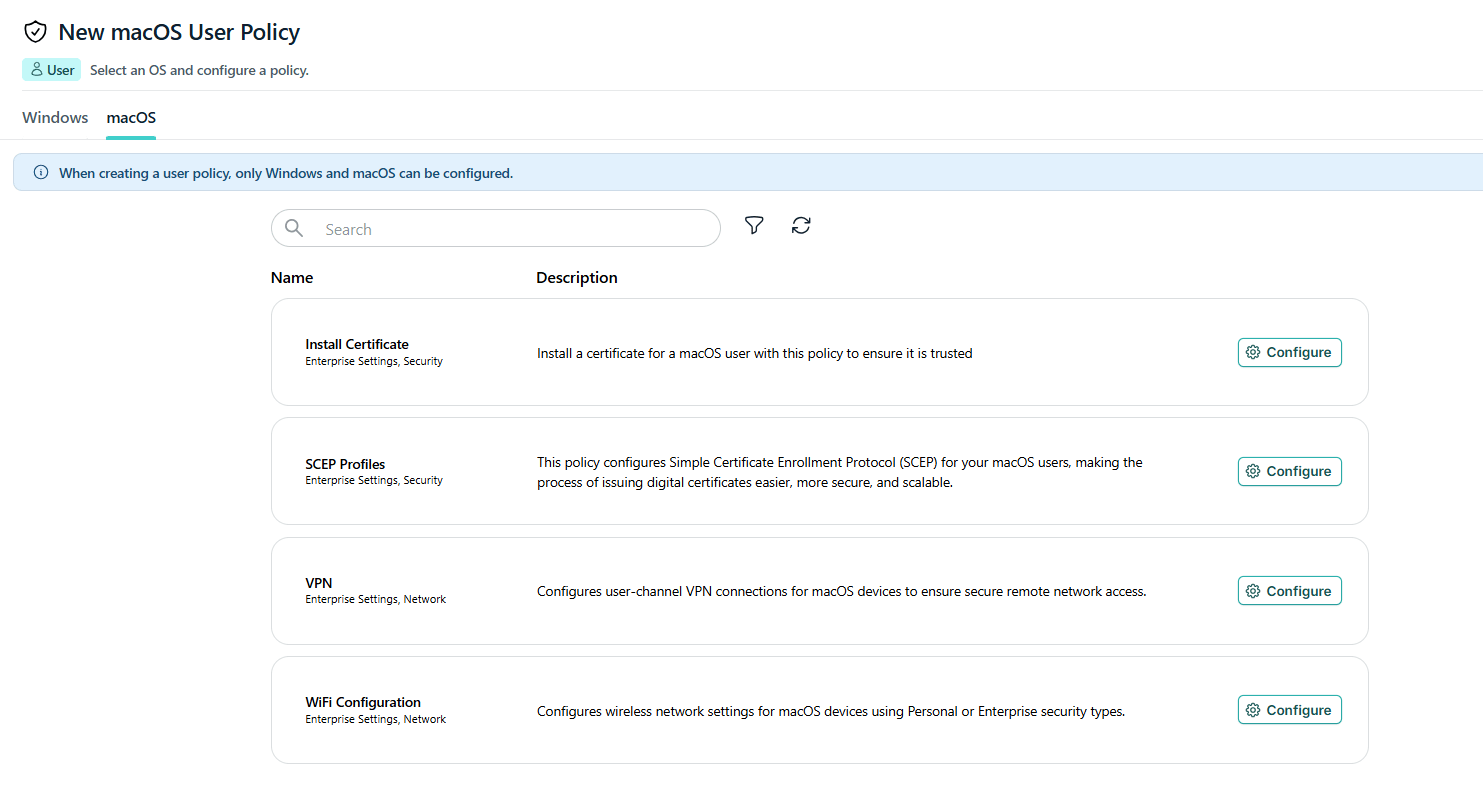
Políticas centradas en el usuario para Windows y macOS
Tradicionalmente, las políticas de gestión centralizada de endpoints aplicaban configuraciones estáticas al hardware. El cambio hacia políticas centradas en el usuario significa que el agente de gestión detecta al colaborador en el momento en que inicia sesión, desplegando un entorno personalizado y seguro en tiempo real.
Esta funcionalidad es crítica para entornos de hot-desking:
- Certificados SCEP dinámicos: Al iniciar sesión, el agente deposita de forma transparente el certificado personal del usuario en el almacén del sistema operativo, garantizando una identidad digital única en la máquina.
- Autenticación de red 802.1X: Se integra con servidores RADIUS para validar el acceso a redes Wi-Fi corporativas basándose estrictamente en la identidad del usuario, eliminando el riesgo de que credenciales de red compartidas queden expuestas.
- Túneles VPN por usuario: Los perfiles de VPN se despliegan asociados al UPN o SID del colaborador, asegurando que el tráfico se encapsule correctamente según los privilegios del perfil activo.
Extensión de seguridad: Device Trust para MDMs de terceros
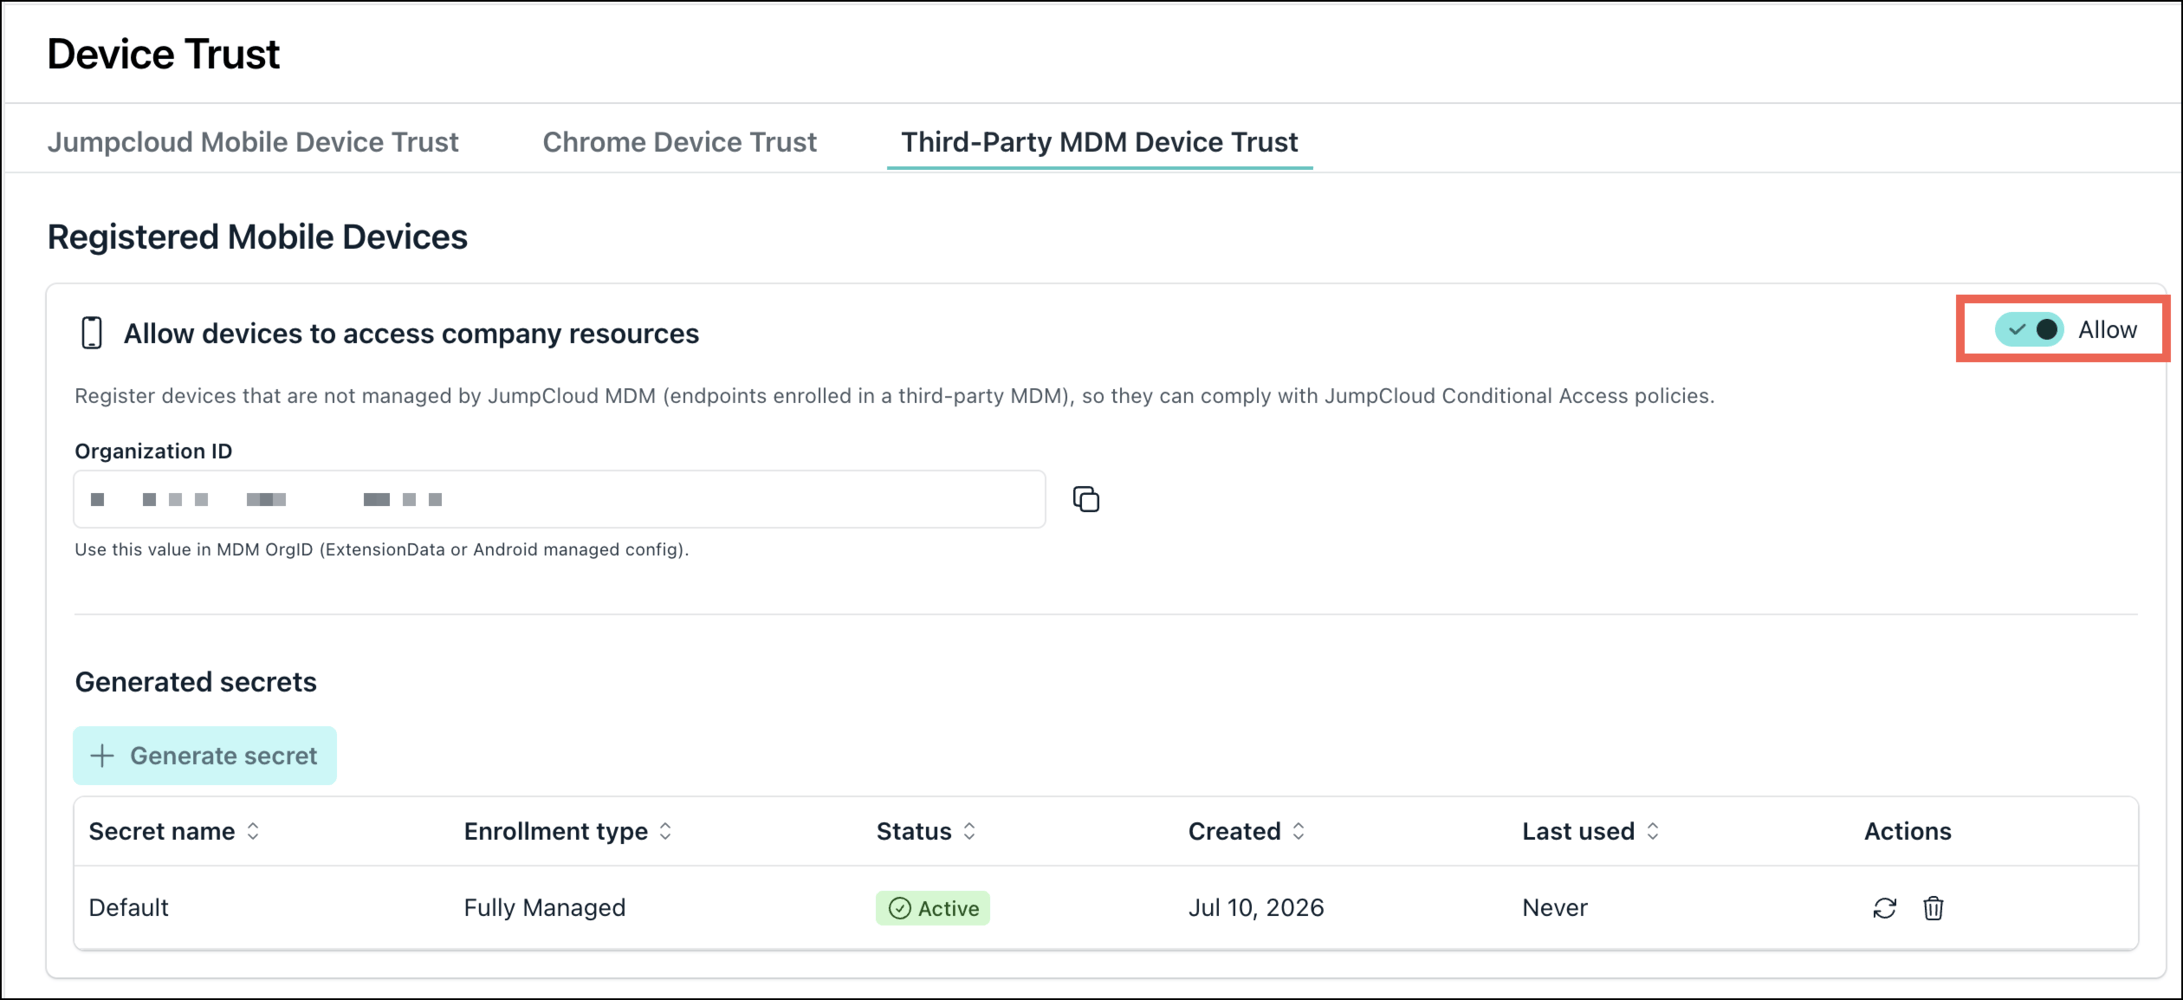
Muchas organizaciones ya operan con soluciones de MDM específicas (como Jamf o Google Workspace) y no desean afrontar una migración compleja de infraestructura para modernizar su seguridad móvil. JumpCloud resuelve este escenario mediante la extensión de Device Trust.
Esta capacidad permite aplicar políticas de Acceso Condicional a dispositivos gestionados por terceros:
- Verificación de confianza: A través de una clave secreta compartida y el despliegue de un perfil de extensión SSO, la plataforma valida el estado del dispositivo móvil sin reemplazar el MDM primario.
- Acceso Condicional para móviles: Las aplicaciones corporativas protegidas pueden restringirse exclusivamente a teléfonos o tabletas que cumplan con los estándares de cumplimiento definidos, bloqueando intentos desde dispositivos no verificados o personales.
- Experiencia sin contraseñas: Habilita el uso de JumpCloud Go en dispositivos móviles aprobados, simplificando el acceso seguro sin sacrificar el control de seguridad.
Estandarización visual mediante MDM en iOS y iPadOS
La gestión de activos móviles no solo trata de seguridad, sino de estandarización operativa y soporte técnico. En flotas supervisadas de iOS y iPadOS, se ha incorporado una directiva MDM para la configuración de fondos de pantalla corporativos.
Esta función permite aplicar imágenes institucionales en pantalla de bloqueo o inicio, restringiendo la personalización por parte del usuario final. Para el área de TI, esto simplifica la identificación visual de los activos —facilitando la inclusión de etiquetas de inventario o datos de contacto— y refuerza la imagen de marca en equipos corporativos, asegurando que los dispositivos se mantengan dentro de los estándares visuales de la organización.
Consideraciones para la gestión unificada de endpoints
Para implementar una estrategia exitosa de gestión de dispositivos unificada, los responsables de TI deben considerar los siguientes puntos de control:
- Desacoplar hardware de usuario: Priorizar las políticas centradas en el usuario para todos los equipos compartidos o destinados al trabajo híbrido, aprovechando las integraciones de red 802.1X.
- Evaluar el ecosistema móvil: Identificar si la organización requiere una unificación total de MDM o si es preferible extender la seguridad sobre los MDM existentes mediante Device Trust.
- Automatizar el cumplimiento: Utilizar las capacidades de Windows MDM y Apple MDM para forzar el cumplimiento de seguridad antes de permitir el acceso a recursos corporativos.
- Priorizar la experiencia: Utilizar las políticas de usuario para reducir la configuración manual, logrando que el colaborador tenga acceso a sus herramientas desde el primer momento en cualquier equipo de la flota.
La gestión de identidades moderna exige una visibilidad y un control que trasciendan el dispositivo físico. En Sinfopac, como consultores especializados en ciberseguridad, gestión de identidades y soluciones de administración de dispositivos (MDM), ayudamos a las organizaciones a orquestar sus flotas de endpoints bajo un marco Zero Trust. Entendemos que cada entorno tiene necesidades únicas; por ello, nos enfocamos en optimizar sus políticas actuales, integrar sistemas heterogéneos y asegurar que cada colaborador reciba los permisos y certificados correctos, independientemente del equipo que utilice, manteniendo siempre la integridad y el cumplimiento de la infraestructura corporativa.
{{fs-button}}