


A gestão de dispositivos em ambientes de trabalho híbrido, salas de reuniões flexíveis e postos partilhados exige que as diretivas de segurança se desvinculem do hardware físico. Quando vários colaboradores partilham o mesmo equipamento, as configurações de rede e segurança tradicionais — ligadas à máquina — tornam-se insuficientes para garantir o isolamento de identidades e a rastreabilidade.
Durante o Q3, a plataforma da JumpCloud evoluiu para oferecer uma gestão de endpoints onde as políticas de segurança acompanham o colaborador, e não o equipamento. Esta abordagem dinâmica, somada à capacidade de estender a confiança (Device Trust) a soluções MDM de terceiros, permite às equipas de TI consolidar uma arquitetura Zero Trust coerente em frotas heterogéneas.
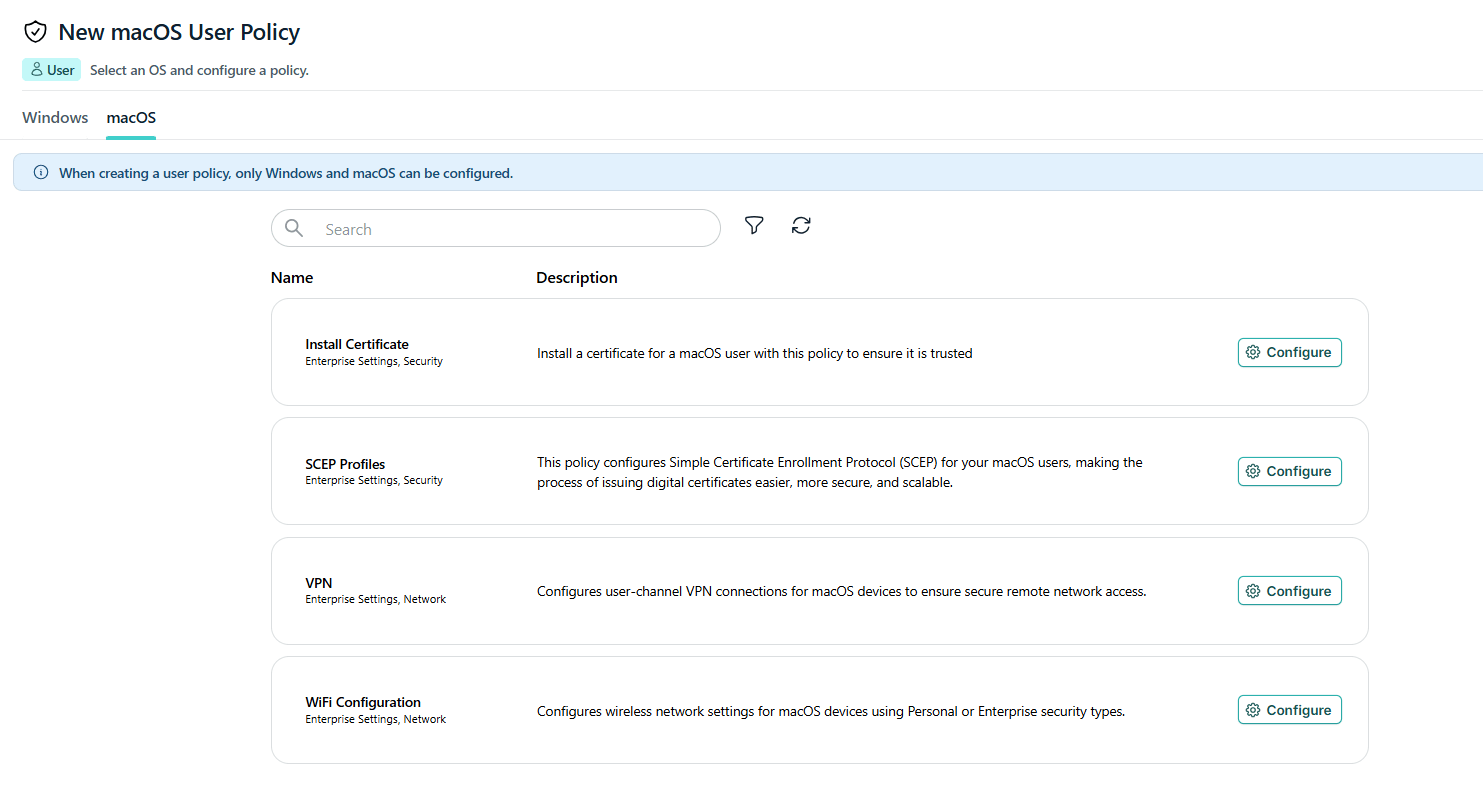
Políticas centradas no utilizador para Windows e macOS
Tradicionalmente, as políticas de gestão centralizada de endpoints aplicavam configurações estáticas ao hardware. A mudança para políticas centradas no utilizador significa que o agente de gestão deteta o colaborador no momento em que inicia sessão, implementando um ambiente personalizado e seguro em tempo real.
Esta funcionalidade é crítica para ambientes de hot-desking:
- Certificados SCEP dinâmicos: Ao iniciar sessão, o agente deposita de forma transparente o certificado pessoal do utilizador no arquivo do sistema operativo, garantindo uma identidade digital única na máquina.
- Autenticação de rede 802.1X: Integra-se com servidores RADIUS para validar o acesso a redes Wi-Fi corporativas baseando-se estritamente na identidade do utilizador, eliminando o risco de credenciais de rede partilhadas ficarem expostas.
- Túneis VPN por utilizador: Os perfis de VPN são implementados associados ao UPN ou SID do colaborador, garantindo que o tráfego seja encapsulado corretamente de acordo com os privilégios do perfil ativo.
Extensão de segurança: Device Trust para MDMs de terceiros
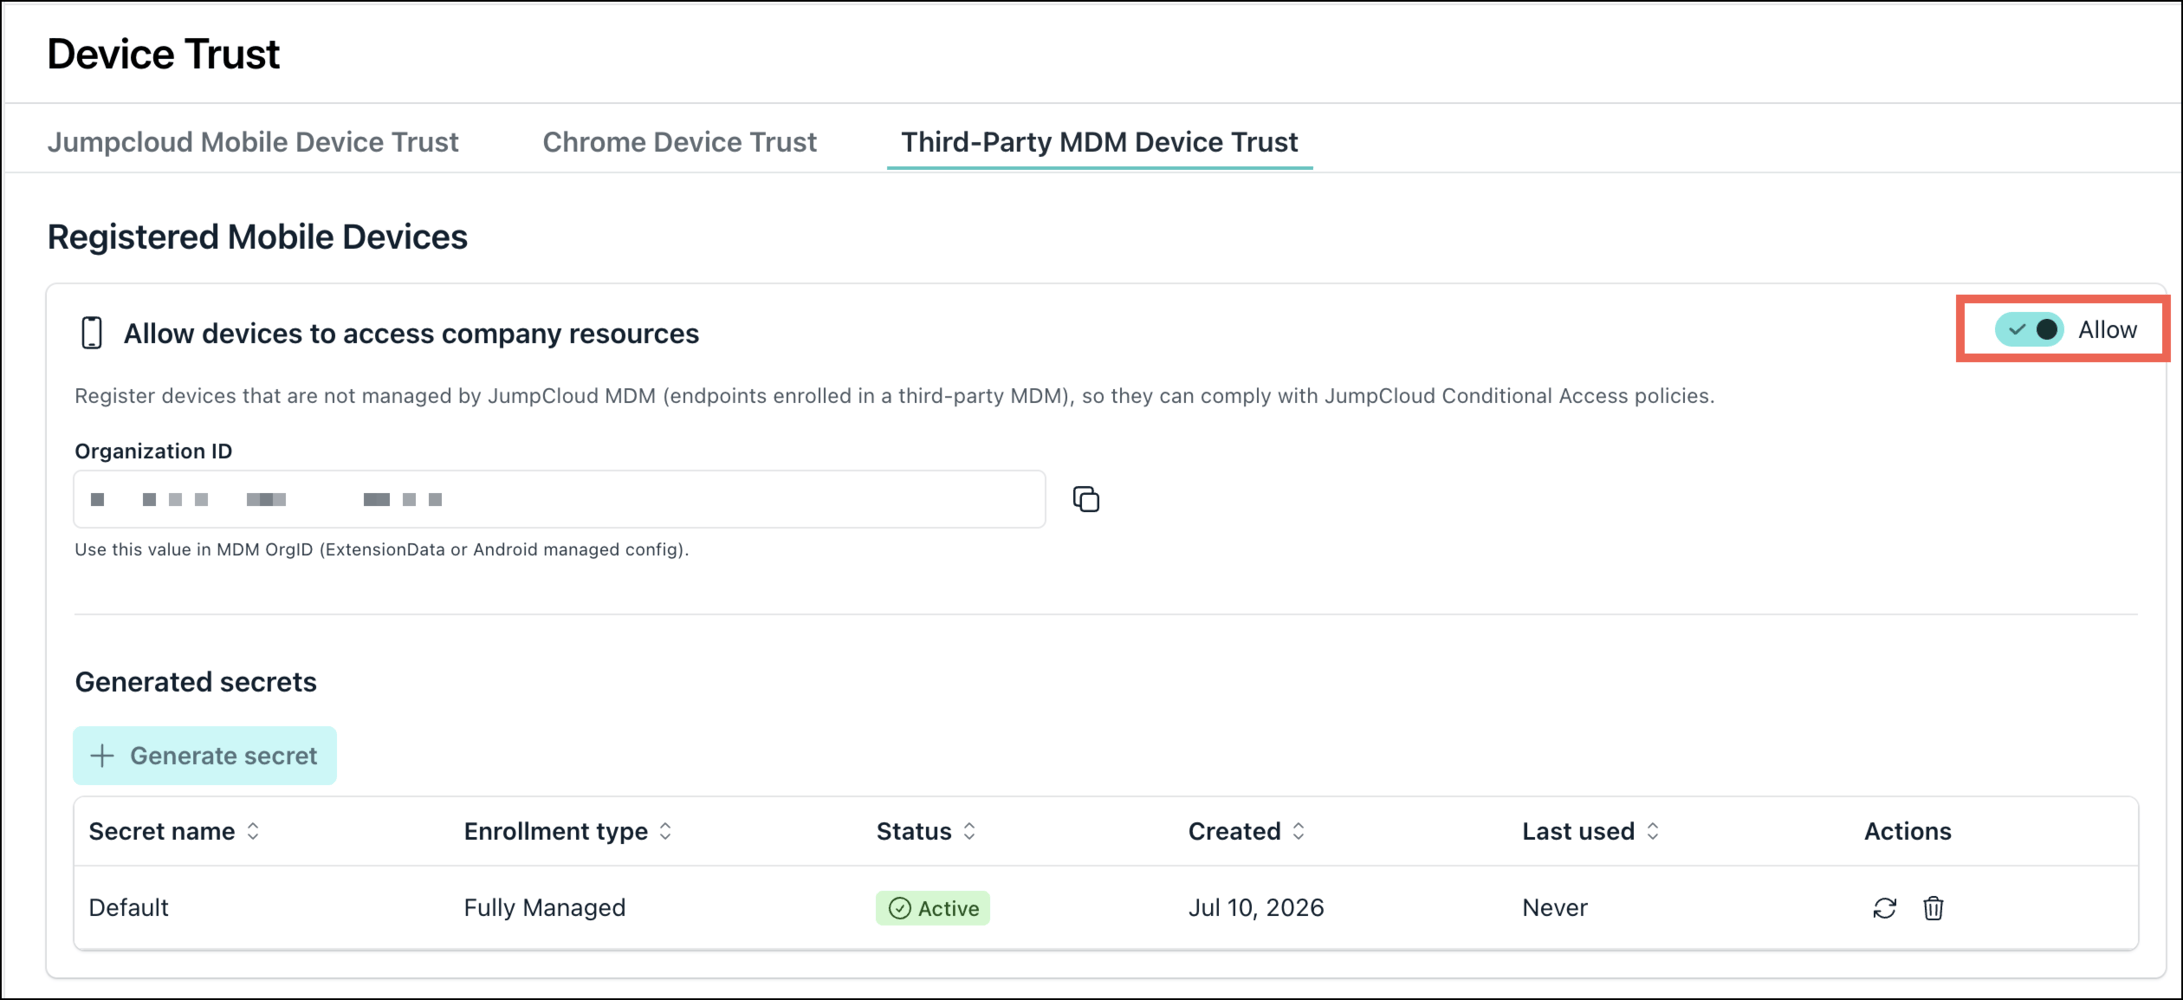
Muitas organizações já operam com soluções de MDM específicas (como Jamf ou Google Workspace) e não desejam enfrentar uma migração complexa de infraestrutura para modernizar sua segurança móvel. O JumpCloud resolve este cenário por meio da extensão de Device Trust.
Esta capacidade permite aplicar políticas de Acesso Condicional a dispositivos gerenciados por terceiros:
- Verificação de confiança: Por meio de uma chave secreta compartilhada e da implementação de um perfil de extensão SSO, a plataforma valida o status do dispositivo móvel sem substituir o MDM primário.
- Acesso Condicional para dispositivos móveis: Os aplicativos corporativos protegidos podem ser restritos exclusivamente a telefones ou tablets que cumpram os padrões de conformidade definidos, bloqueando tentativas de dispositivos não verificados ou pessoais.
- Experiência sem senhas: Habilita o uso do JumpCloud Go em dispositivos móveis aprovados, simplificando o acesso seguro sem sacrificar o controle de segurança.
Padronização visual via MDM no iOS e iPadOS
A gestão de ativos móveis não trata apenas de segurança, mas de padronização operacional e suporte técnico. Em frotas supervisionadas de iOS e iPadOS, foi incorporada uma diretiva MDM para a configuração de papéis de parede corporativos.
Esta função permite aplicar imagens institucionais na tela de bloqueio ou de início, restringindo a personalização por parte do usuário final. Para a área de TI, isso simplifica a identificação visual dos ativos — facilitando a inclusão de etiquetas de inventário ou dados de contato — e reforça a imagem da marca em equipamentos corporativos, garantindo que os dispositivos se mantenham dentro dos padrões visuais da organização.
Considerações para a gestão unificada de endpoints
Para implementar uma estratégia bem-sucedida de gestão unificada de dispositivos, os responsáveis de TI devem considerar os seguintes pontos de controle:
- Desacoplar hardware de usuário: Priorizar políticas centradas no usuário para todos os equipamentos compartilhados ou destinados ao trabalho híbrido, aproveitando as integrações de rede 802.1X.
- Avaliar o ecossistema móvel: Identificar se a organização requer uma unificação total de MDM ou se é preferível estender a segurança sobre os MDMs existentes através de Device Trust.
- Automatizar a conformidade: Utilizar as capacidades de Windows MDM e Apple MDM para forçar a conformidade de segurança antes de permitir o acesso a recursos corporativos.
- Priorizar a experiência: Utilizar as políticas de utilizador para reduzir a configuração manual, permitindo que o colaborador tenha acesso às suas ferramentas desde o primeiro momento em qualquer equipamento da frota.
A gestão de identidades moderna exige uma visibilidade e um controlo que transcendam o dispositivo físico. Na Sinfopac, como consultores especializados em cibersegurança, gestão de identidades e soluções de administração de dispositivos (MDM), ajudamos as organizações a orquestrar as suas frotas de endpoints sob um quadro Zero Trust. Entendemos que cada ambiente tem necessidades únicas; por isso, focamo-nos em otimizar as suas políticas atuais, integrar sistemas heterogéneos e assegurar que cada colaborador receba as permissões e certificados corretos, independentemente do equipamento que utilize, mantendo sempre a integridade e a conformidade da infraestrutura corporativa.
{{fs-button}}