Sectores relevantes e industrias

Infraestructura de TI robusta y ciberseguridad avanzada para el sector energético

En el sector de la energía —desde plantas de generación renovable hasta redes de distribución, hidrocarburos y almacenamiento— la estabilidad tecnológica es un asunto de seguridad nacional y continuidad crítica. La digitalización masiva y la interconexión de sistemas de control industrial (SCADA) con redes corporativas han expuesto a las empresas energéticas a amenazas cibernéticas altamente sofisticadas. Un fallo informático en este vertical no solo compromete datos financieros; puede paralizar el suministro eléctrico, dañar activos físicos estratégicos y acarrear sanciones.

Desafío

Proteger sus activos de generación frente a amenazas persistentes

Neutralizamos sus vectores de riesgo proactivamente: centralizamos la identidad digital, robustecemos el perímetro de red en subestaciones y parques, y desplegamos recuperación inmediata para garantizar certeza operativa y conformidad legal.

Saber como lo logramos

Gobernanza tecnológica y resiliencia digital para los operadores del mercado energético

Administrar entornos de energía modernos exige coordinar la TI tradicional con la seguridad operativa industrial, bajo los estándares técnicos más estrictos del mercado.

El auge de las energías renovables y la dispersión perimetral

La proliferación de plantas solares, parques eólicos y redes de distribución descentralizadas ha transformado el mercado energético mundial. Este auge exige gestionar cientos de terminales de monitorización, sensores IoT y ordenadores técnicos repartidos geográficamente. La dependencia de conexiones remotas multiplica los puntos de vulnerabilidad, haciendo indispensable una plataforma centralizada que gobierne los dispositivos de campo de forma segura e impida la infiltración de malware en la red principal de la compañía.

Rigor regulatorio, la directiva NIS2 y la soberanía de los datos

Por su carácter estratégico, las empresas de energía se enfrentan hoy a la presión regulatoria más alta de su historia. Directivas como la NIS2 en Europa o los marcos de protección de infraestructuras críticas en Latinoamérica exigen auditorías continuas, políticas estrictas de control de accesos y una gestión de riesgos auditable. Demostrar la trazabilidad de cada inicio de sesión y proteger la confidencialidad de los datos operativos frente a fugas es un requisito obligatorio de gobernanza corporativa.

Para responder con éxito a estas exigencias legales y operativas, en Sinfopac estructuramos un ecosistema de capacidades técnicas avanzadas, completamente administrado por ingenieros certificados.

Directorio en la nube y confianza cero

La plataforma unificada para gestionar identidades, accesos y dispositivos desde una sola consola. JumpCloud permite eliminar la dependencia de servidores, facilitando un entorno seguro para equipos remotos y presenciales.

Learn more

Seguridad SaaS y recuperación ante ransomware

Protección integral para entornos Google Workspace y Microsoft 365. SpinOne combina backup inteligente, gestión de aplicaciones de terceros y una respuesta automatizada ante ransomware que reduce el tiempo de recuperación de días a minutos.

Learn more
Simulación de ataques de phishing

Entrenamos la agudeza conductual de su plantilla a través de cebos hiperrealistas de ingeniería social y microaprendizaje interactivo. Transformamos a sus empleados en la primera línea de defensa activa contra el ransomware.

Explorar mais
Pentesting como servicio

Evaluamos la resistencia de su perímetro digital mediante simulaciones de ataque controladas y continuas. Identificamos vulnerabilidades lógicas en tiempo real y sugerimos parches guiados antes de que lo haga un atacante.

Explorar mais

"Uno de los principales desafíos era gestionar el acceso a la red en un entorno de trabajo híbrido... nuestra infraestructura anterior requería ajustes constantes para dar soporte a este nuevo modelo"

Julian Oberer
Director Comercial y de Operaciones | Schryver Logistics
Leer más

A través de JumpCloud, implementamos un perímetro de identidad basado en el modelo Zero Trust. Forzamos la autenticación de Doble Factor (MFA) y verificamos que el dispositivo utilizado por el ingeniero de mantenimiento cumpla con las políticas de seguridad de la empresa antes de permitirle la conexión a cualquier consola de monitorización o gestión de la planta.

Woolves escanea de forma proactiva la cara visible en internet de toda su infraestructura, localizando puertos vulnerables, protocolos de acceso remoto (VPNs) mal configurados o software sin actualizar en sus subestaciones. Al alertarnos en tiempo real, nuestros ingenieros sellan estas brechas antes de que sirvan de puente a un atacante para saltar de la red corporativa a la red industrial.

Sí, está diseñada específicamente para entornos distribuidos. Las capacidades MDM de JumpCloud nos permiten gestionar, monitorizar y aplicar parches de seguridad en portátiles en cualquier parte de España o Latinoamérica sin necesidad de que el hardware pase físicamente por una oficina central, garantizando que todo el personal trabaje bajo el mismo estándar seguro.

A través de JumpCloud, implementamos un perímetro de identidad basado en el modelo Zero Trust. Forzamos la autenticación de Doble Factor (MFA) y verificamos que el dispositivo utilizado por el ingeniero de mantenimiento cumpla con las políticas de seguridad de la empresa antes de permitirle la conexión a cualquier consola de monitorización o gestión de la planta.

Woolves escanea de forma proactiva la cara visible en internet de toda su infraestructura, localizando puertos vulnerables, protocolos de acceso remoto (VPNs) mal configurados o software sin actualizar en sus subestaciones. Al alertarnos en tiempo real, nuestros ingenieros sellan estas brechas antes de que sirvan de puente a un atacante para saltar de la red corporativa a la red industrial.

Sí, está diseñada específicamente para entornos distribuidos. Las capacidades MDM de JumpCloud nos permiten gestionar, monitorizar y aplicar parches de seguridad en portátiles en cualquier parte de España o Latinoamérica sin necesidad de que el hardware pase físicamente por una oficina central, garantizando que todo el personal trabaje bajo el mismo estándar seguro.

Asegure su infraestructura crítica y lidere la transición energética bajo un estándar de máxima ciber-resiliencia

En Sinfopac comprendemos la complejidad operativa y el rigor regulatorio que definen al sector de la energía en España y Latinoamérica. Confíe en nuestro equipo de ingenieros certificados para gestionar su TI corporativa, auditar sus riesgos perimetrales y blindar su continuidad operativa frente a las amenazas del entorno digital moderno.

Contactar con un especialista

Explore nuestros recursos y artículos de interés

Amplíe sus conocimientos con nuestros análisis técnicos más recientes. Descubra guías, mejores prácticas y estrategias de ciberseguridad.

Visitar blog
Read article
Fachada del Transamérica Expo Center en São Paulo durante el evento Mind The Sec

Sinfopac presente en Mind The Sec 2026: conectando con la vanguardia de la ciberseguridad

Sinfopac consolida su presencia internacional en Mind the Sec São Paulo, abordando la convergencia entre gestión de identidades, resiliencia corporativa y arquitecturas Zero Trust ante los principales decisores de TI.

22.09.2026
Gastón R.
Read article
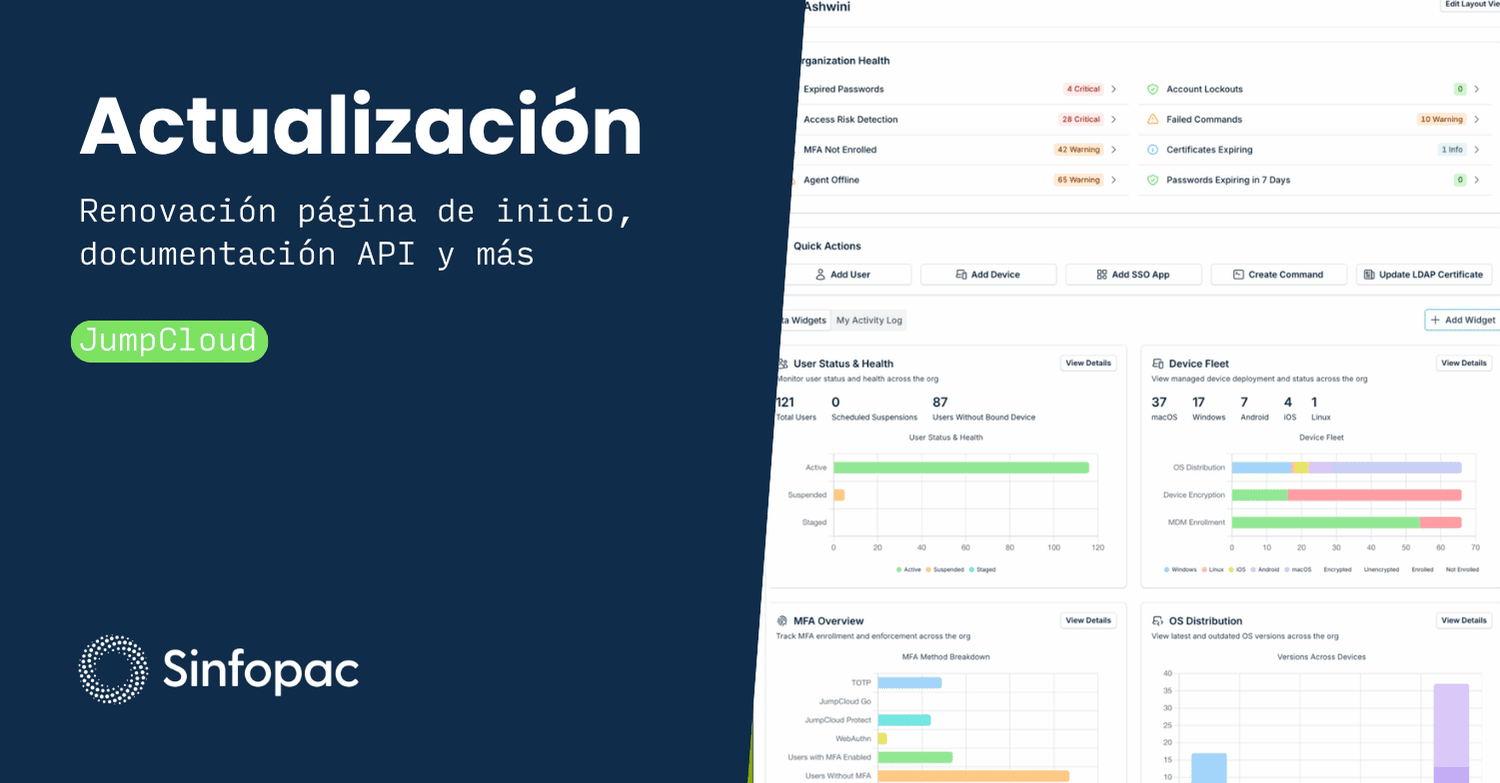
Interfaz del nuevo dashboard de administración de JumpCloud, visualizando métricas en tiempo real, alertas de salud de la organización y widgets de gestión de dispositivos para optimizar la operativa de TI corporativa.

Nueva Consola de Administración y Automatización vía API

Maximice la eficiencia operativa de TI con el tablero de control en tiempo real y la documentación unificada de APIs. Descubra cómo JumpCloud facilita la automatización.

07.09.2026
Pilar
Read article
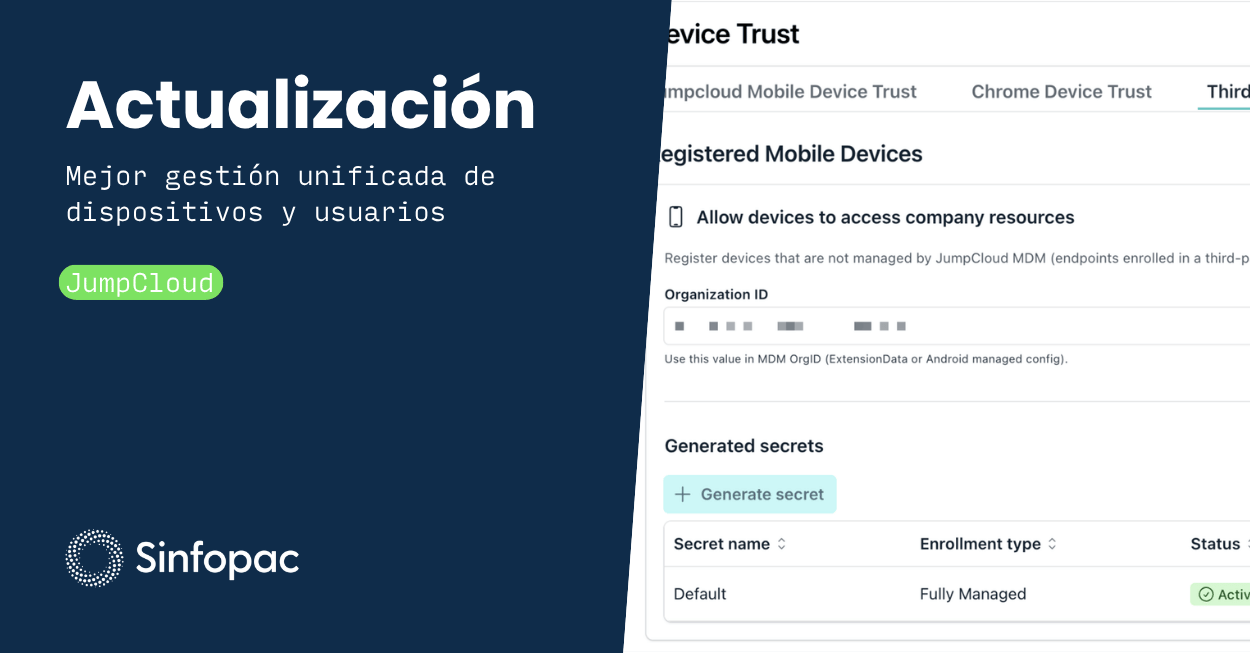
Interfaz de la consola de JumpCloud mostrando la configuración de Device Trust para dispositivos móviles de terceros y la gestión unificada de accesos y dispositivos corporativos

Gestión unificada de dispositivos y políticas centradas en el usuario

Gestione endpoints de forma inteligente. Aplique políticas de red, certificados y seguridad basadas en la identidad del usuario, optimizando el trabajo en entornos híbridos.

09.09.2026
Pilar
Read article
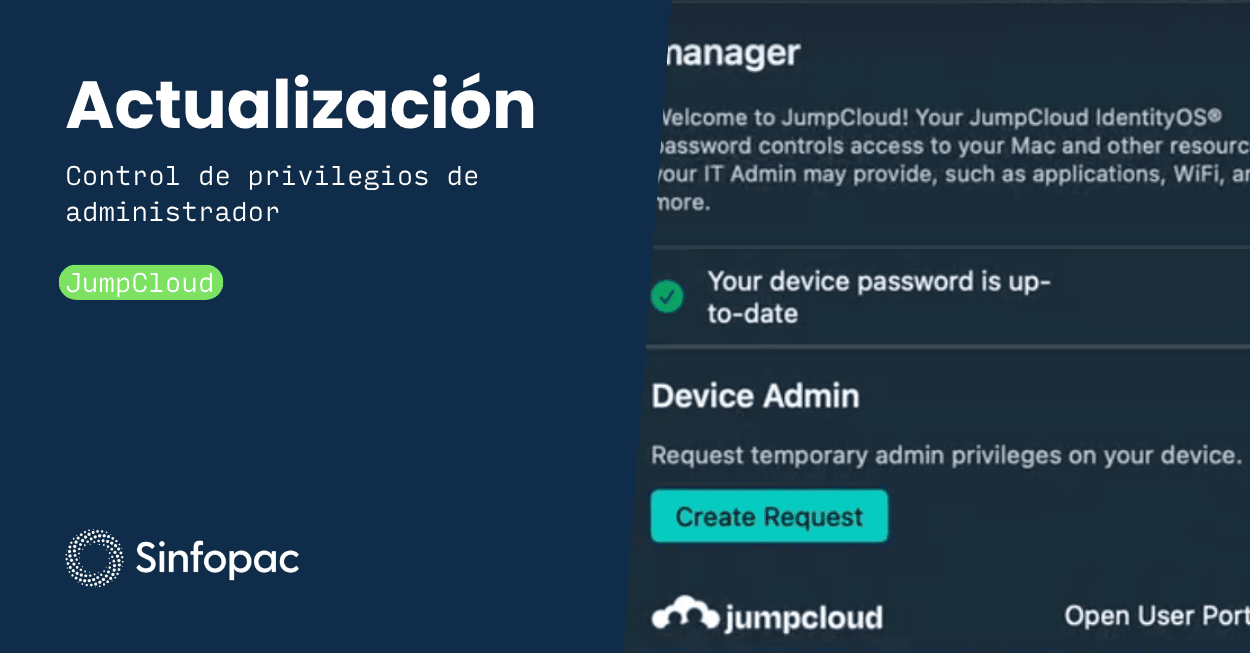
Panel de la aplicación JumpCloud que muestra la función de control de privilegios de administrador y la opción para solicitar acceso temporal en estaciones de trabajo corporativas, con branding de Sinfopac.

Privilegios de administrador bajo demanda y autoservicio de software

Optimice la seguridad de endpoints aplicando el principio de mínimo privilegio con acceso bajo demanda y catálogos de autoservicio de software corporativo.

18.09.2026
Pilar
Read article
Edificio corporativo moderno en entorno urbano utilizado para ilustrar un incidente de seguridad.

Caso Revolut: qué enseña sobre ingeniería social en empresas

El caso Revolut demuestra que una empresa puede proteger sus sistemas y aun así sufrir una brecha cuando una persona confía en una solicitud fraudulenta. La ingeniería social exige controles técnicos y humanos.

17.09.2026
Sebastian
Read article
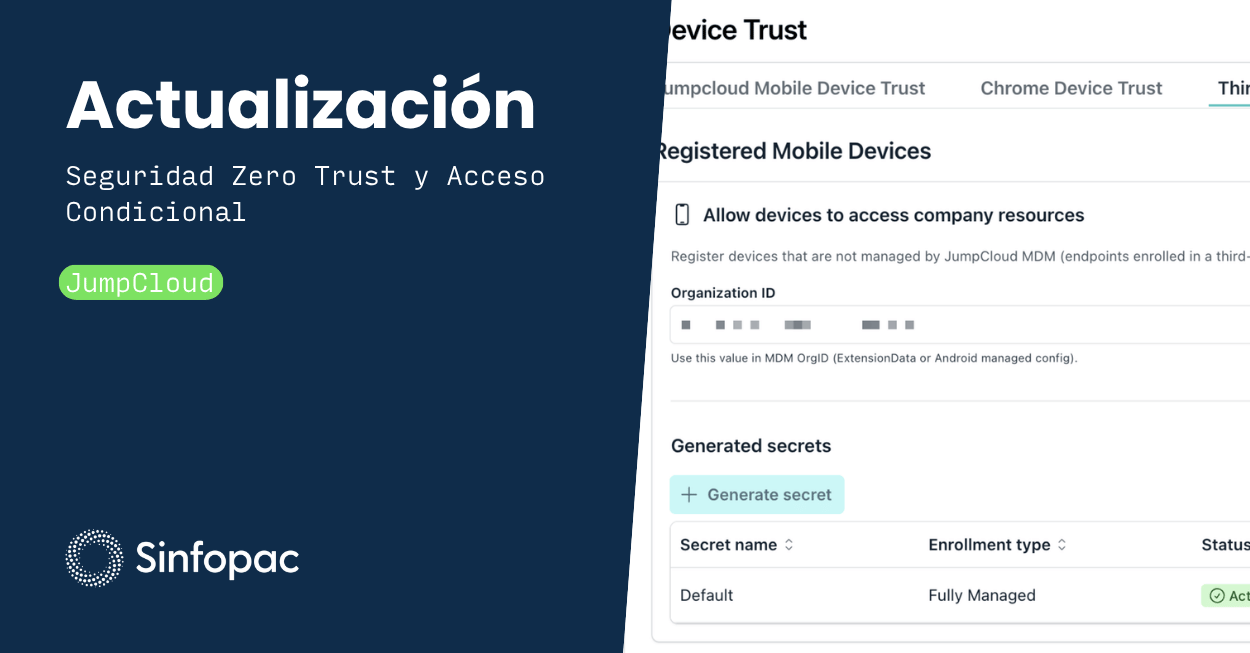
Interfaz de la consola de administración de JumpCloud mostrando la configuración de Device Trust y seguridad Zero Trust para implementar acceso condicional en dispositivos móviles corporativos.

Seguridad Zero Trust: Evaluación de Riesgos y Acceso Condicional

Fortalezca su postura de seguridad implementando políticas de Acceso Condicional con análisis de impacto, detección automática de inactividad y MFA resiliente para su organización.

16.09.2026
Pilar
Read article
Diagrama conceptual de integración entre Google Workspace y SpinOne para protección de datos en la nube.

Google recomienda SpinOne para Google Workspace: ¿qué significa?

Google Cloud documenta SpinOne como solución para proteger datos de Google Workspace. Estas son las capacidades que hacen relevante esta referencia para TI.

16.09.2026
Gastón T.
Read article
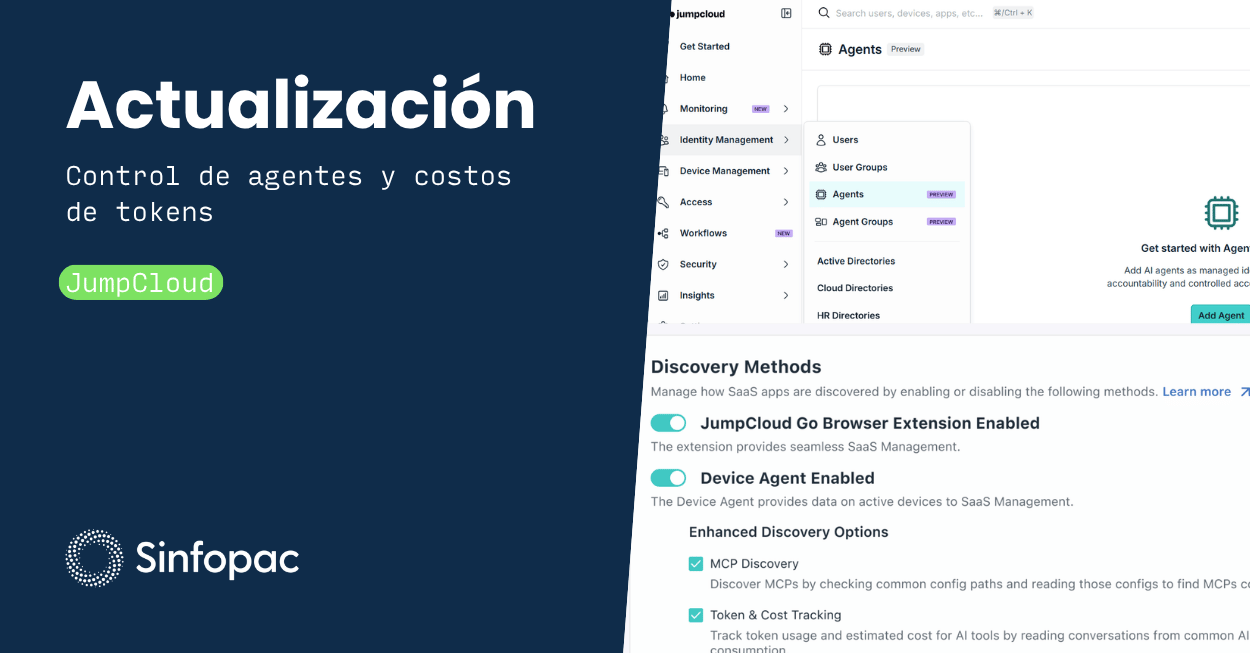
Interfaz de la consola de administración de JumpCloud mostrando el menú de gestión de agentes de inteligencia artificial y la configuración de métodos de descubrimiento para costos de tokens, bajo el diseño corporativo de Sinfopac.

Gobernanza de IA en la empresa: control de agentes y costos de tokens

La adopción de inteligencia artificial exige trazabilidad técnica y financiera. Conozca cómo gestionar identidades para agentes de IA, auditar servidores MCP y controlar el gasto en tokens de desarrollo.

15.09.2026
Pilar
Read article
Gestión centralizada de identidades y acceso SSO a aplicaciones empresariales

¿Qué es el SSO y cómo funciona en empresas?

El SSO centraliza la autenticación de los usuarios para facilitar el acceso a aplicaciones y recursos empresariales. Conozca cómo funciona y por qué es clave para una gestión moderna de identidades.

10.09.2026
Sebastian
Read article
Laptops en oficina con manos digitales translúcidas que ilustran el riesgo de Shadow IT

Shadow IT: qué son las aplicaciones no autorizadas y qué riesgos generan

El Shadow IT aparece cuando los empleados utilizan aplicaciones y servicios que TI no controla. Conozca qué son las aplicaciones no autorizadas y qué riesgos generan.

08.09.2026
Pilar
Previous
Next