


La gobernanza de inteligencia artificial en TI consiste en identificar, controlar y auditar la actividad de agentes autónomos, herramientas de desarrollo y consumo de tokens dentro de la empresa.
A medida que las organizaciones incorporan asistentes de código y modelos de lenguaje en sus flujos diarios, la falta de visibilidad técnica y financiera sobre estas herramientas genera riesgos de seguridad, fugas de datos y sobrecostos imprevistos. Administrar el ciclo de vida de la inteligencia artificial desde el directorio corporativo es hoy un requisito operacional crítico para prevenir brechas de seguridad e inconsistencias presupuestarias.
El riesgo del Shadow AI y las identidades huérfanas en la infraestructura
El uso descontrolado de herramientas de inteligencia artificial genera una variante avanzada de mitigar shadow IT. Cuando los equipos técnicos despliegan extensiones o scripts autónomos que consumen modelos fundacionales, con frecuencia recurren a credenciales personales, tokens de larga duración o cuentas de servicio compartidas.
Esta práctica fragmenta la trazabilidad. Si un agente de IA interactúa con bases de datos o servicios SaaS mediante una llave API estática, el equipo de seguridad pierde la capacidad de determinar quién autorizó la acción, qué datos fueron procesados y cuándo debe revocarse ese permiso. Adicionalmente, las cuentas huérfanas vinculadas a proyectos de prueba que nunca fueron desmanteladas permanecen activas, ampliando la superficie de ataque frente a movimientos laterales.
Agent Identities: identidades administradas y trazabilidad para agentes de IA
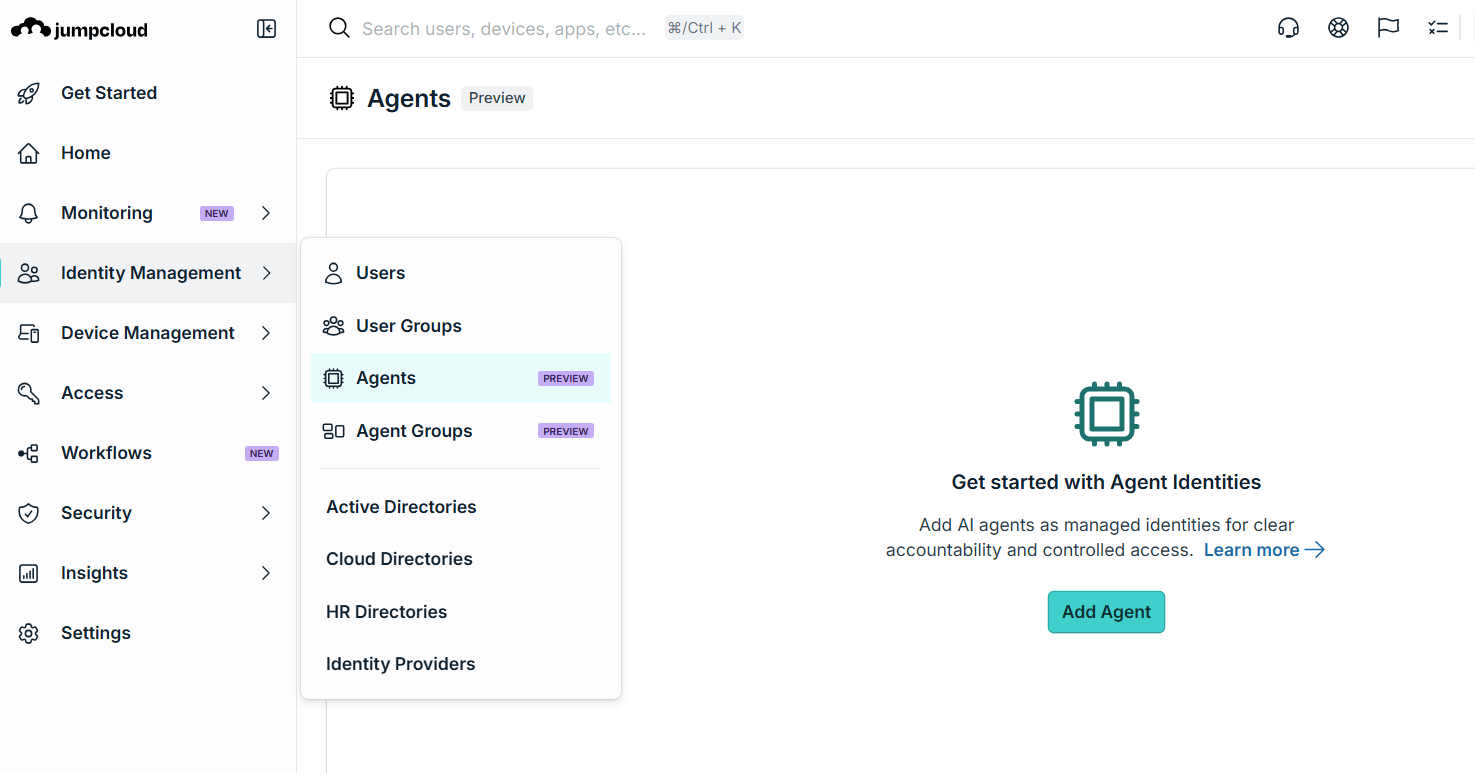
Para resolver este vacío estructural, JumpCloud ha introducido en Q3 la capacidad de Agent Identities en versión preliminar pública. Esta función extiende el modelo de identidad corporativa a entidades no humanas, permitiendo gestionar a los agentes de software bajo principios rigurosos de control de accesos.
La arquitectura de identidades administradas establece controles obligatorios:
- Responsabilidad humana (Owner): Todo agente de IA registrado en la plataforma debe contar con un propietario humano identificable dentro de la organización. Esto garantiza que exista un responsable directo del comportamiento y uso del bot.
- Credenciales OAuth exclusivas: Se reemplazan las llaves API compartidas por flujos OAuth dedicados. Cada agente autentica de forma individual, permitiendo auditar cada petición de forma aislada.
- Agrupación y permisos mínimos: El acceso a los recursos corporativos no se concede de manera abierta; los agentes se asignan a grupos específicos dentro del directorio en la nube, limitando su alcance a las aplicaciones empresariales estrictamente necesarias.
- Revocación selectiva: Ante cualquier anomalía, el equipo de TI puede suspender o dar de baja la identidad del agente en un solo paso, sin afectar la cuenta del usuario responsable ni interrumpir otros sistemas.
Visibilidad técnica y financiera: servidores MCP y consumo de tokens
El protocolo de contexto de modelos (Model Context Protocol o MCP) se ha establecido como el estándar para conectar asistentes de desarrollo con entornos locales y datos corporativos. Sin embargo, su proliferación en estaciones de trabajo suele ocurrir al margen de la supervisión de TI.
Las actualizaciones de Q3 dotan al agente de JumpCloud de telemetría especializada para auditar el ecosistema de IA en endpoints de desarrollo:
Supervisión del protocolo MCP en herramientas de código
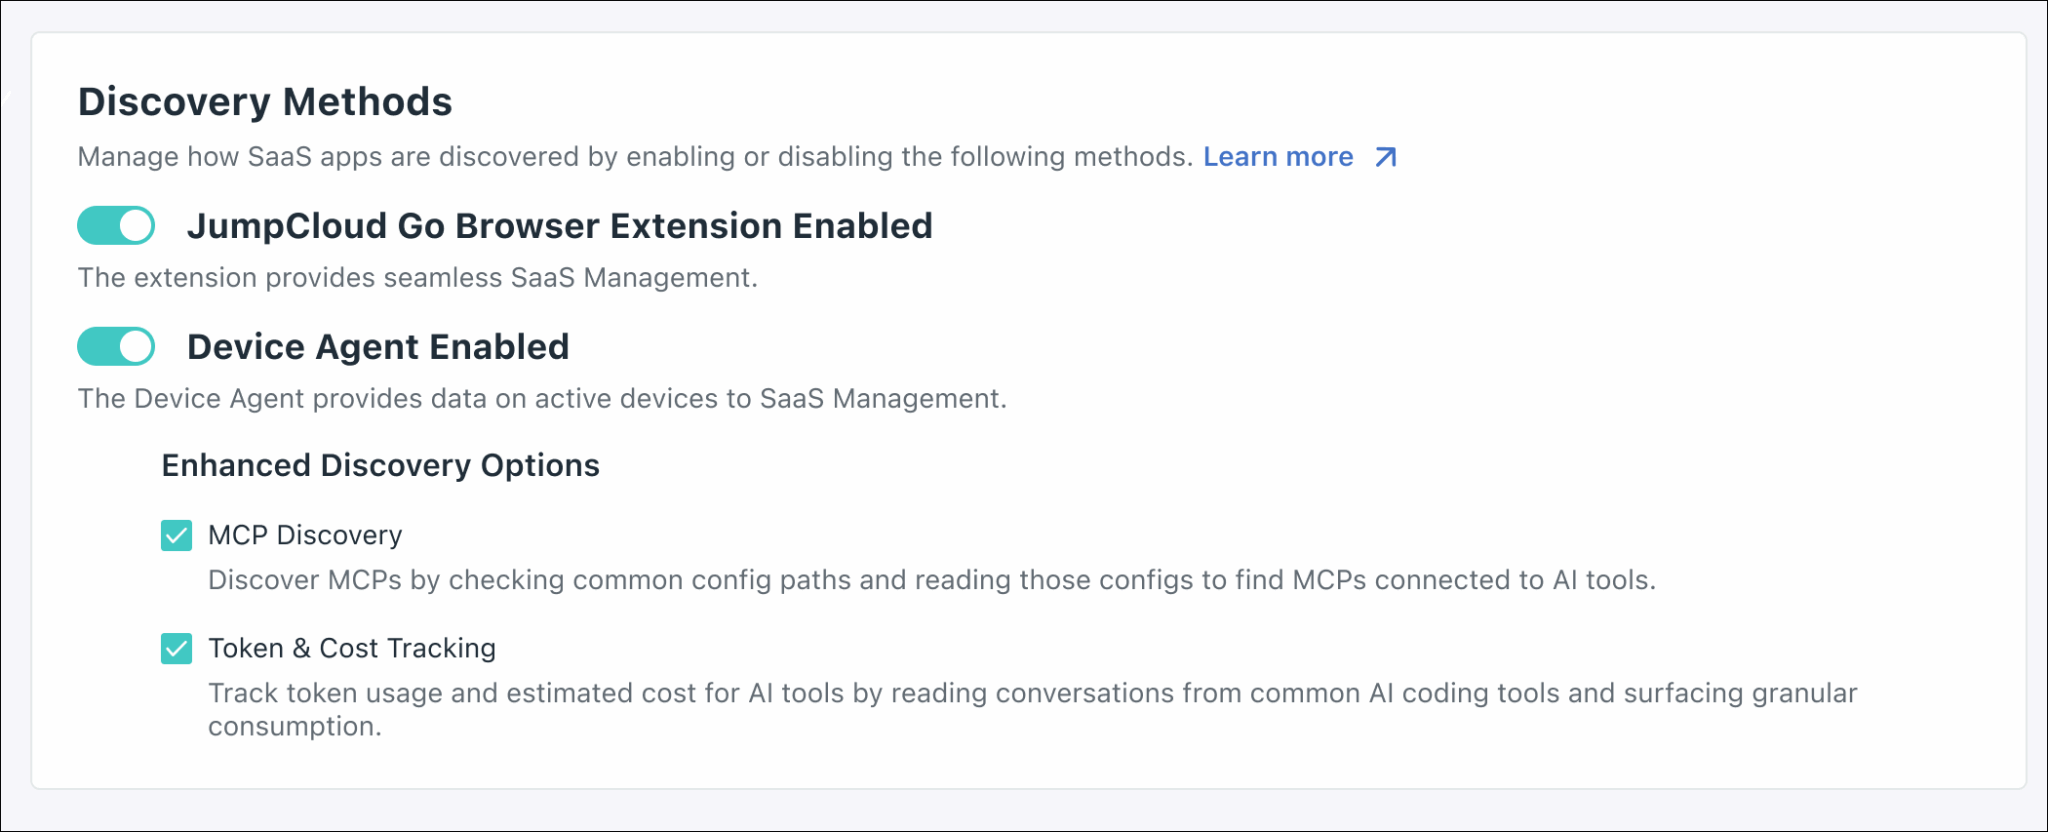
El agente instalado en sistemas Windows y macOS inspecciona las configuraciones locales para descubrir servidores MCP conectados a entornos como Cursor, Claude Code, OpenCode, Codex, VS Code y Copilot CLI. Esta capacidad permite a las áreas de seguridad inventariar qué herramientas de desarrollo están interactuando con repositorios de código y qué extensiones se ejecutan en segundo plano.
Estimación y monitoreo del gasto en tokens
Además de la visibilidad operativa, la plataforma incorpora métricas de consumo financiero. Al rastrear el volumen de tokens consumidos en llamadas a modelos de IA, TI y finanzas obtienen estimaciones claras de costo por equipo o proyecto, evitando desviaciones presupuestarias en suscripciones de desarrollo asistido por IA.
Expansión de herramientas en JumpCloud MCP Server
Para las organizaciones que buscan automatizar la gestión de infraestructura mediante IA, JumpCloud amplió la cobertura de su servidor MCP nativo de 42 a 108 herramientas conectables. Esta evolución permite a asistentes autorizados consultar configuraciones, supervisar parches y auditar accesos, todo bajo sesiones OAuth temporales con auto-revocación tras períodos de inactividad.
Generación de reportes analíticos con lenguaje natural
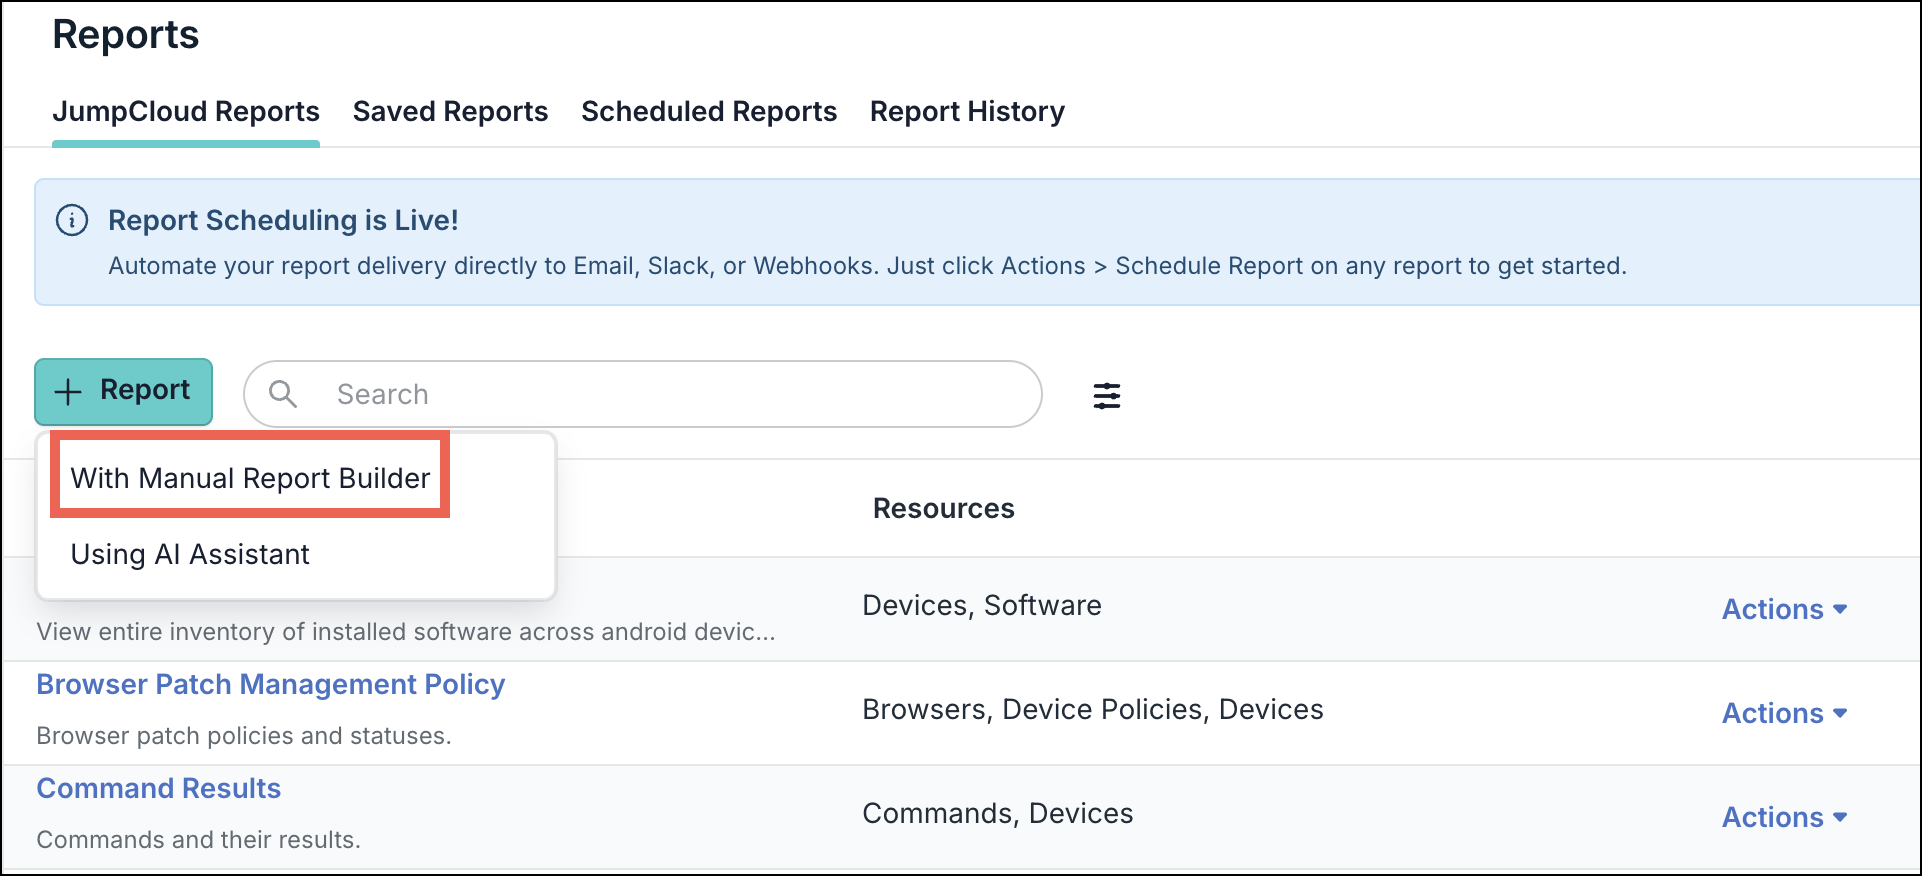
La consolidación de métricas de identidad e infraestructura para comités de dirección o auditorías tradicionalmente exigía exportar registros dispersos y procesarlos manualmente. Dentro del módulo de Custom Reports, la plataforma incorpora un asistente impulsado por IA que permite consultar datos en lenguaje natural.
Los administradores pueden estructurar solicitudes conversacionales para obtener correlaciones inmediatas entre usuarios, dispositivos y estado de seguridad. La herramienta permite combinar entidades primarias y secundarias, aplicar filtros específicos y programar exportaciones automáticas en formatos estructurados CSV y JSON, optimizando el tiempo dedicado a superar una auditoría de TI.
Comparativa: gestión tradicional frente a gobernanza centralizada de IA
Criterios clave para implementar gobernanza de IA en la infraestructura
Para desplegar estos controles de manera ordenada, los responsables de infraestructura deben contemplar una serie de etapas progresivas:
- Auditar el parque de desarrollo: Activar el descubrimiento de servidores MCP para dimensionar el alcance real de herramientas de IA en las estaciones de trabajo.
- Definir políticas de propiedad: Establecer que ningún proceso automatizado o agente acceda a datos corporativos sin un responsable formal asignado en la consola.
- Integrar con el marco de identidades: Aplicar principios para implementar Zero Trust, verificando continuamente el contexto de ejecución tanto de colaboradores como de agentes autónomos.
- Monitorear umbrales de costos: Configurar alertas operativas ante incrementos atípicos en el consumo de tokens que puedan indicar bucles en scripts o accesos no autorizados.
Adoptar una estrategia de gobernanza de IA garantiza que la innovación técnica se mantenga alineada con los requisitos de seguridad corporativa y control financiero.
{{fs-button}}