


A governança de inteligência artificial em TI consiste em identificar, controlar e auditar a atividade de agentes autônomos, ferramentas de desenvolvimento e consumo de tokens dentro da empresa.
À medida que as organizações incorporam assistentes de código e modelos de linguagem em seus fluxos diários, a falta de visibilidade técnica e financeira sobre essas ferramentas gera riscos de segurança, vazamento de dados e custos inesperados. Administrar o ciclo de vida da inteligência artificial a partir do diretório corporativo é hoje um requisito operacional crítico para prevenir brechas de segurança e inconsistências orçamentárias.
O risco da Shadow AI e das identidades órfãs na infraestrutura
O uso descontrolado de ferramentas de inteligência artificial gera uma variante avançada de mitigar shadow IT. Quando as equipes técnicas implantam extensões ou scripts autônomos que consomem modelos fundacionais, frequentemente recorrem a credenciais pessoais, tokens de longa duração ou contas de serviço compartilhadas.
Essa prática fragmenta a rastreabilidade. Se um agente de IA interage com bancos de dados ou serviços SaaS por meio de uma chave de API estática, a equipe de segurança perde a capacidade de determinar quem autorizou a ação, quais dados foram processados e quando essa permissão deve ser revogada. Além disso, contas órfãs vinculadas a projetos de teste que nunca foram desativadas permanecem ativas, ampliando a superfície de ataque para movimentos laterais.
Agent Identities: identidades gerenciadas e rastreabilidade para agentes de IA
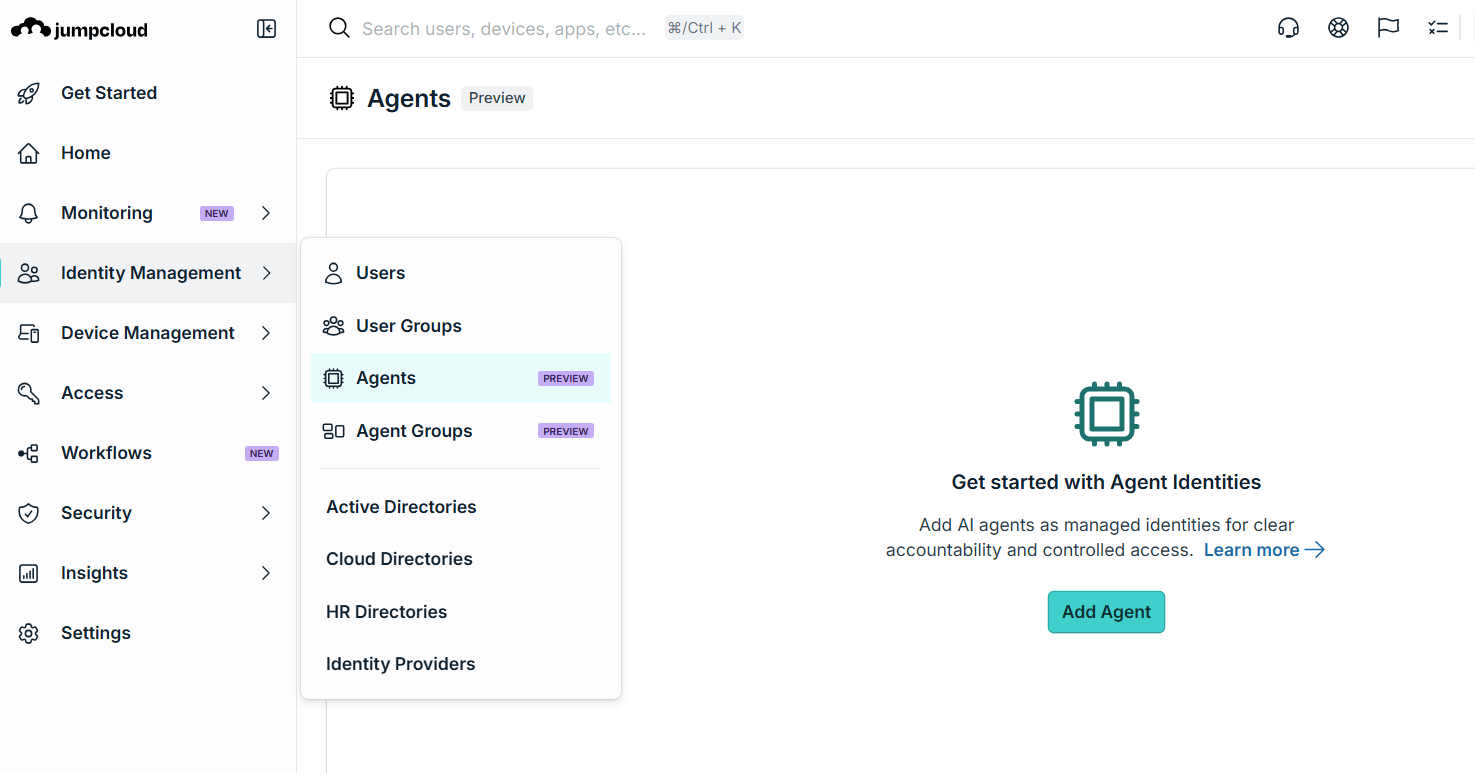
Para resolver essa lacuna estrutural, o JumpCloud introduziu no Q3 a capacidade de Agent Identities em versão preliminar pública. Essa funcionalidade estende o modelo de identidade corporativa a entidades não humanas, permitindo gerenciar agentes de software sob princípios rigorosos de controle de acesso.
A arquitetura de identidades gerenciadas estabelece controles obrigatórios:
- Responsabilidade humana (Owner): Todo agente de IA registrado na plataforma deve ter um proprietário humano identificável dentro da organização. Isso garante que exista um responsável direto pelo comportamento e uso do bot.
- Credenciais OAuth exclusivas: As chaves de API compartilhadas foram substituídas por fluxos OAuth dedicados. Cada agente autentica-se individualmente, permitindo auditar cada solicitação de forma isolada.
- Agrupamento e permissões mínimas: O acesso aos recursos corporativos não é concedido de forma aberta; os agentes são atribuídos a grupos específicos dentro do diretório na nuvem, limitando seu alcance às aplicações empresariais estritamente necessárias.
- Revogação seletiva: Diante de qualquer anomalia, a equipe de TI pode suspender ou excluir a identidade do agente em uma única etapa, sem afetar a conta do usuário responsável nem interromper outros sistemas.
Visibilidade técnica e financeira: servidores MCP e consumo de tokens
O protocolo de contexto de modelos (Model Context Protocol ou MCP) estabeleceu-se como o padrão para conectar assistentes de desenvolvimento a ambientes locais e dados corporativos. No entanto, sua proliferação em estações de trabalho costuma ocorrer à margem da supervisão de TI.
As atualizações do Q3 dotam o agente do JumpCloud de telemetria especializada para auditar o ecossistema de IA em endpoints de desenvolvimento:
Supervisão do protocolo MCP em ferramentas de código
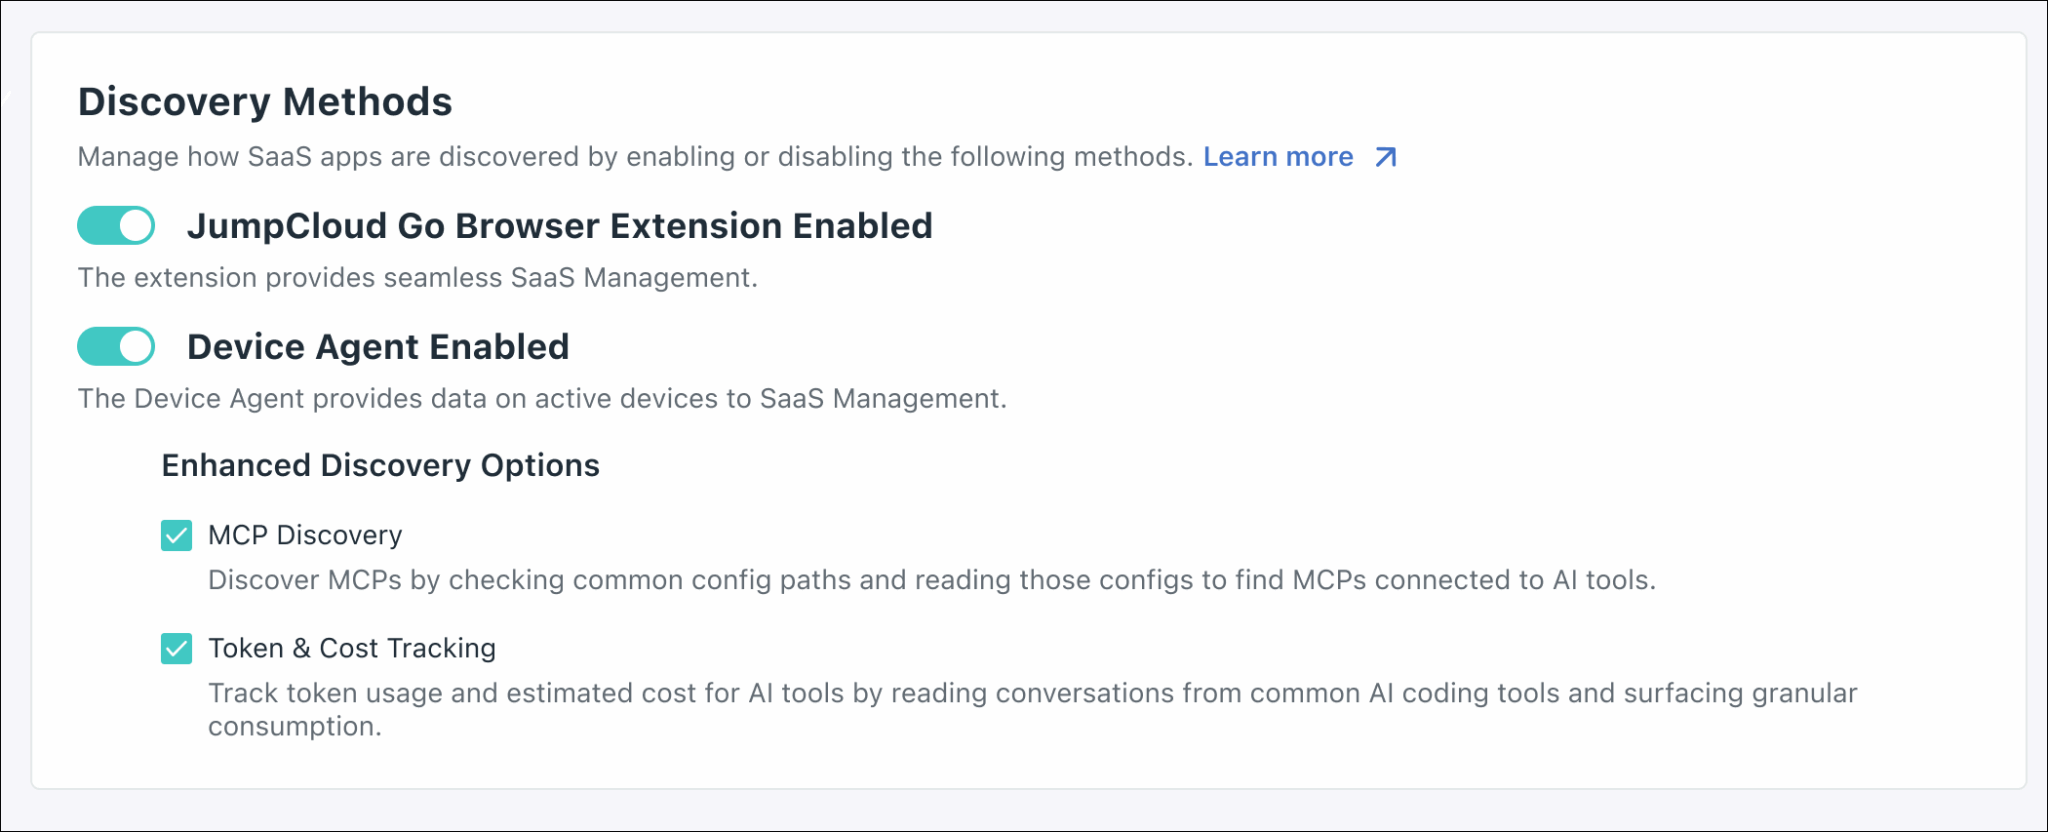
O agente instalado em sistemas Windows e macOS inspeciona as configurações locais para descobrir servidores MCP conectados a ambientes como Cursor, Claude Code, OpenCode, Codex, VS Code e Copilot CLI. Essa capacidade permite que as áreas de segurança inventariem quais ferramentas de desenvolvimento estão interagindo com repositórios de código e quais extensões são executadas em segundo plano.
Estimativa e monitoramento do gasto com tokens
Além da visibilidade operacional, a plataforma incorpora métricas de consumo financeiro. Ao rastrear o volume de tokens consumidos em chamadas a modelos de IA, TI e finanças obtêm estimativas claras de custo por equipe ou projeto, evitando desvios orçamentários em assinaturas de desenvolvimento assistido por IA.
Expansão de ferramentas no JumpCloud MCP Server
Para organizações que buscam automatizar a gestão de infraestrutura por meio de IA, o JumpCloud ampliou a cobertura de seu servidor MCP nativo de 42 para 108 ferramentas conectáveis. Essa evolução permite que assistentes autorizados consultem configurações, supervisionem patches e auditem acessos, tudo sob sessões OAuth temporárias com autorrevogação após períodos de inatividade.
Geração de relatórios analíticos com linguagem natural
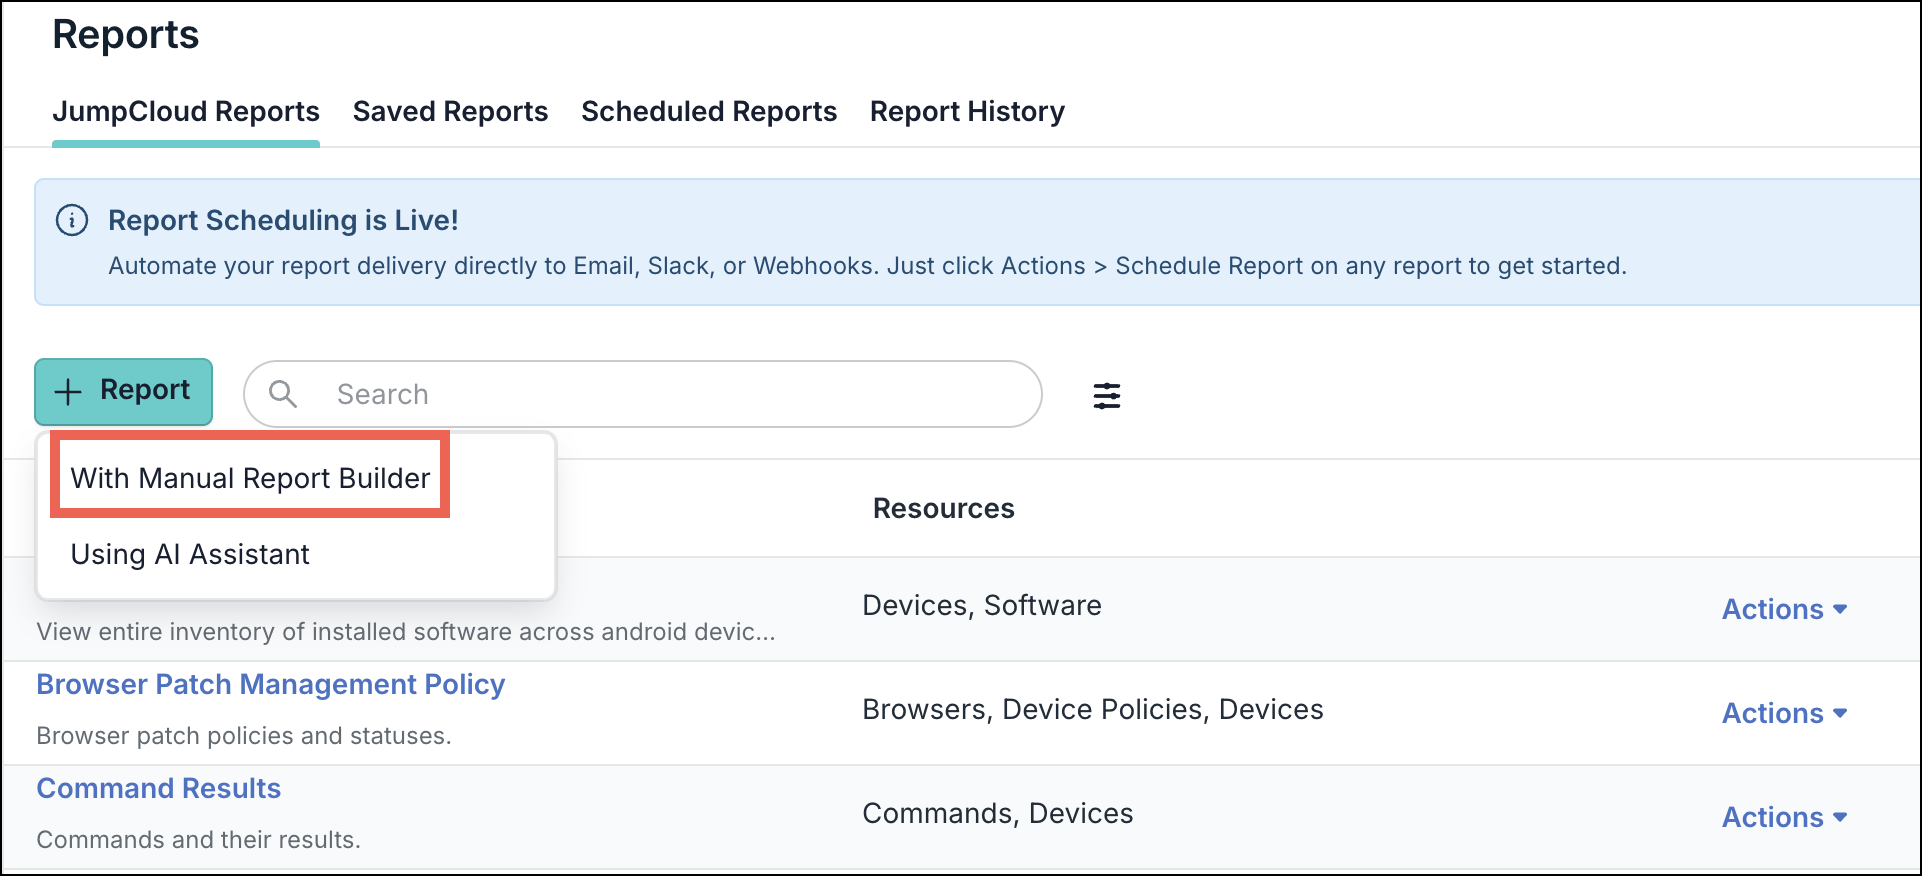
A consolidação de métricas de identidade e infraestrutura para comitês de direção ou auditorias tradicionalmente exigia exportar registros dispersos e processá-los manualmente. Dentro do módulo de Custom Reports, a plataforma incorpora um assistente impulsionado por IA que permite consultar dados em linguagem natural.
Os administradores podem estruturar solicitações conversacionais para obter correlações imediatas entre usuários, dispositivos e estado de segurança. A ferramenta permite combinar entidades primárias e secundárias, aplicar filtros específicos e programar exportações automáticas em formatos estruturados CSV e JSON, otimizando o tempo dedicado a superar uma auditoria de TI.
Comparativo: gestão tradicional versus governança centralizada de IA
Critérios fundamentais para implementar governança de IA na infraestrutura
Para implementar estes controles de forma organizada, os responsáveis pela infraestrutura devem considerar uma série de etapas progressivas:
- Auditar o parque de desenvolvimento: Ativar a descoberta de servidores MCP para dimensionar o alcance real de ferramentas de IA nas estações de trabalho.
- Definir políticas de propriedade: Estabelecer que nenhum processo automatizado ou agente acesse dados corporativos sem um responsável formal designado no console.
- Integrar com o framework de identidades: Aplicar princípios para implementar Zero Trust, verificando continuamente o contexto de execução tanto de colaboradores quanto de agentes autônomos.
- Monitorar limites de custos: Configurar alertas operativas para aumentos atípicos en el consumo de tokens que puedan indicar bucles en scripts o accesos no autorizados.
Adotar uma estratégia de governança de IA garante que a inovação técnica permaneça alinhada aos requisitos de segurança corporativa e controle financeiro.
{{fs-button}}