Sectores relevantes e industrias

TI robusta y ciberseguridad avanzada para fintechs y neo bancos

En el ecosistema de las finanzas tecnológicas y la banca digital, la infraestructura informática no es solo un soporte operativo; es el núcleo transaccional y el mayor activo regulado de la compañía. Desde las pasarelas de pago y billeteras digitales hasta las plataformas de préstamos alternativos y core bancario en la nube, el entorno demanda una disponibilidad absoluta y un blindaje perimetral infranqueable. Una brecha de seguridad informática o una suplantación de identidad en este vertical no solo detiene la actividad comercial; erosiona la confianza de los depositantes, expone datos financieros altamente confidenciales y puede acarrear multas regulatorias devastadoras o la revocación de licencias operativas.

Desafío

Transformar la madurez técnica en una ventaja competitiva regulada

Neutralizamos sus vectores de riesgo mediante Zero Trust: centralizamos el gobierno de identidades, auditamos las interfaces perimetrales y aseguramos la inmutabilidad de sus datos cloud para que su negocio escale de forma segura, certificada y auditable.

Saber como lo logramos

Gobernanza de infraestructura y control de accesos para ecosistemas financieros digitales

Administrar entornos de TI en el sector fintech exige conciliar la velocidad de despliegue de desarrollo de software con los controles técnicos más estrictos exigidos por los reguladores de la industria bancaria.

El auge de la banca digital y la sofisticación de la infraestructura cloud

El crecimiento acelerado de los servicios financieros descentralizados y las aplicaciones transaccionales ha transformado los canales bancarios tradicionales. Este auge obliga a las compañías tecnológicas a gestionar flotas de desarrollo complejas y distribuidas geográficamente. Salvaguardar la seguridad de los accesos remotos de ingenieros y administradores hacia los repositorios críticos en la nube es indispensable para prevenir incidentes que comprometan la continuidad de la plataforma.

Exigencias regulatorias, control de APIs y auditorías técnicas

Las fintechs operan bajo el escrutinio permanente de comisiones bancarias, normativas de protección de datos (como el RGPD) y estándares de seguridad de datos de tarjetas de pago. Demostrar la trazabilidad inalterable de cada inicio de sesión a los entornos productivos y proteger las APIs de comunicación frente a fugas corporativas son requerimientos mandatorios. Establecer un gobierno técnico auditable es fundamental para superar las auditorías y consolidar la confianza de los inversores.

Para responder con éxito a estas exigencias operativas y legales sin frenar la innovación tecnológica de su equipo, en Sinfopac estructuramos un conjunto de capacidades técnicas avanzadas completamente administradas.

Directorio en la nube y confianza cero

La plataforma unificada para gestionar identidades, accesos y dispositivos desde una sola consola. JumpCloud permite eliminar la dependencia de servidores, facilitando un entorno seguro para equipos remotos y presenciales.

Learn more

Seguridad SaaS y recuperación ante ransomware

Protección integral para entornos Google Workspace y Microsoft 365. SpinOne combina backup inteligente, gestión de aplicaciones de terceros y una respuesta automatizada ante ransomware que reduce el tiempo de recuperación de días a minutos.

Learn more
Simulación de ataques de phishing

Entrenamos la agudeza conductual de su plantilla a través de cebos hiperrealistas de ingeniería social y microaprendizaje interactivo. Transformamos a sus empleados en la primera línea de defensa activa contra el ransomware.

Explorar mais

"Uno de los principales desafíos era gestionar el acceso a la red en un entorno de trabajo híbrido... nuestra infraestructura anterior requería ajustes constantes para dar soporte a este nuevo modelo"

Julian Oberer
Director Comercial y de Operaciones | Schryver Logistics
Leer más

Las entidades reguladoras exigen controles estrictos de control de accesos basados en roles, trazabilidad de logs, cifrado de estaciones de trabajo y evaluaciones de vulnerabilidades en la frontera de red. Al integrar JumpCloud para unificar el control de identidades y Woolves para auditorías perimetrales, Sinfopac establece los controles obligatorios y proporciona los informes históricos requeridos para demostrar conformidad técnica.

Implementamos un perímetro de identidad basado en el modelo Zero Trust a través de JumpCloud. Configuramos políticas que exigen la validación obligatoria de la biometría del desarrollador, autenticación multifactor y la verificación del estado de seguridad del ordenador portátil corporativo antes de autorizar cualquier acceso a consolas en la nube o repositorios críticos de código.

A través de la consola de gestión centralizada de JumpCloud administrada por Sinfopac, la baja del usuario se efectúa de manera simultánea en toda la compañía. Con un solo clic, desactivamos de forma inmediata la identidad digital del empleado en cuentas de correo, entornos de desarrollo cloud, sistemas CRM corporativos y bases de datos internas, bloqueando cualquier intento posterior de conexión de manera definitiva.

Las entidades reguladoras exigen controles estrictos de control de accesos basados en roles, trazabilidad de logs, cifrado de estaciones de trabajo y evaluaciones de vulnerabilidades en la frontera de red. Al integrar JumpCloud para unificar el control de identidades y Woolves para auditorías perimetrales, Sinfopac establece los controles obligatorios y proporciona los informes históricos requeridos para demostrar conformidad técnica.

Implementamos un perímetro de identidad basado en el modelo Zero Trust a través de JumpCloud. Configuramos políticas que exigen la validación obligatoria de la biometría del desarrollador, autenticación multifactor y la verificación del estado de seguridad del ordenador portátil corporativo antes de autorizar cualquier acceso a consolas en la nube o repositorios críticos de código.

A través de la consola de gestión centralizada de JumpCloud administrada por Sinfopac, la baja del usuario se efectúa de manera simultánea en toda la compañía. Con un solo clic, desactivamos de forma inmediata la identidad digital del empleado en cuentas de correo, entornos de desarrollo cloud, sistemas CRM corporativos y bases de datos internas, bloqueando cualquier intento posterior de conexión de manera definitiva.

Blinde sus entornos de desarrollo y escale su banca digital bajo un estándar de máxima seguridad internacional

En Sinfopac comprendemos la complejidad operativa, la presión transaccional y el rigor normativo que definen el éxito del sector fintech y los neo bancos en España y Latinoamérica. Confíe en nuestro equipo de ingenieros certificados para administrar de forma externa su infraestructura informática corporativa, auditar sus endpoints perimetrales y consolidar un entorno transaccional resiliente frente a los riesgos del mercado digital actual.

Contactar con un especialista

Explore nuestros recursos y artículos de interés

Amplíe sus conocimientos con nuestros análisis técnicos más recientes. Descubra guías, mejores prácticas y estrategias de ciberseguridad.

Visitar blog
Read article
Fachada del Transamérica Expo Center en São Paulo durante el evento Mind The Sec

Sinfopac presente en Mind The Sec 2026: conectando con la vanguardia de la ciberseguridad

Sinfopac consolida su presencia internacional en Mind the Sec São Paulo, abordando la convergencia entre gestión de identidades, resiliencia corporativa y arquitecturas Zero Trust ante los principales decisores de TI.

22.09.2026
Gastón R.
Read article
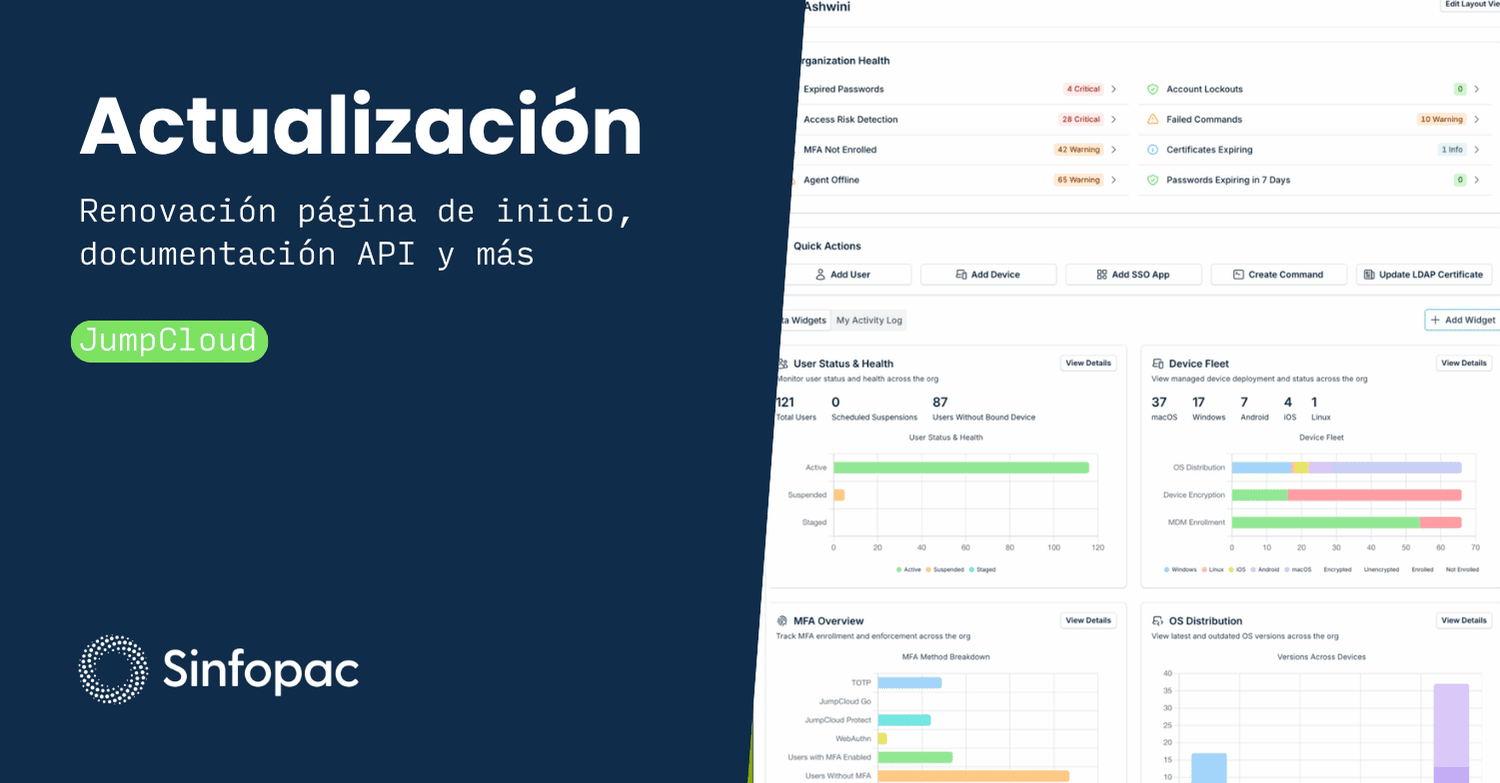
Interfaz del nuevo dashboard de administración de JumpCloud, visualizando métricas en tiempo real, alertas de salud de la organización y widgets de gestión de dispositivos para optimizar la operativa de TI corporativa.

Nueva Consola de Administración y Automatización vía API

Maximice la eficiencia operativa de TI con el tablero de control en tiempo real y la documentación unificada de APIs. Descubra cómo JumpCloud facilita la automatización.

07.09.2026
Pilar
Read article
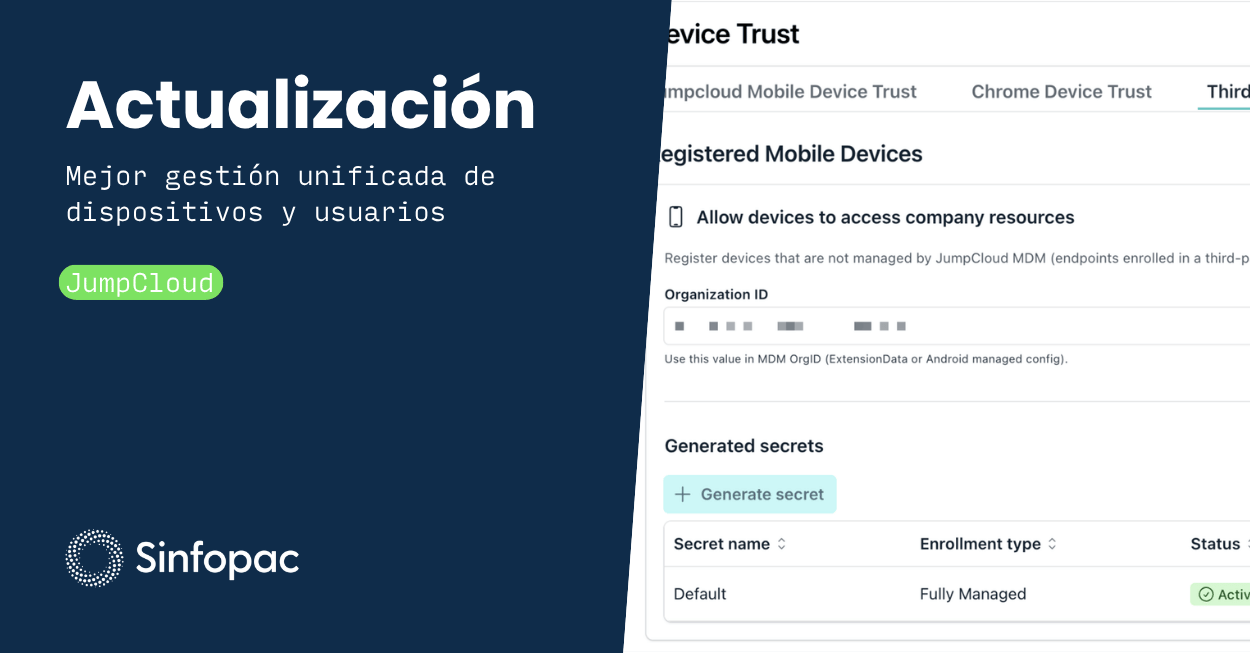
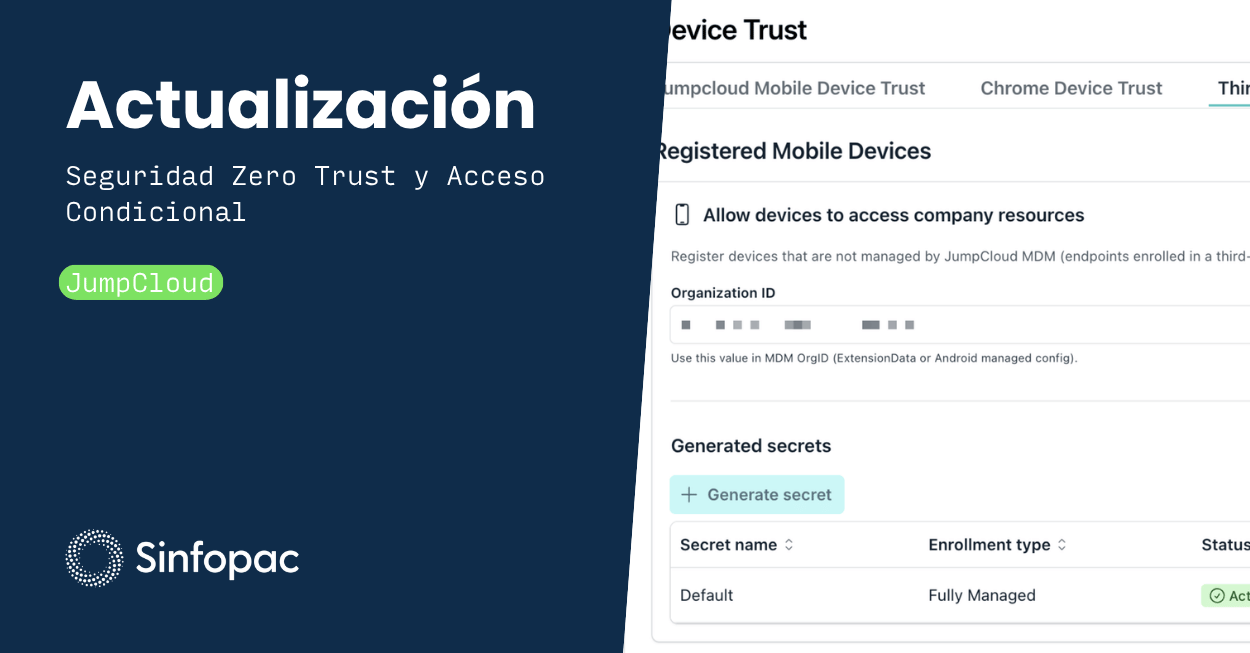
Interfaz de la consola de JumpCloud mostrando la configuración de Device Trust para dispositivos móviles de terceros y la gestión unificada de accesos y dispositivos corporativos

Gestión unificada de dispositivos y políticas centradas en el usuario

Gestione endpoints de forma inteligente. Aplique políticas de red, certificados y seguridad basadas en la identidad del usuario, optimizando el trabajo en entornos híbridos.

09.09.2026
Pilar
Read article
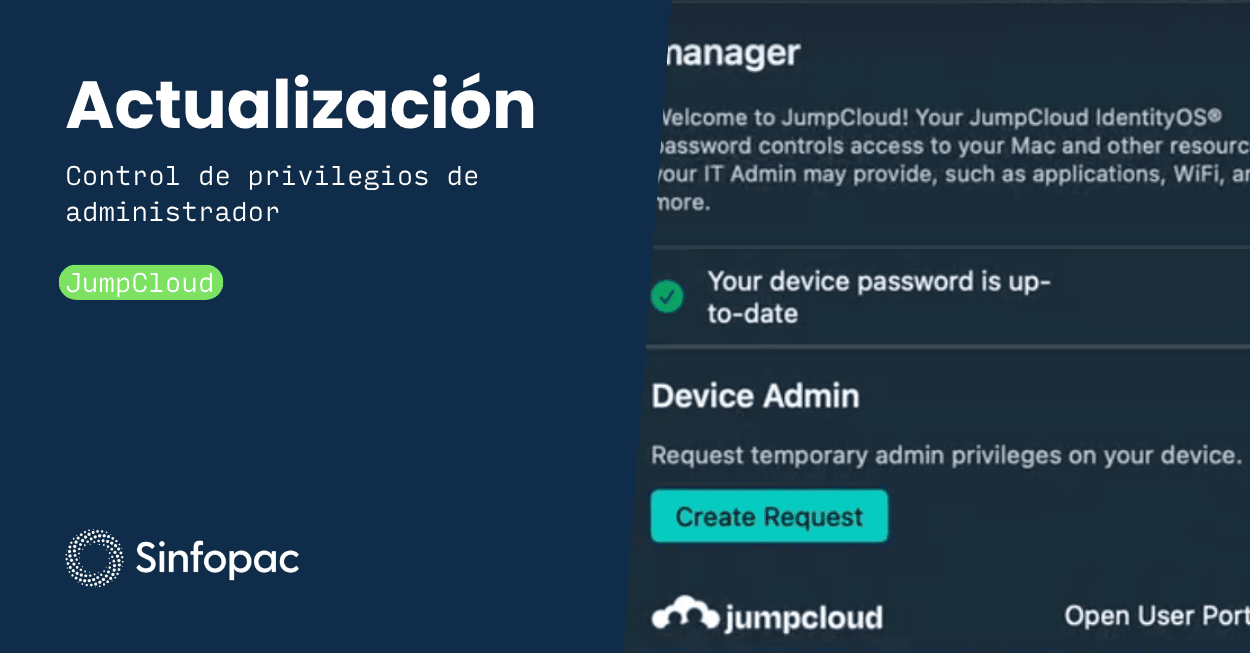
Panel de la aplicación JumpCloud que muestra la función de control de privilegios de administrador y la opción para solicitar acceso temporal en estaciones de trabajo corporativas, con branding de Sinfopac.

Privilegios de administrador bajo demanda y autoservicio de software

Optimice la seguridad de endpoints aplicando el principio de mínimo privilegio con acceso bajo demanda y catálogos de autoservicio de software corporativo.

18.09.2026
Pilar
Read article
Edificio corporativo moderno en entorno urbano utilizado para ilustrar un incidente de seguridad.

Caso Revolut: qué enseña sobre ingeniería social en empresas

El caso Revolut demuestra que una empresa puede proteger sus sistemas y aun así sufrir una brecha cuando una persona confía en una solicitud fraudulenta. La ingeniería social exige controles técnicos y humanos.

17.09.2026
Sebastian
Read article
Interfaz de la consola de administración de JumpCloud mostrando la configuración de Device Trust y seguridad Zero Trust para implementar acceso condicional en dispositivos móviles corporativos.

Seguridad Zero Trust: Evaluación de Riesgos y Acceso Condicional

Fortalezca su postura de seguridad implementando políticas de Acceso Condicional con análisis de impacto, detección automática de inactividad y MFA resiliente para su organización.

16.09.2026
Pilar
Read article
Diagrama conceptual de integración entre Google Workspace y SpinOne para protección de datos en la nube.

Google recomienda SpinOne para Google Workspace: ¿qué significa?

Google Cloud documenta SpinOne como solución para proteger datos de Google Workspace. Estas son las capacidades que hacen relevante esta referencia para TI.

16.09.2026
Gastón T.
Read article
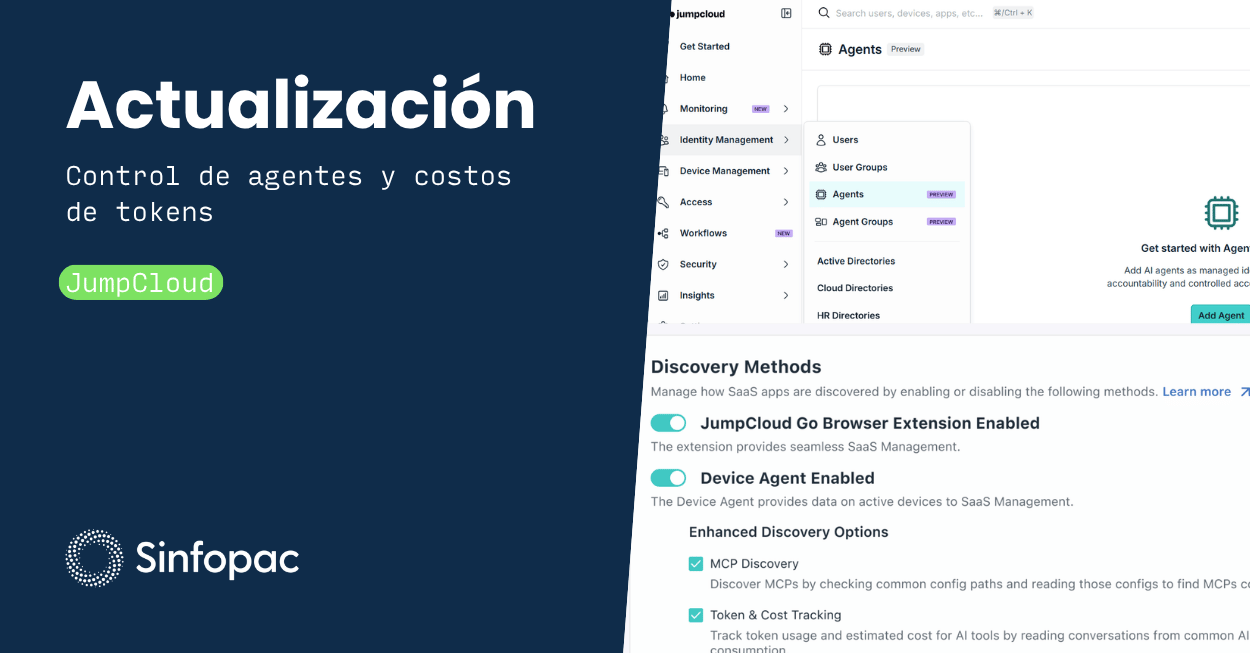
Interfaz de la consola de administración de JumpCloud mostrando el menú de gestión de agentes de inteligencia artificial y la configuración de métodos de descubrimiento para costos de tokens, bajo el diseño corporativo de Sinfopac.

Gobernanza de IA en la empresa: control de agentes y costos de tokens

La adopción de inteligencia artificial exige trazabilidad técnica y financiera. Conozca cómo gestionar identidades para agentes de IA, auditar servidores MCP y controlar el gasto en tokens de desarrollo.

15.09.2026
Pilar
Read article
Gestión centralizada de identidades y acceso SSO a aplicaciones empresariales

¿Qué es el SSO y cómo funciona en empresas?

El SSO centraliza la autenticación de los usuarios para facilitar el acceso a aplicaciones y recursos empresariales. Conozca cómo funciona y por qué es clave para una gestión moderna de identidades.

10.09.2026
Sebastian
Read article
Laptops en oficina con manos digitales translúcidas que ilustran el riesgo de Shadow IT

Shadow IT: qué son las aplicaciones no autorizadas y qué riesgos generan

El Shadow IT aparece cuando los empleados utilizan aplicaciones y servicios que TI no controla. Conozca qué son las aplicaciones no autorizadas y qué riesgos generan.

08.09.2026
Pilar
Previous
Next