Normativas y cumplimiento técnico

TI diseñada para la Adecuación y Cumplimiento de la Directiva NIS2

Para las organizaciones que operan en sectores críticos e importantes dentro de España y la Unión Europea, la entrada en vigor de la Directiva NIS2 redefine por completo las exigencias de ciberseguridad corporativa. Esta normativa europea no solo amplía el catálogo de empresas obligadas, sino que introduce un régimen de supervisión estricto y sanciones financieras severas que impactan directamente en la alta dirección. El verdadero reto para las compañías es estructural: cómo transformar un mandato legal de gobernanza en una arquitectura técnica real capaz de gestionar riesgos, proteger las redes y notificar incidentes en menos de 24 horas.

Desafío

Elevar el nivel de ciberseguridad operativa y mitigar los riesgos en la cadena de suministro

Subsanamos brechas urgentes y rediseñamos sus políticas de acceso lógico. Asumimos la configuración técnica de su entorno con evidencias automatizadas y mitigación perimetral constante para garantizar certidumbre jurídica y técnica.

Saber como lo logramos

Gobernanza de infraestructuras críticas: Respondiendo a los pilares de la seguridad NIS2

Alcanzar la conformidad con la Directiva NIS2 exige la implementación de medidas técnicas proporcionales al riesgo. Alineamos su estrategia de cumplimiento con capacidades tecnológicas administradas las 24 horas.

La autenticación avanzada y el control de accesos de los usuarios (Políticas de Confianza Cero)

La directiva hace especial hincapié en el control estricto de las identidades lógicas como pilar fundamental para evitar intrusiones en las redes corporativas y de producción. Las entidades esenciales e importantes necesitan unificar la gobernanza de accesos en entornos híbridos y multi-cloud. Es indispensable forzar políticas de acceso condicional, autenticación multifactor (MFA) obligatoria por contexto y una gestión rigurosa de las estaciones de trabajo locales y remotas para impedir vectores de ataque dirigidos a credenciales débiles.

La monitorización perimetral continua y el reporte temprano de incidentes de seguridad

NIS2 introduce un exigente protocolo de notificación de incidentes que obliga a las empresas a emitir una alerta temprana ante las autoridades competentes en un plazo máximo de 24 horas desde que se detecta una amenaza significativa. Para cumplir con esta inmediatez, las organizaciones no pueden depender de análisis manuales u ocasionales; requieren herramientas de telemetría ofensiva y escaneo continuo que detecten de forma automatizada puertos expuestos, anomalías en la nube pública y configuraciones vulnerables para neutralizarlas en tiempo real.

Para dotar a su infraestructura de la robustez técnica exigida por la normativa europea sin comprometer la agilidad operativa, en Sinfopac estructuramos los siguientes bloques de capacidades totalmente administradas:

Directorio en la nube y confianza cero

La plataforma unificada para gestionar identidades, accesos y dispositivos desde una sola consola. JumpCloud permite eliminar la dependencia de servidores, facilitando un entorno seguro para equipos remotos y presenciales.

Learn more

Seguridad SaaS y recuperación ante ransomware

Protección integral para entornos Google Workspace y Microsoft 365. SpinOne combina backup inteligente, gestión de aplicaciones de terceros y una respuesta automatizada ante ransomware que reduce el tiempo de recuperación de días a minutos.

Learn more
Administración de dispositivos

Nos encargamos del aprovisionamiento, la monitorización y el soporte de sus equipos Windows, macOS y Linux. Forzamos de forma remota el cifrado de discos, parches críticos y políticas corporativas sin interrumpir al usuario.

Explorar mais
Pentesting como servicio

Evaluamos la resistencia de su perímetro digital mediante simulaciones de ataque controladas y continuas. Identificamos vulnerabilidades lógicas en tiempo real y sugerimos parches guiados antes de que lo haga un atacante.

Explorar mais

"Uno de los principales desafíos era gestionar el acceso a la red en un entorno de trabajo híbrido... nuestra infraestructura anterior requería ajustes constantes para dar soporte a este nuevo modelo"

Julian Oberer
Director Comercial y de Operaciones | Schryver Logistics
Leer más

Para cumplir con las directrices de control de acceso estricto y seguridad del personal, implementamos JumpCloud dentro de nuestro catálogo de servicios administrados. Nuestros expertos certificados configuran políticas de inicio de sesión único (SSO), autenticación multifactor (MFA) contextual y acceso condicional, asegurando que solo los empleados autorizados ingresen a la infraestructura crítica. Además, la consola centraliza el inventario de dispositivos (MDM) y genera los logs necesarios para las auditorías de cumplimiento.

La Directiva NIS2 exige emitir una alerta temprana ante incidentes significativos en un plazo máximo de 24 horas. Desplegamos Woolves para ejecutar auditorías ofensivas automatizadas y continuas en el perímetro cloud y de red de su compañía. Al detectar vulnerabilidades técnicas, puertos abiertos o malas configuraciones de inmediato, nuestros analistas técnicos aplican parches preventivos, neutralizando los riesgos antes de que se conviertan en incidentes reales y evitando las multas derivadas de la falta de notificación.

La resiliencia operativa y la disponibilidad de los datos son pilares fundamentales de NIS2. Protegemos sus nubes de Microsoft 365 y Google Workspace implementando SpinOne. Su motor con Inteligencia Artificial detiene ciberataques de ransomware a nivel de API en menos de 60 segundos, aislando el vector de infección de forma autónoma. Nuestro equipo técnico configura backups inmutables y desconectados que permiten restauraciones limpias e inmediatas, salvaguardando la continuidad operativa del negocio.

Garantice la conformidad con la Directiva NIS2 y proteja la continuidad de sus infraestructuras críticas bajo un estándar europeo de máxima resiliencia

Confíe en nuestro equipo para administrar sus sistemas lógicos de identidad, blindar sus entornos en la nube frente a ransomware y auditar vulnerabilidades perimetrales bajo los más altos estándares de gobernanza tecnológica de acuerdo con las directivas corporativas en España y la Unión Europea bajo el marco NIS2.

Contactar con un especialista

Explore nuestros recursos y artículos de interés

Amplíe sus conocimientos con nuestros análisis técnicos más recientes. Descubra guías, mejores prácticas y estrategias de ciberseguridad.

Visitar blog
Read article
Fachada del Transamérica Expo Center en São Paulo durante el evento Mind The Sec

Sinfopac presente en Mind The Sec 2026: conectando con la vanguardia de la ciberseguridad

Sinfopac consolida su presencia internacional en Mind the Sec São Paulo, abordando la convergencia entre gestión de identidades, resiliencia corporativa y arquitecturas Zero Trust ante los principales decisores de TI.

22.09.2026
Gastón R.
Read article
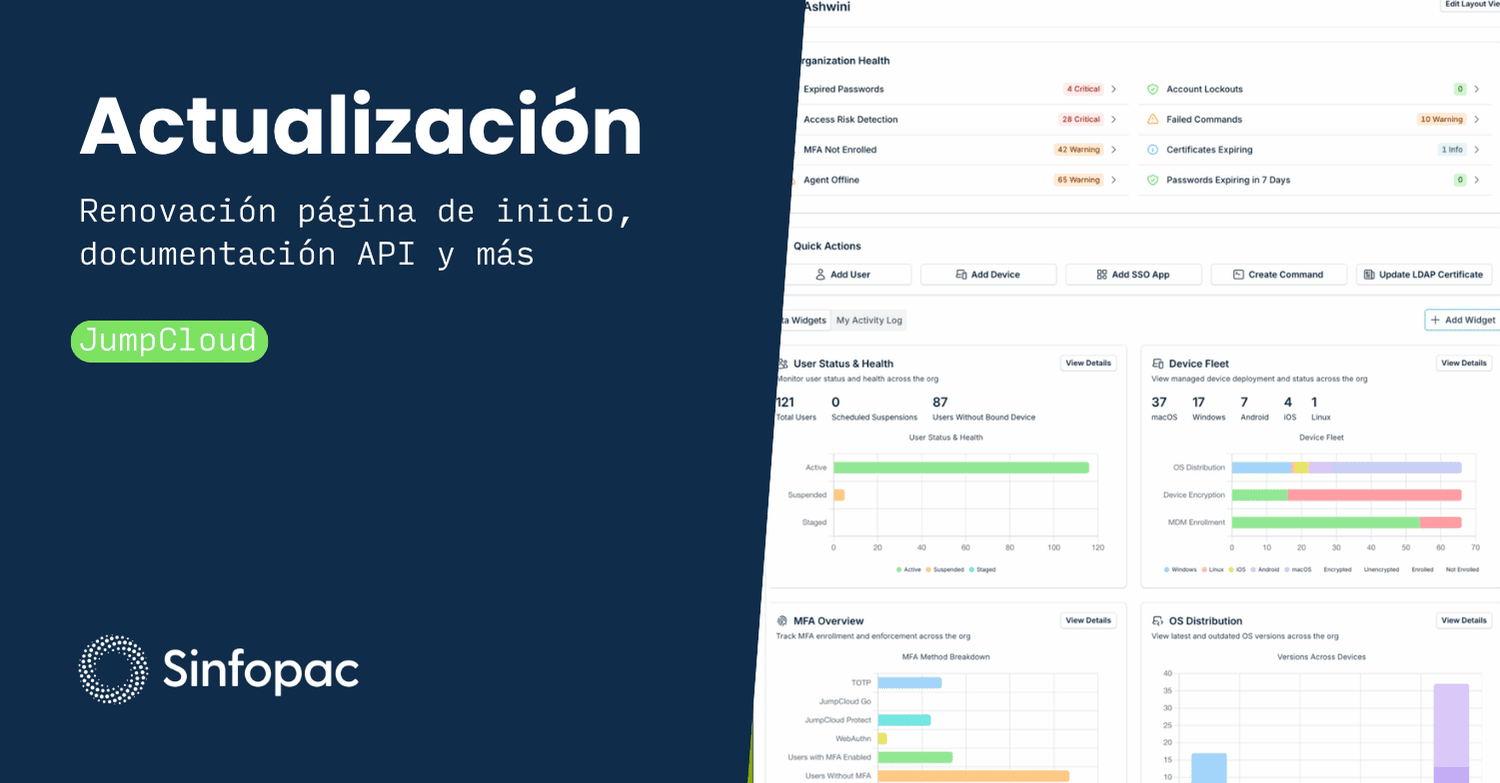
Interfaz del nuevo dashboard de administración de JumpCloud, visualizando métricas en tiempo real, alertas de salud de la organización y widgets de gestión de dispositivos para optimizar la operativa de TI corporativa.

Nueva Consola de Administración y Automatización vía API

Maximice la eficiencia operativa de TI con el tablero de control en tiempo real y la documentación unificada de APIs. Descubra cómo JumpCloud facilita la automatización.

07.09.2026
Pilar
Read article
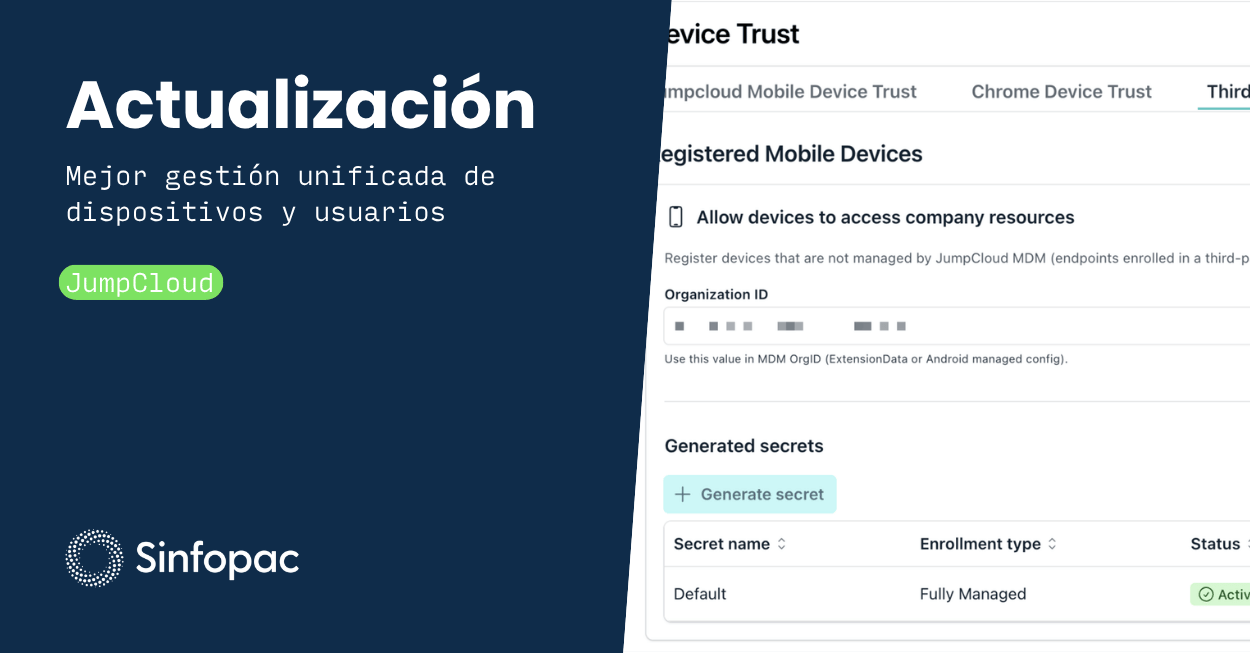
Interfaz de la consola de JumpCloud mostrando la configuración de Device Trust para dispositivos móviles de terceros y la gestión unificada de accesos y dispositivos corporativos

Gestión unificada de dispositivos y políticas centradas en el usuario

Gestione endpoints de forma inteligente. Aplique políticas de red, certificados y seguridad basadas en la identidad del usuario, optimizando el trabajo en entornos híbridos.

09.09.2026
Pilar
Read article
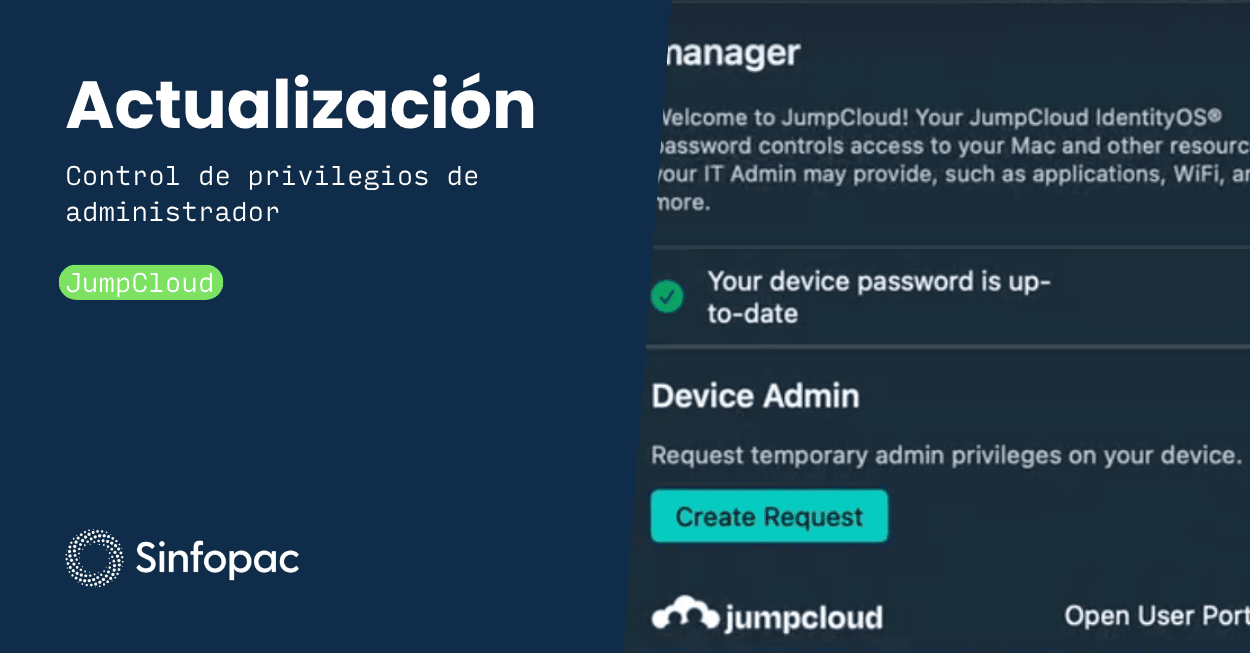
Panel de la aplicación JumpCloud que muestra la función de control de privilegios de administrador y la opción para solicitar acceso temporal en estaciones de trabajo corporativas, con branding de Sinfopac.

Privilegios de administrador bajo demanda y autoservicio de software

Optimice la seguridad de endpoints aplicando el principio de mínimo privilegio con acceso bajo demanda y catálogos de autoservicio de software corporativo.

18.09.2026
Pilar
Read article
Edificio corporativo moderno en entorno urbano utilizado para ilustrar un incidente de seguridad.

Caso Revolut: qué enseña sobre ingeniería social en empresas

El caso Revolut demuestra que una empresa puede proteger sus sistemas y aun así sufrir una brecha cuando una persona confía en una solicitud fraudulenta. La ingeniería social exige controles técnicos y humanos.

17.09.2026
Sebastian
Read article
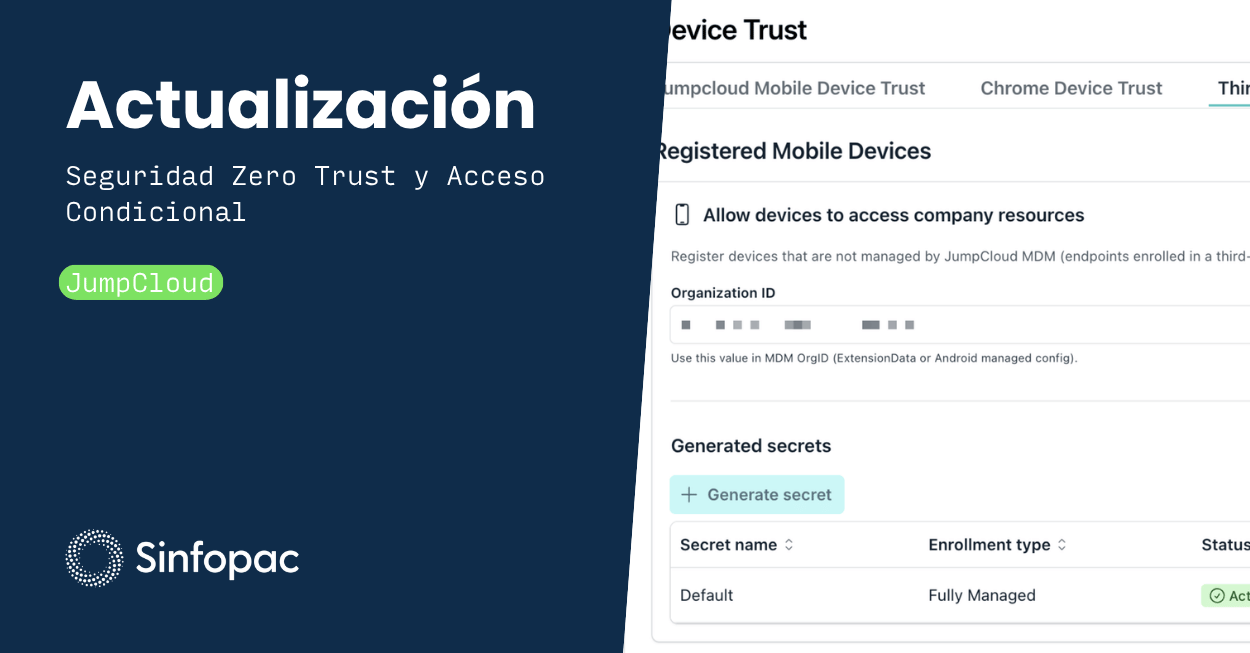
Interfaz de la consola de administración de JumpCloud mostrando la configuración de Device Trust y seguridad Zero Trust para implementar acceso condicional en dispositivos móviles corporativos.

Seguridad Zero Trust: Evaluación de Riesgos y Acceso Condicional

Fortalezca su postura de seguridad implementando políticas de Acceso Condicional con análisis de impacto, detección automática de inactividad y MFA resiliente para su organización.

16.09.2026
Pilar
Read article
Diagrama conceptual de integración entre Google Workspace y SpinOne para protección de datos en la nube.

Google recomienda SpinOne para Google Workspace: ¿qué significa?

Google Cloud documenta SpinOne como solución para proteger datos de Google Workspace. Estas son las capacidades que hacen relevante esta referencia para TI.

16.09.2026
Gastón T.
Read article
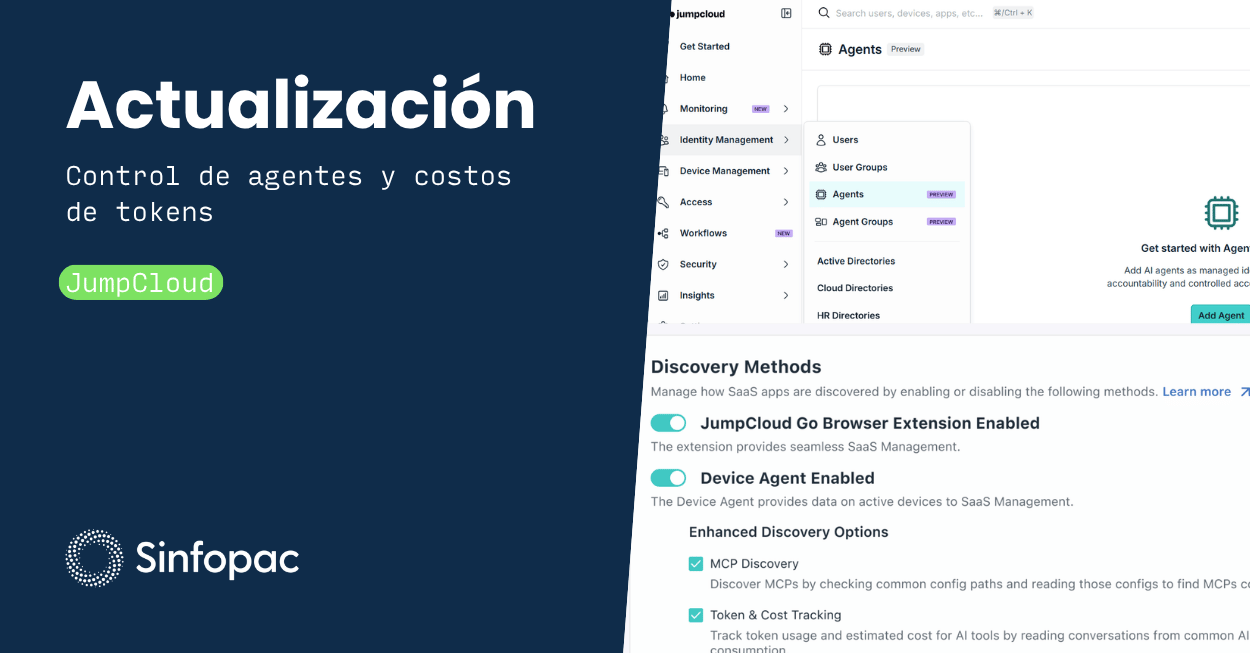
Interfaz de la consola de administración de JumpCloud mostrando el menú de gestión de agentes de inteligencia artificial y la configuración de métodos de descubrimiento para costos de tokens, bajo el diseño corporativo de Sinfopac.

Gobernanza de IA en la empresa: control de agentes y costos de tokens

La adopción de inteligencia artificial exige trazabilidad técnica y financiera. Conozca cómo gestionar identidades para agentes de IA, auditar servidores MCP y controlar el gasto en tokens de desarrollo.

15.09.2026
Pilar
Read article
Gestión centralizada de identidades y acceso SSO a aplicaciones empresariales

¿Qué es el SSO y cómo funciona en empresas?

El SSO centraliza la autenticación de los usuarios para facilitar el acceso a aplicaciones y recursos empresariales. Conozca cómo funciona y por qué es clave para una gestión moderna de identidades.

10.09.2026
Sebastian
Read article
Laptops en oficina con manos digitales translúcidas que ilustran el riesgo de Shadow IT

Shadow IT: qué son las aplicaciones no autorizadas y qué riesgos generan

El Shadow IT aparece cuando los empleados utilizan aplicaciones y servicios que TI no controla. Conozca qué son las aplicaciones no autorizadas y qué riesgos generan.

08.09.2026
Pilar
Previous
Next