


La implementación de una arquitectura Zero Trust requiere un equilibrio preciso entre la rigidez de las políticas de seguridad y la continuidad operativa de la empresa. En Q3, la evolución de las herramientas de gestión de identidades ha permitido que los equipos de TI trasladen el enfoque de seguridad desde la teoría a una ejecución basada en datos y simulaciones de riesgo reales.
Blindar el perímetro de acceso ya no significa bloquear usuarios de forma indiscriminada. Hoy, el desafío para las organizaciones radica en la capacidad de evaluar reglas de seguridad en entornos de producción sin generar interrupciones, automatizar la higiene de identidades y asegurar métodos de autenticación resilientes.
Acceso Condicional sin disrupciones: Monitor Mode y Impact Analytics
El mayor obstáculo al implementar acceso condicional suele ser la incertidumbre sobre el comportamiento de una regla antes de activarla. Una política configurada incorrectamente puede impedir que cientos de colaboradores accedan a sus recursos críticos, saturando inmediatamente a la mesa de ayuda.
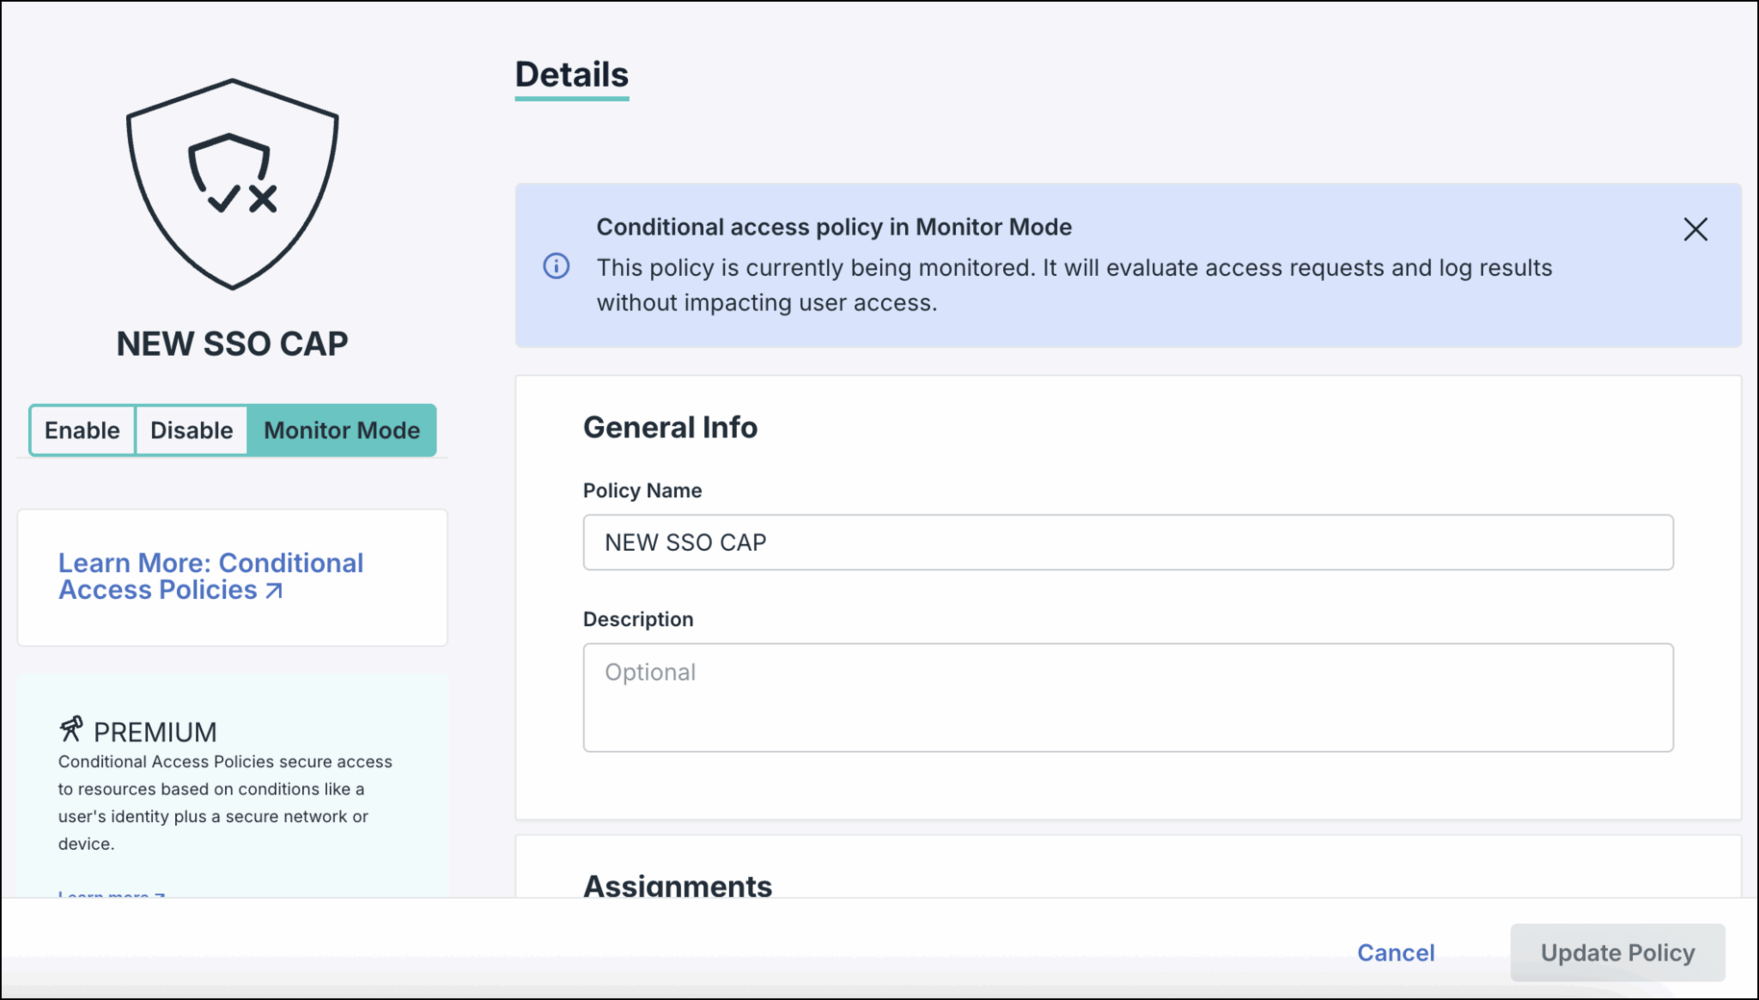
Para mitigar este riesgo, la plataforma ha incorporado el Monitor Mode. Esta funcionalidad permite configurar y activar cualquier directiva de seguridad (como restringir accesos por geolocalización o exigir dispositivos gestionados) en un estado de "solo auditoría" sobre el tráfico real.
Los beneficios operativos son inmediatos:
- Evaluación sin fricción: Las reglas no bloquean ni desafían al usuario con MFA mientras se encuentran en modo de prueba.
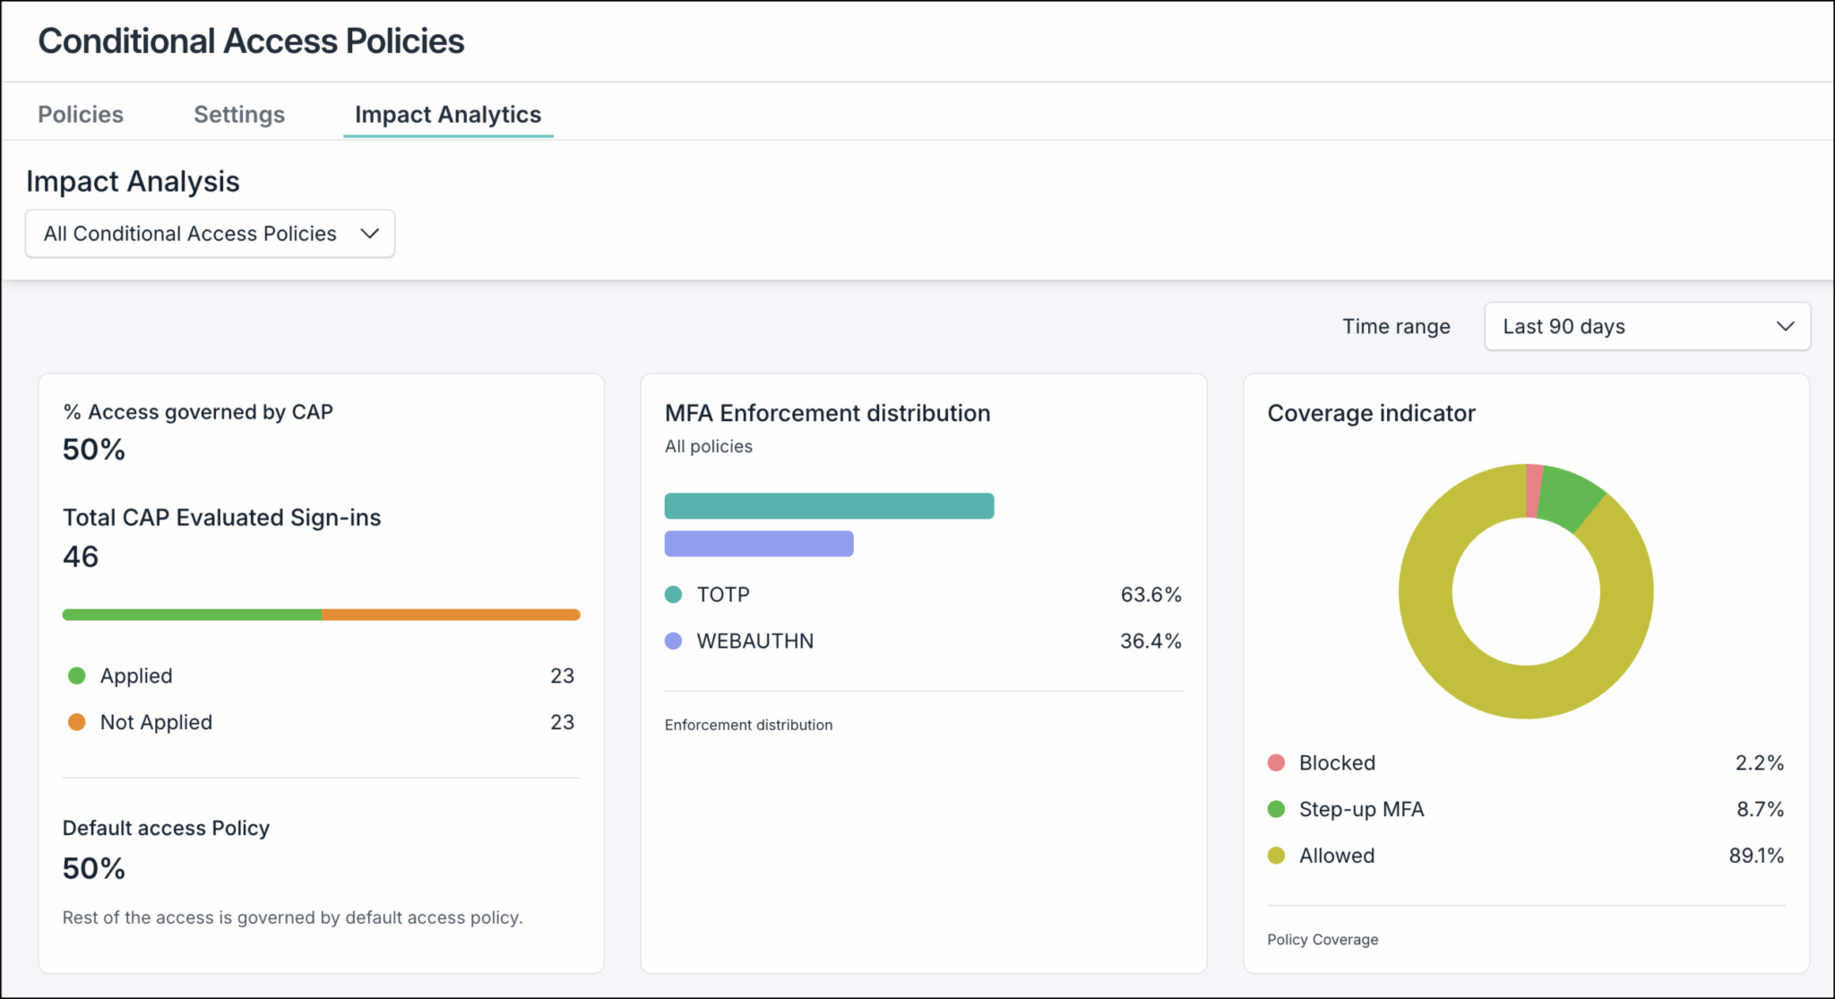
- Impact Analytics: El sistema muestra una proyección matemática del resultado de la regla. Los administradores pueden visualizar métricas críticas como "Would be denied" (Habría sido denegado) o el porcentaje de usuarios que, bajo la nueva regla, habrían requerido MFA.
- Ajuste fino: Permite detectar excepciones de red o perfiles específicos que no fueron considerados en la planificación, ajustando la política antes de pasarla a un estado de bloqueo activo.
Higiene automatizada: detección de usuarios inactivos
Las cuentas huérfanas de exempleados o proveedores representan una de las puertas de entrada más comunes para los ataques de movimiento lateral. La gestión manual de estas cuentas es una tarea proclive al error humano y, a menudo, relegada en la prioridad operativa.
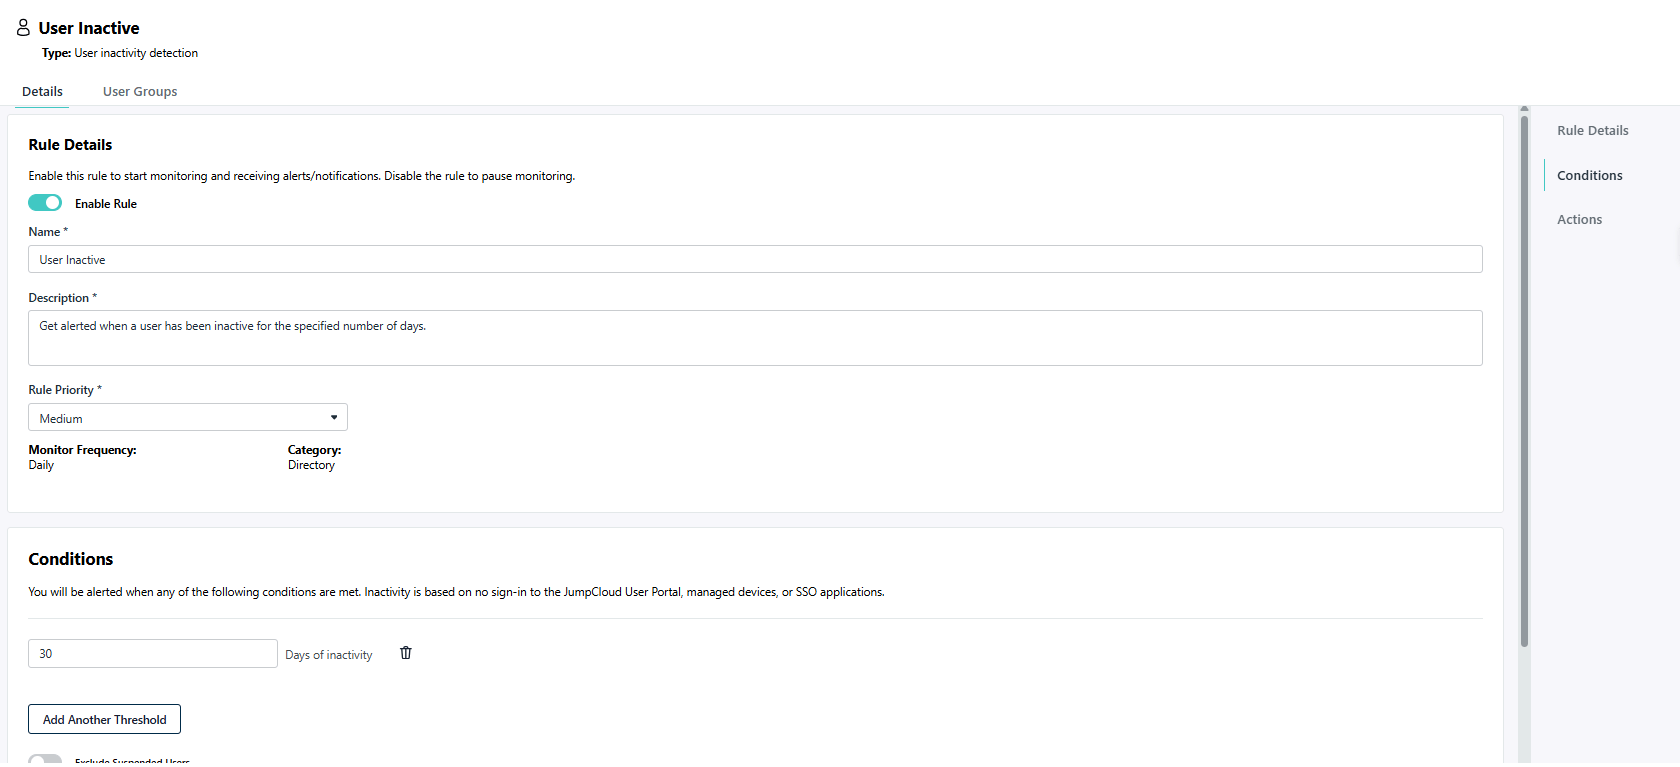
En Q3, la automatización del directorio se ha reforzado mediante una nueva plantilla de reglas en el módulo de alertas, diseñada para identificar automáticamente cuentas sin actividad reciente. Las organizaciones pueden:
- Ejecutar revisiones basadas en ventanas temporales: Definir umbrales automáticos de 30, 60 o 90 días, o ajustar periodos personalizados según la política de la empresa.
- Evaluación integral: La regla no solo audita inicios de sesión en el portal, sino también actividad en aplicaciones SSO y autenticación en dispositivos gestionados.
- Filtros inteligentes: Es posible excluir del reporte cuentas que ya se encuentren en estado de suspensión, evitando alertas duplicadas y permitiendo que el equipo de seguridad se enfoque exclusivamente en identidades activas con riesgo de abandono.
Resiliencia en la autenticación: SMS vía Twilio (BYOT)
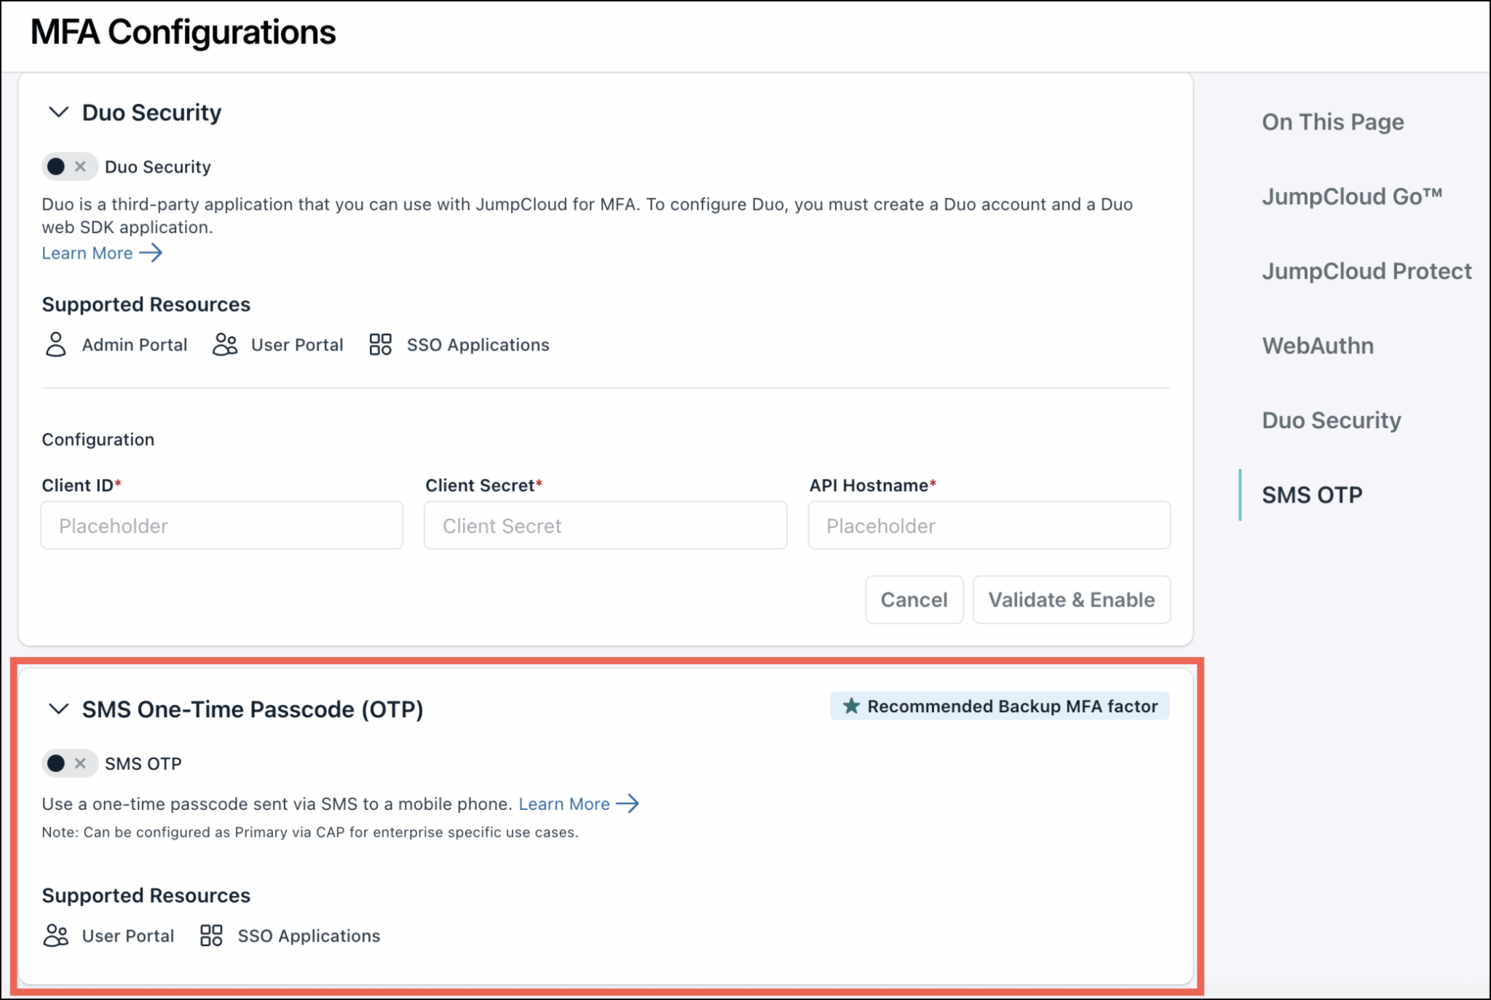
Si bien las estrategias de [autenticación multifactor]{Buscar en Webflow: /jumpcloud/autenticacion-multifactor} modernas priorizan métodos resistentes al phishing, existen escenarios operativos donde los usuarios pierden acceso a sus dispositivos de autenticación habituales (TOTP o WebAuthn).
Para asegurar la continuidad del negocio sin sacrificar la seguridad, se ha integrado la opción de configurar SMS como un factor de respaldo mediante el modelo Bring Your Own Telephony (BYOT) con Twilio Verify. Las empresas mantienen el control sobre su cuenta corporativa de Twilio, validando las credenciales antes de habilitar el servicio. Esto proporciona una red de seguridad operativa, permitiendo definir el SMS estrictamente como un factor de contingencia en políticas de acceso condicional, con períodos de gracia controlados durante el proceso de enrolamiento.
Contexto forense: Notas en alertas (Alert Notes)
La respuesta ante incidentes de seguridad requiere trazabilidad. Cuando se dispara una alerta de riesgo, la dispersión del contexto entre herramientas de chat y tickets externos dificulta la auditoría. La funcionalidad de Alert Notes permite a los administradores registrar observaciones, hipótesis e investigaciones directamente sobre el evento de alerta en la consola. Cada comentario es indexado en la traza de auditoría de la plataforma, garantizando que el historial de la investigación esté disponible para futuras revisiones de cumplimiento o forenses.
Criterios de implementación para una arquitectura Zero Trust
Para fortalecer la postura de seguridad, las organizaciones deberían seguir estas directrices operativas:
- Auditar el estado actual: Utilizar el Monitor Mode para evaluar la viabilidad de endurecer las políticas de acceso sin interrumpir la operación.
- Automatizar la higiene: Implementar la detección de usuarios inactivos para reducir la superficie de ataque de identidades corporativas.
- Planificar la resiliencia: Configurar factores de autenticación secundarios para evitar bloqueos por pérdida de dispositivos de MFA.
- Centralizar la investigación: Incorporar el uso de notas en alertas para estandarizar la documentación de incidentes en el equipo de TI.
La administración de identidades y accesos debe ser proactiva y estar basada en datos. Implementar estas herramientas de visibilidad y control es el paso necesario para una gestión de seguridad madura.
{{fs-button}}