


A implementação de uma arquitetura Zero Trust requer um equilíbrio preciso entre a rigidez das políticas de segurança e a continuidade operacional da empresa. No Q3, a evolução das ferramentas de gestão de identidades permitiu que as equipas de TI transitassem o foco da segurança da teoria para uma execução baseada em dados e simulações de risco reais.
Blindar o perímetro de acesso já não significa bloquear utilizadores de forma indiscriminada. Hoje, o desafio para as organizações reside na capacidade de avaliar regras de segurança em ambientes de produção sem gerar interrupções, automatizar a higiene de identidades e assegurar métodos de autenticação resilientes.
Acesso Condicional sem disrupções: Monitor Mode e Impact Analytics
O maior obstáculo ao implementar acesso condicional costuma ser a incerteza sobre o comportamento de uma regra antes de a ativar. Uma política configurada incorretamente pode impedir que centenas de colaboradores acedam aos seus recursos críticos, sobrecarregando imediatamente o helpdesk.
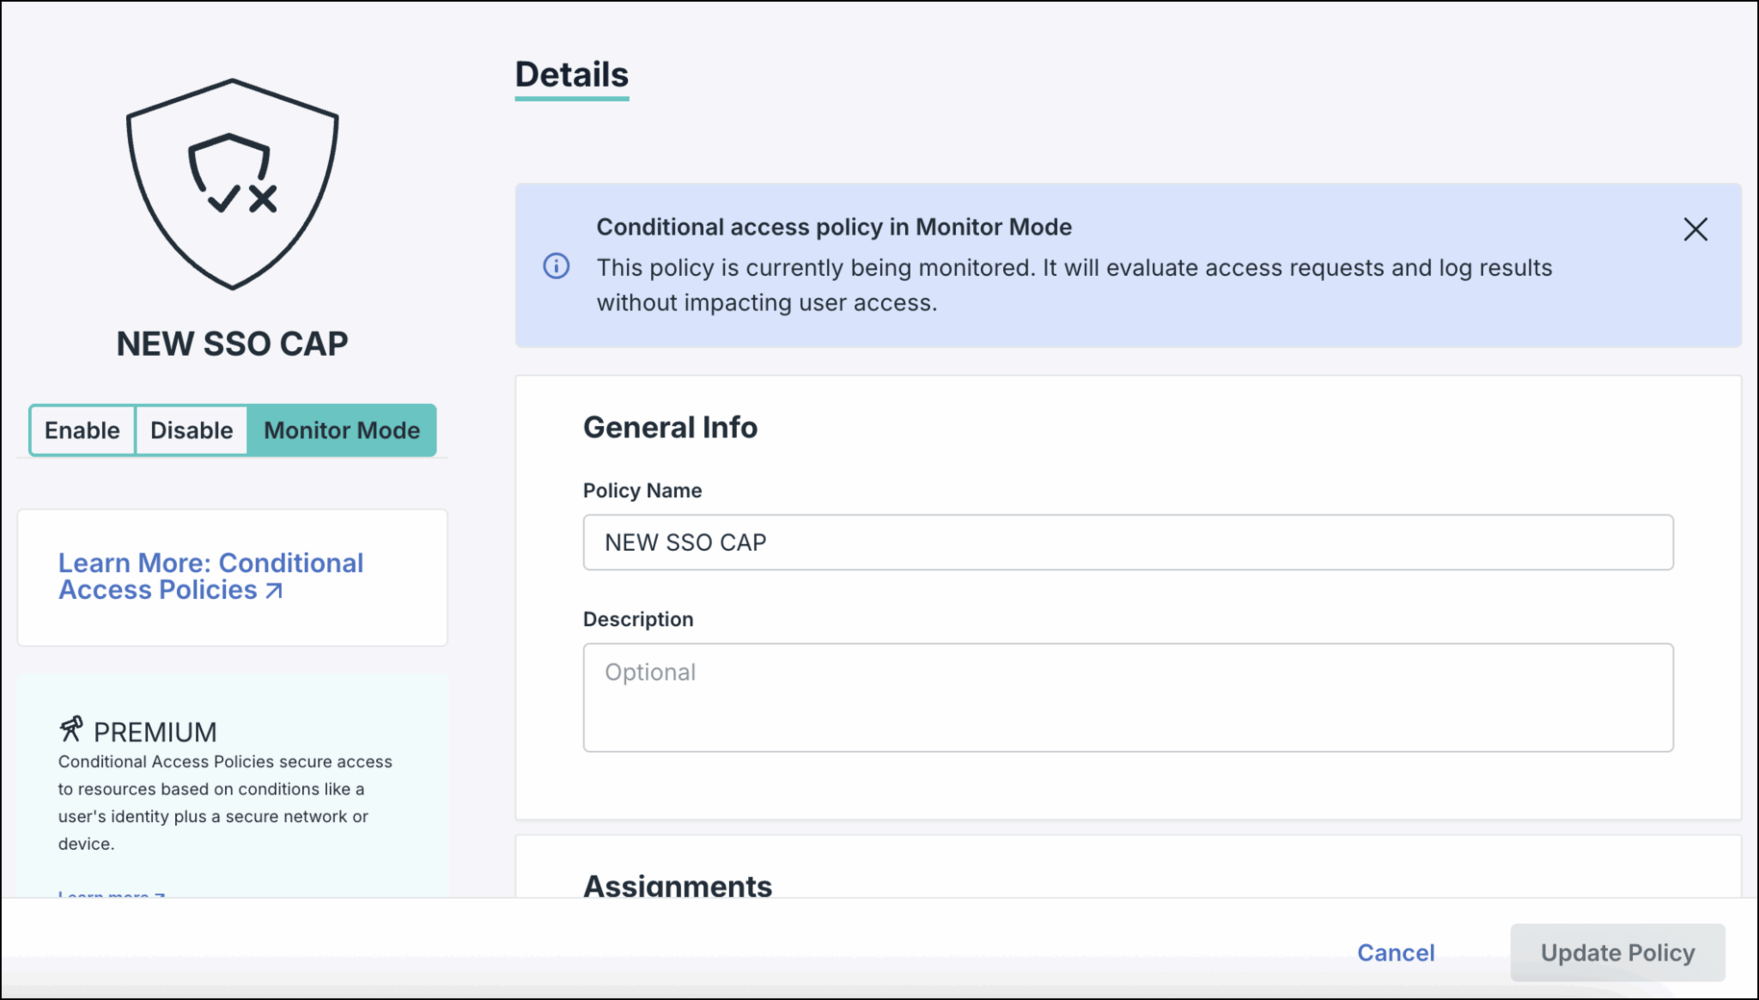
Para mitigar este risco, a plataforma incorporou o Monitor Mode. Esta funcionalidade permite configurar e ativar qualquer diretiva de segurança (como restringir acessos por geolocalização ou exigir dispositivos geridos) num estado de "apenas auditoria" sobre o tráfego real.
Os benefícios operacionais são imediatos:
- Avaliação sem fricção: As regras não bloqueiam nem desafiam o utilizador com MFA enquanto se encontram em modo de teste.
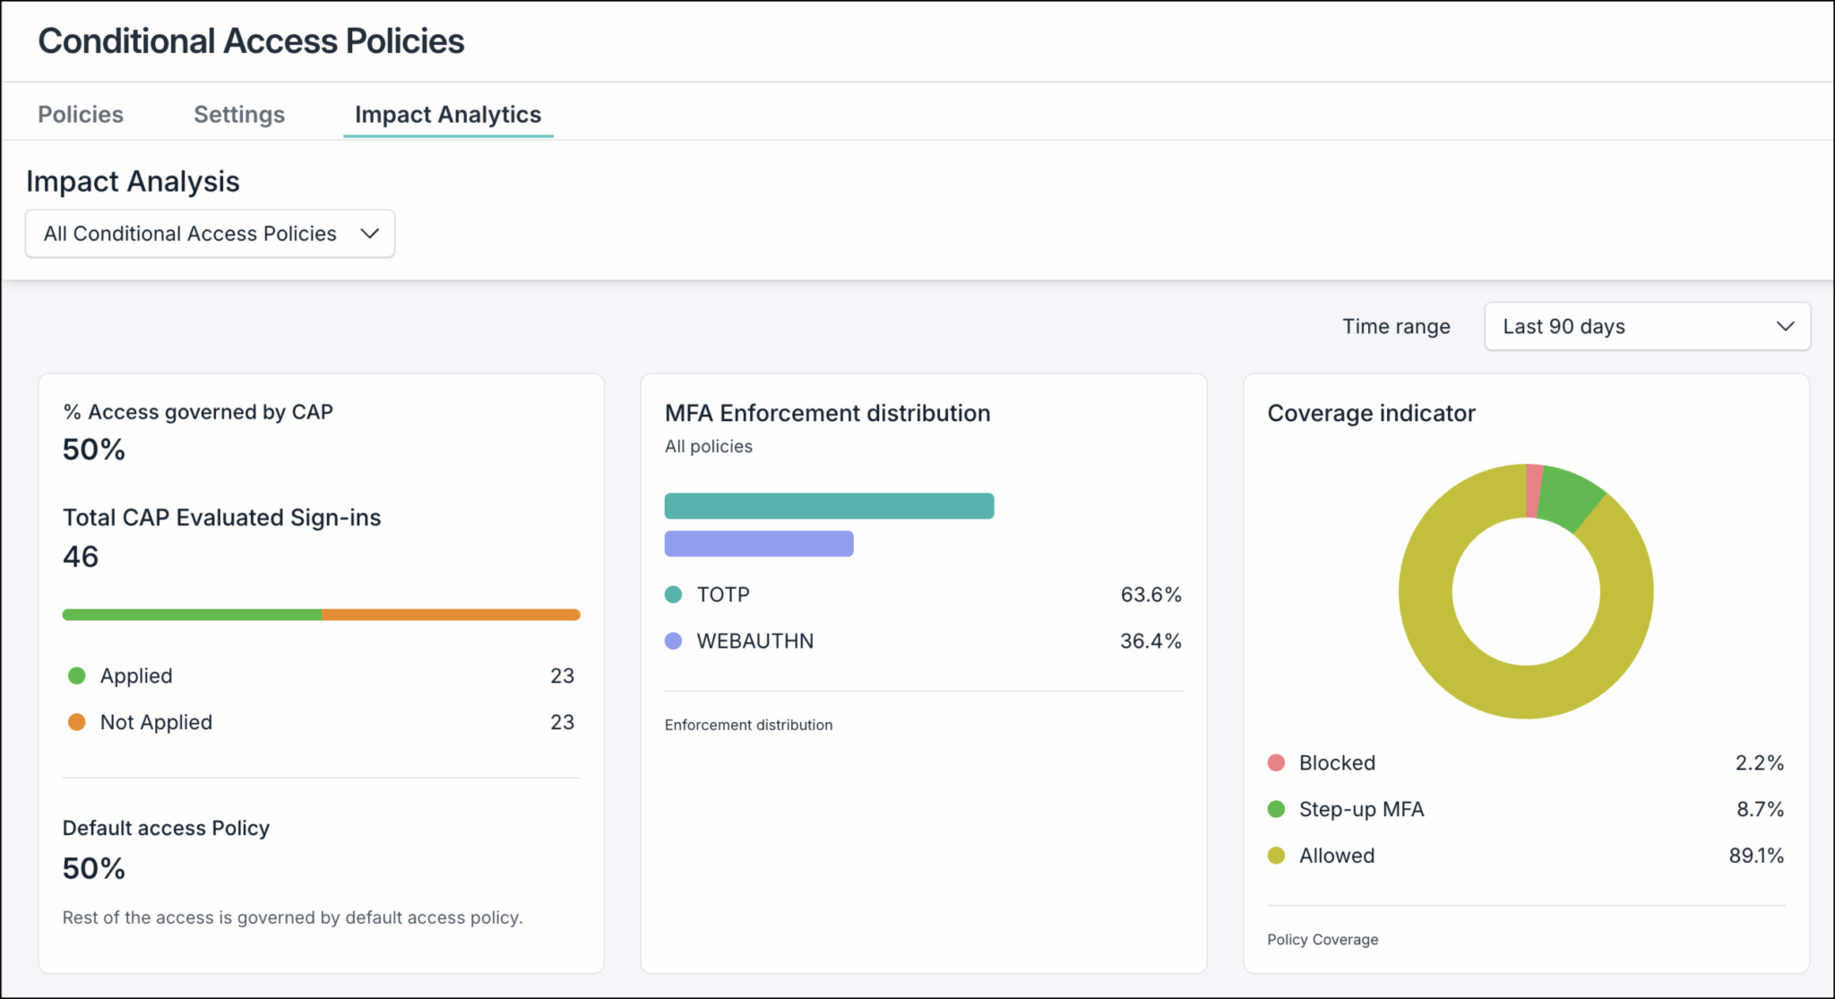
- Impact Analytics: O sistema mostra uma projeção matemática do resultado da regra. Os administradores podem visualizar métricas críticas como "Would be denied" (Teria sido negado) ou a percentagem de utilizadores que, sob a nova regra, teriam necessitado de MFA.
- Ajuste fino: Permite detectar exceções de rede ou perfis específicos que não foram considerados no planejamento, ajustando a política antes de passá-la para um estado de bloqueio ativo.
Higiene automatizada: detecção de usuários inativos
Contas órfãs de ex-funcionários ou fornecedores representam uma das portas de entrada mais comuns para ataques de movimento lateral. A gestão manual dessas contas é uma tarefa propensa ao erro humano e, frequentemente, relegada na prioridade operacional.
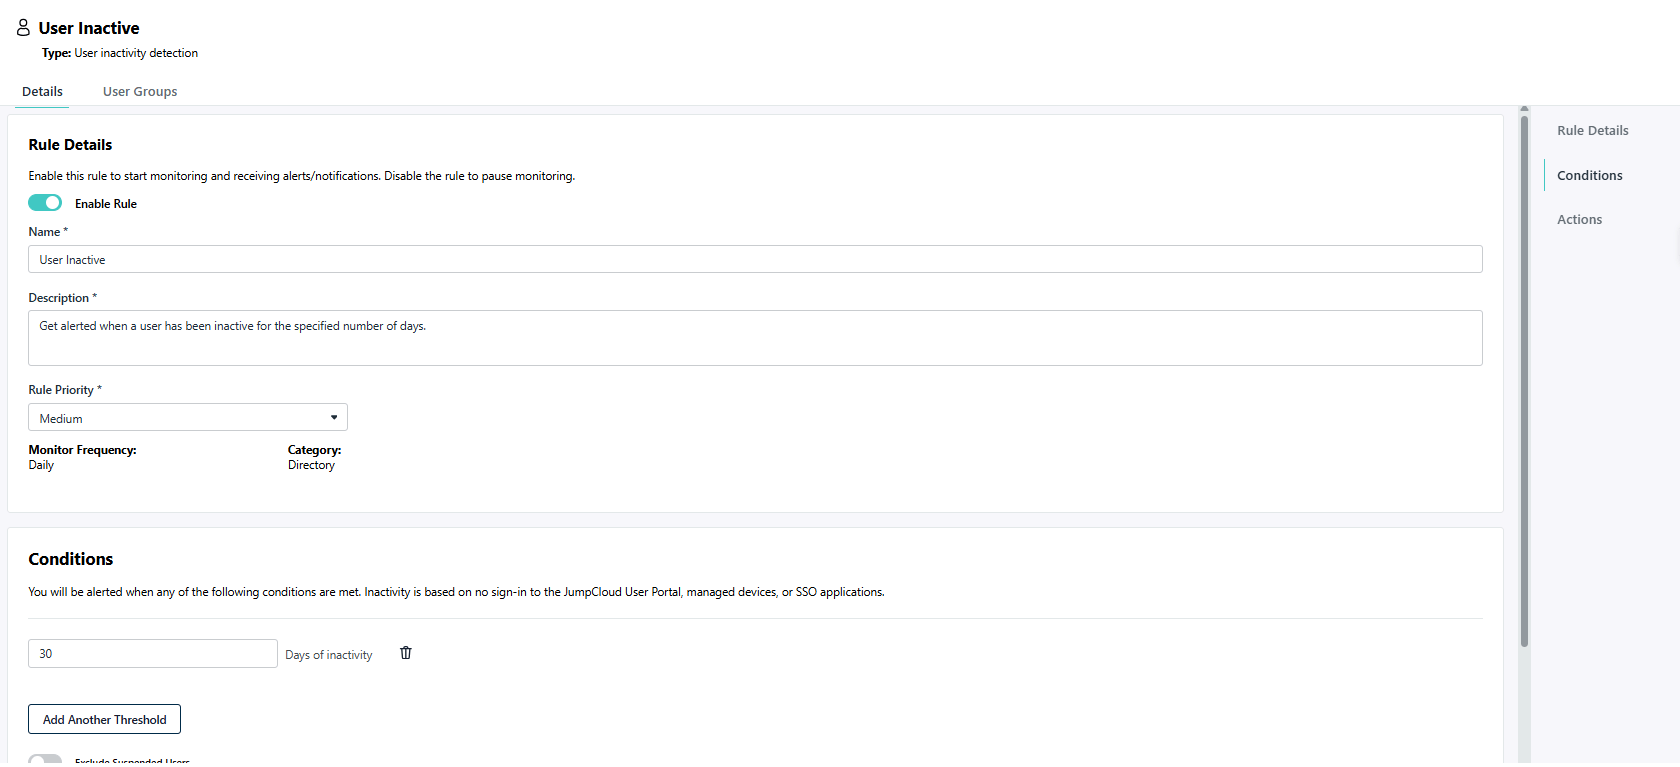
No Q3, a automação do diretório foi reforçada por meio de um novo modelo de regras no módulo de alertas, projetado para identificar automaticamente contas sem atividade recente. As organizações podem:
- Executar revisões baseadas em janelas temporais: Definir limites automáticos de 30, 60 ou 90 dias, ou ajustar períodos personalizados de acordo com a política da empresa.
- Avaliação integral: A regra não audita apenas logins no portal, mas também atividades em aplicações SSO e autenticação em dispositivos gerenciados.
- Filtros inteligentes: É possível excluir do relatório contas que já estejam em estado de suspensão, evitando alertas duplicados e permitindo que a equipe de segurança foque exclusivamente em identidades ativas com risco de abandono.
Resiliência na autenticação: SMS via Twilio (BYOT)
Embora as estratégias de [autenticação multifator]{Buscar en Webflow: /jumpcloud/autenticacion-multifactor} modernas priorizem métodos resistentes a phishing, existem cenários operacionais onde os usuários perdem o acesso aos seus dispositivos de autenticação habituais (TOTP ou WebAuthn).
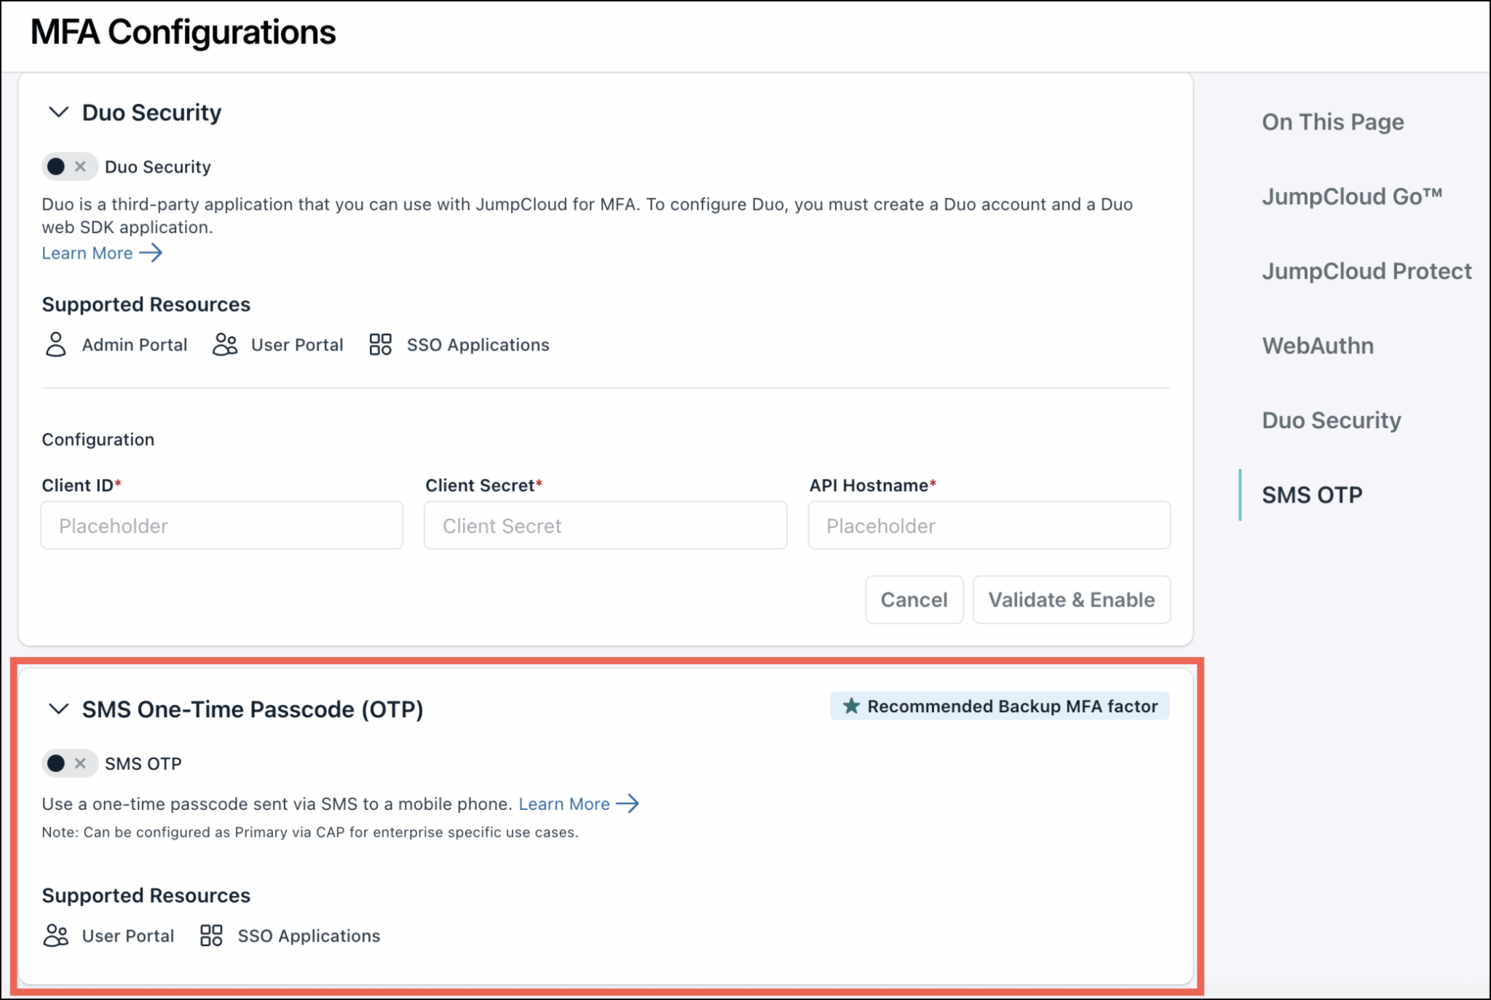
Para garantir a continuidade do negócio sem sacrificar a segurança, foi integrada a opção de configurar SMS como um fator de backup por meio do modelo Bring Your Own Telephony (BYOT) com Twilio Verify. As empresas mantêm o controle sobre sua conta corporativa da Twilio, validando as credenciais antes de habilitar o serviço. Isso proporciona uma rede de segurança operacional, permitindo definir o SMS estritamente como um fator de contingência em políticas de acesso condicional, com períodos de carência controlados durante o processo de registro.
Contexto forense: Notas em alertas (Alert Notes)
A resposta a incidentes de segurança requer rastreabilidade. Quando um alerta de risco é disparado, a dispersão do contexto entre ferramentas de chat e tickets externos dificulta a auditoria. A funcionalidade de Notas de alerta permite aos administradores registrar observações, hipóteses e investigações diretamente no evento de alerta no console. Cada comentário é indexado no rastro de auditoria da plataforma, garantindo que o histórico da investigação esteja disponível para futuras revisões de conformidade ou forenses.
Critérios de implementação para uma arquitetura Zero Trust
Para fortalecer a postura de segurança, as organizações devem seguir estas diretrizes operacionais:
- Auditar o estado atual: Utilizar o Monitor Mode para avaliar a viabilidade de endurecer as políticas de acesso sem interromper a operação.
- Automatizar a higiene: Implementar a detecção de usuários inativos para reduzir a superfície de ataque de identidades corporativas.
- Planejar a resiliência: Configurar fatores de autenticação secundários para evitar bloqueios por perda de dispositivos de MFA.
- Centralizar a investigação: Incorporar o uso de notas em alertas para padronizar a documentação de incidentes na equipe de TI.
A gestão de identidades e acessos deve ser proativa e baseada em dados. Implementar estas ferramentas de visibilidade e controle é o passo necessário para uma gestão de segurança madura.
{{fs-button}}