


A gestão de privilégios sob demanda e o autoatendimento de software permitem que as organizações eliminem as contas de administrador local permanentes nos computadores, reduzindo drasticamente os vetores de ataque nos endpoints corporativos.
O princípio do privilégio mínimo (PoLP) é um pilar fundamental da cibersegurança, mas sua implementação tradicional costuma gerar atrito operacional: revogar direitos de administrador dos usuários finais frequentemente sobrecarrega a equipe de TI com tickets de suporte para instalações rotineiras. No Q3, a plataforma JumpCloud modernizou esse equilíbrio por meio de fluxos automatizados que conferem autonomia ao usuário sob um controle centralizado rigoroso.
O risco operacional dos privilégios permanentes
Conceder permissões de administrador local aos colaboradores é uma prática de alto risco. Esse nível de acesso permite a instalação de software não autorizado, modificações críticas no registro do sistema e a execução de malware que pode se propagar com privilégios elevados. No entanto, as organizações que optam por modelos de segurança rigorosos frequentemente enfrentam uma "paralisia produtiva": o usuário, ao não conseguir instalar um utilitário necessário ou atualizar um driver, depende totalmente da equipe de suporte.
Essa tensão entre segurança e produtividade é o que o módulo de gestor de acesso privilegiado busca resolver, permitindo que a segurança seja um facilitador do negócio e não um obstáculo técnico.
Privilégios elevados sob demanda (Access Requests)
A funcionalidade de Access Requests é a resposta à necessidade de eliminar as contas de administrador persistentes. Em vez de ter um usuário com privilégios totais, o administrador de TI define políticas onde as permissões são concedidas apenas quando necessárias e por um tempo limitado.
Neste trimestre, o fluxo de trabalho foi otimizado para descentralizar a solicitação e centralizar a aprovação:
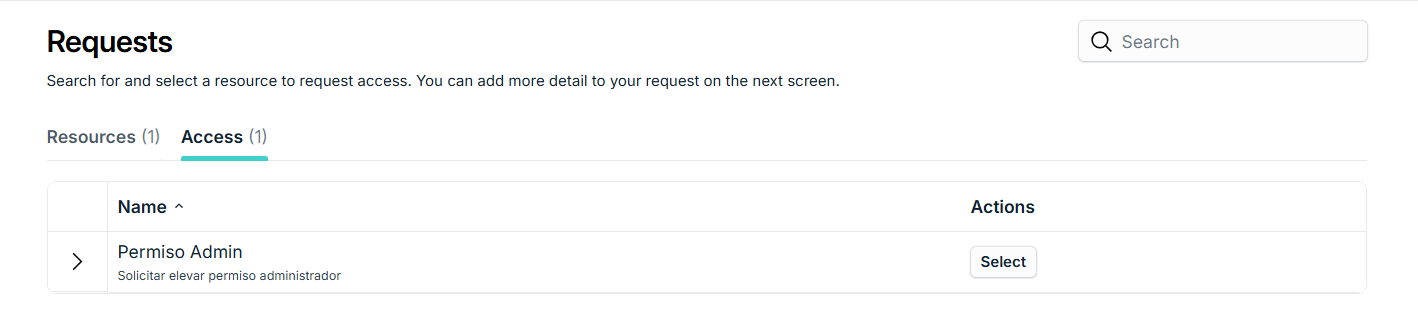
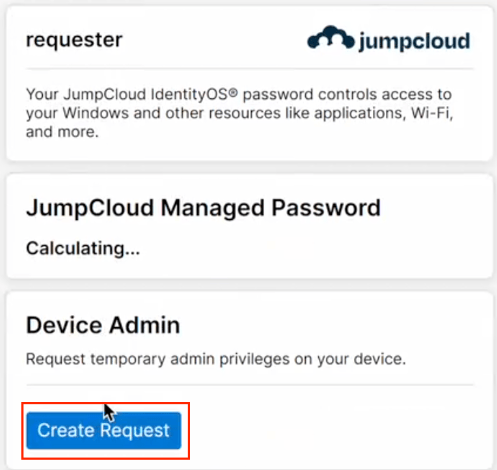
- Solicitação nativa: Os usuários finais não precisam acessar portais web complexos. Diretamente pelo aplicativo na barra de menus no macOS ou na bandeja do sistema no Windows, o colaborador seleciona a opção de solicitar privilégios, justificando o motivo e a duração estimada.
- Gestão central: A equipe de TI supervisiona essas solicitações a partir de um painel único, onde pode aprovar ou rejeitar com base em critérios de conformidade.
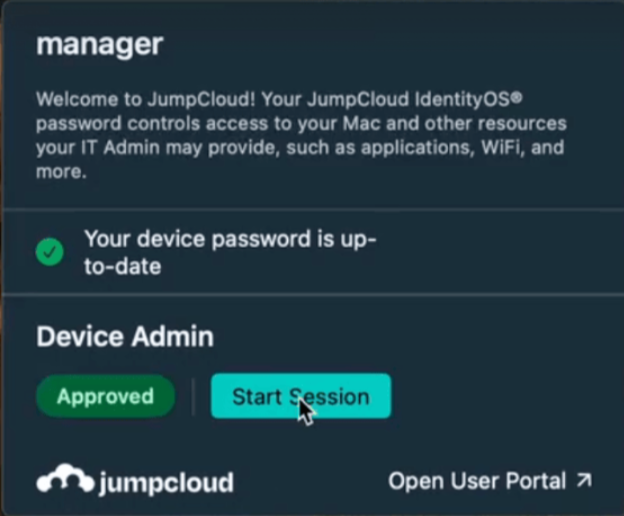
- Execução com controle: Após a aprovação, o usuário inicia sua sessão privilegiada. O aplicativo exibe uma contagem regressiva visível na tela, proporcionando transparência sobre o tempo restante da elevação.
- Revogação automática: Ao finalizar o tempo programado, as permissões são removidas imediatamente. A conta retorna ao seu estado de usuário padrão, garantindo que o privilégio tenha existido apenas durante a janela operacional necessária.
Catálogo de aplicativos de autoatendimento: autonomia com controle
Complementando a restrição de privilégios, o Self Service App Catalog —agora com disponibilidade geral (GA)— resolve a necessidade operacional de instalar software. Este catálogo permite que os administradores de gestão centralizada de endpoints disponibilizem aos usuários um repositório de aplicativos aprovados e corporativos.
O funcionamento do catálogo é simples e seguro:
- Curadoria de software: A TI define quais aplicativos são seguros e estão alinhados com as políticas de licenciamento da empresa.
- Implantação sob demanda: O colaborador pode instalar, atualizar ou desinstalar o software necessário sem precisar de credenciais de administrador ou abrir um chamado de suporte.
- Políticas em nível de grupo: É possível segmentar a visibilidade do catálogo, garantindo que cada departamento acesse apenas as ferramentas necessárias para sua função, mantendo o ambiente limpo e controlado.
- Modo forçado: Para aplicativos críticos ou atualizações de segurança obrigatórias, o sistema permite forçar a implantação automática, independentemente da vontade do usuário.
Impacto na produtividade e segurança de TI
A implementação combinada de privilégios sob demanda e catálogos de software muda a dinâmica da equipe de suporte. A TI deixa de ser um "aprovador de instalações" para se tornar um "habilitador de ambientes seguros". Os benefícios incluem:
- Redução de tickets: Menos solicitações administrativas repetitivas permitem que a equipe técnica foque em projetos de maior valor.
- Conformidade normativa: A eliminação de direitos de administrador permanente é um requisito comum em auditorias de segurança e seguros cibernéticos.
- Redução da superfície de ataque: Os endpoints são mantidos como ambientes restritos, limitando a capacidade de softwares maliciosos de realizar alterações permanentes no sistema operacional.
A gestão eficaz de identidades e dispositivos é uma área complexa que exige uma abordagem estratégica para não comprometer a operação do negócio. Na Sinfopac, atuamos como consultores especializados na implementação de soluções integrais de cibersegurança, gestão de identidades e administração de endpoints. Acompanhamos as empresas na transição para modelos Zero Trust, ajudando a otimizar o uso de MDM e a configurar políticas de privilégios que protejam a organização sem obstruir o fluxo de trabalho dos colaboradores.
{{fs-button}}