Casos de uso y respuestas operativas

Detecte, detenga y revierta los ataques de ransomware en su nube corporativa

El ransomware ya no se limita a infectar ordenadores locales; ahora ataca directamente los entornos de colaboración en la nube. Un solo archivo infectado subido por un usuario a Google Drive o OneDrive puede propagarse de forma automatizada, cifrando los repositorios compartidos, destruyendo el historial de correos y paralizando por completo la operación de su empresa. Confiar únicamente en las papeleras de reciclaje de Google o Microsoft ante un ataque a gran escala no es una estrategia.

Desafío

Evitar que un ataque de cifrado masivo detenga la actividad de su organización

Nuestro enfoque introduce una respuesta técnica de alta velocidad: combinamos la detección inmediata por Inteligencia Artificial con copias de seguridad inmutables, logrando contener la amenaza y devolver sus sistemas a la normalidad de forma transparente y sin pérdidas de información.

Conocer como lo hacemos

Un protocolo técnico automatizado de detección, aislamiento y remediación inmediata

Para neutralizar con éxito el ransomware en la nube, es vital contar con una tecnología que actúe de forma autónoma durante los primeros segundos del ataque, respaldada por un control estricto de accesos y la concienciación de la plantilla. En Sinfopac estructuramos esta defensa avanzada mediante dos capas críticas de seguridad.

Contención y restauración automatizada de entornos cloud

Establecemos la línea de defensa principal con el motor especializado de SpinOne. Su Inteligencia Artificial escanea sus nubes de Google y Microsoft las 24 horas; si detecta que un proceso empieza a cifrar archivos de manera sospechosa, detiene el ataque en menos de un minuto, bloquea la API maliciosa y restaura de forma automática e instantánea los documentos afectados desde su último backup inmutable.

Revocación inmediata de credenciales e identidades

Cortamos de raíz el origen de la infección en la red. En el instante en que SpinOne alerta sobre un ataque de ransomware activo vinculado a una cuenta de usuario, los ingenieros de Sinfopac activamos los protocolos de contención en JumpCloud, revocando los accesos de la identidad comprometida, cerrando todas sus sesiones en la nube y bloqueando sus dispositivos locales para evitar que el virus siga extendiéndose.

"Uno de los principales desafíos era gestionar el acceso a la red en un entorno de trabajo híbrido... nuestra infraestructura anterior requería ajustes constantes para dar soporte a este nuevo modelo"

Julian Oberer
Director Comercial y de Operaciones | Schryver Logistics
Leer más

La forma más común es a través de la sincronización de aplicaciones locales. Si un ordenador de la empresa se infecta con ransomware, el virus cifra los archivos locales de esa máquina. Al instante, los agentes de sincronización de Google Drive o OneDrive detectan el cambio y suben las versiones cifradas (e inservibles) a la nube, reemplazando los archivos originales sanos en todos los repositorios compartidos de la empresa.

El motor de Inteligencia Artificial de SpinOne es uno de los más rápidos del mercado internacional: es capaz de identificar un patrón de cifrado anómalo, localizar la cuenta o aplicación de origen que está ejecutando el ataque, bloquear su acceso por completo y comenzar las tareas de restauración automatizada en un intervalo de entre 30 y 60 segundos. El SLA para restaurar la operación es de máximo 2 horas.

Significa que una vez que el backup se genera y se guarda en los servidores seguros e independientes de SpinOne, los datos quedan completamente protegidos contra cualquier intento de modificación, sobreescritura o borrado, incluso si un ciberdelincuente consigue las contraseñas de administrador de su suite corporativa. Es la única garantía real de recuperación ante un secuestro de datos.

Aunque ambas plataformas cuentan con infraestructuras altamente seguras y opciones de retención de archivos, no disponen de mecanismos automatizados por IA para monitorizar de forma específica y detener ataques de ransomware en tiempo real a nivel de API. Si un virus cifra masivamente sus repositorios, sus funciones nativas requerirán procesos manuales de restauración cuenta por cuenta que pueden paralizar la empresa durante días.

La forma más común es a través de la sincronización de aplicaciones locales. Si un ordenador de la empresa se infecta con ransomware, el virus cifra los archivos locales de esa máquina. Al instante, los agentes de sincronización de Google Drive o OneDrive detectan el cambio y suben las versiones cifradas (e inservibles) a la nube, reemplazando los archivos originales sanos en todos los repositorios compartidos de la empresa.

El motor de Inteligencia Artificial de SpinOne es uno de los más rápidos del mercado internacional: es capaz de identificar un patrón de cifrado anómalo, localizar la cuenta o aplicación de origen que está ejecutando el ataque, bloquear su acceso por completo y comenzar las tareas de restauración automatizada en un intervalo de entre 30 y 60 segundos. El SLA para restaurar la operación es de máximo 2 horas.

Significa que una vez que el backup se genera y se guarda en los servidores seguros e independientes de SpinOne, los datos quedan completamente protegidos contra cualquier intento de modificación, sobreescritura o borrado, incluso si un ciberdelincuente consigue las contraseñas de administrador de su suite corporativa. Es la única garantía real de recuperación ante un secuestro de datos.

Aunque ambas plataformas cuentan con infraestructuras altamente seguras y opciones de retención de archivos, no disponen de mecanismos automatizados por IA para monitorizar de forma específica y detener ataques de ransomware en tiempo real a nivel de API. Si un virus cifra masivamente sus repositorios, sus funciones nativas requerirán procesos manuales de restauración cuenta por cuenta que pueden paralizar la empresa durante días.

Garantice la resiliencia operativa de su negocio frente a la amenaza informática más destructiva de la actualidad

En Sinfopac transformamos la vulnerabilidad ante el secuestro de datos en un entorno de TI robusto, predecible e inmune a las extorsiones digitales para empresas de España y Latinoamérica. Delegue la monitorización de riesgos y la continuidad de sus datos en nuestro equipo de ingenieros certificados para liderar su negocio con total confianza.

Contactar con un especialista

Explore nuestros recursos y artículos de interés

Amplíe sus conocimientos con nuestros análisis técnicos más recientes. Descubra guías, mejores prácticas y estrategias de ciberseguridad.

Visitar blog
Read article
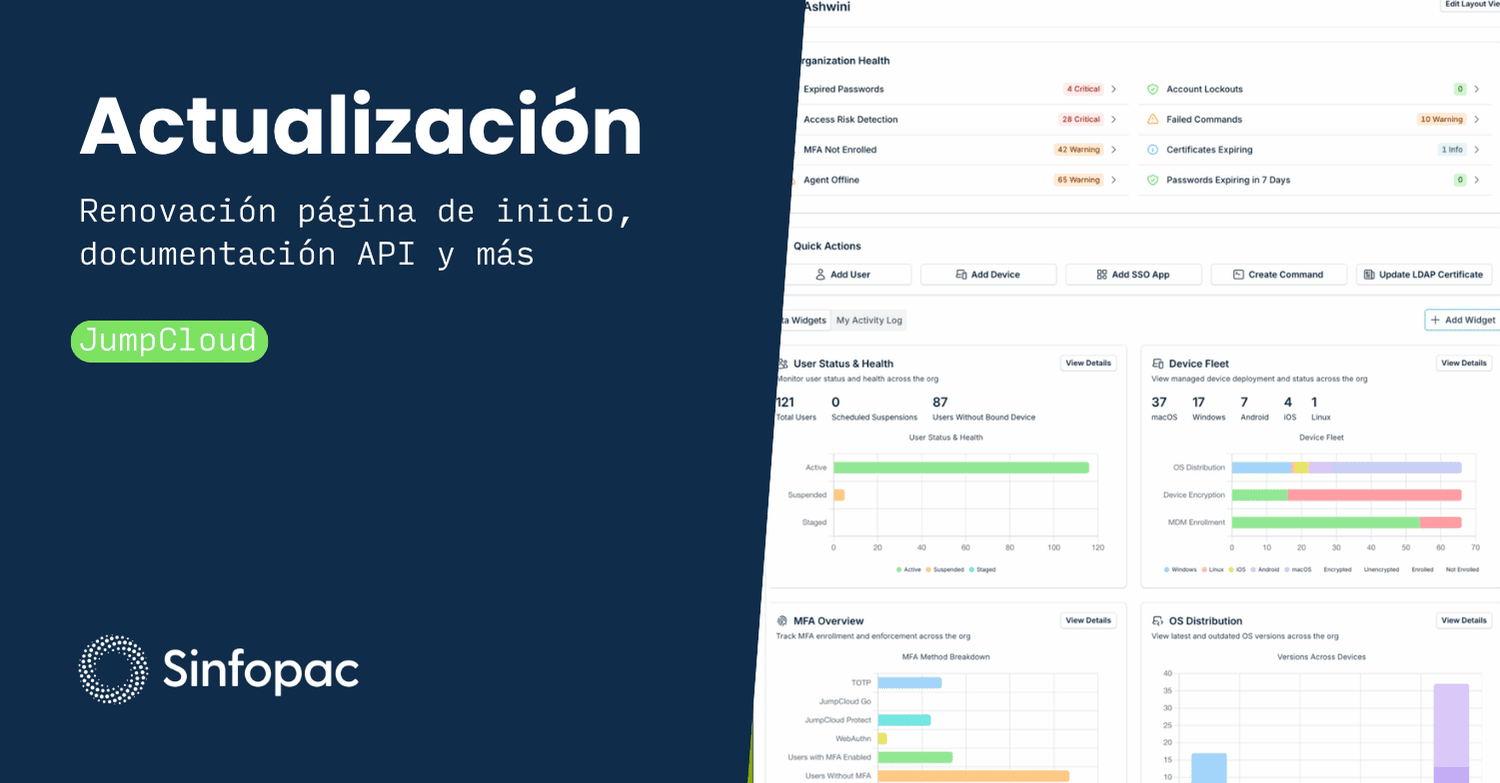
Interfaz del nuevo dashboard de administración de JumpCloud, visualizando métricas en tiempo real, alertas de salud de la organización y widgets de gestión de dispositivos para optimizar la operativa de TI corporativa.

Nueva Consola de Administración y Automatización vía API

Maximice la eficiencia operativa de TI con el tablero de control en tiempo real y la documentación unificada de APIs. Descubra cómo JumpCloud facilita la automatización.

07.09.2026
Pilar
Read article
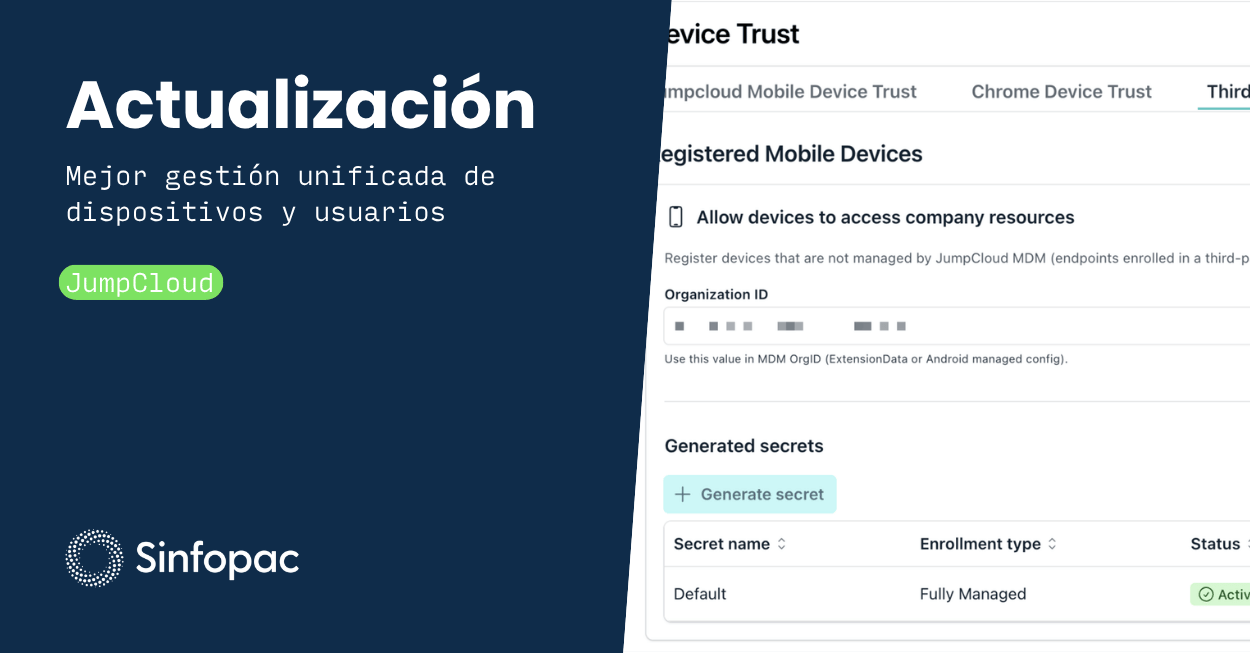
Interfaz de la consola de JumpCloud mostrando la configuración de Device Trust para dispositivos móviles de terceros y la gestión unificada de accesos y dispositivos corporativos

Gestión unificada de dispositivos y políticas centradas en el usuario

Gestione endpoints de forma inteligente. Aplique políticas de red, certificados y seguridad basadas en la identidad del usuario, optimizando el trabajo en entornos híbridos.

09.09.2026
Pilar
Read article
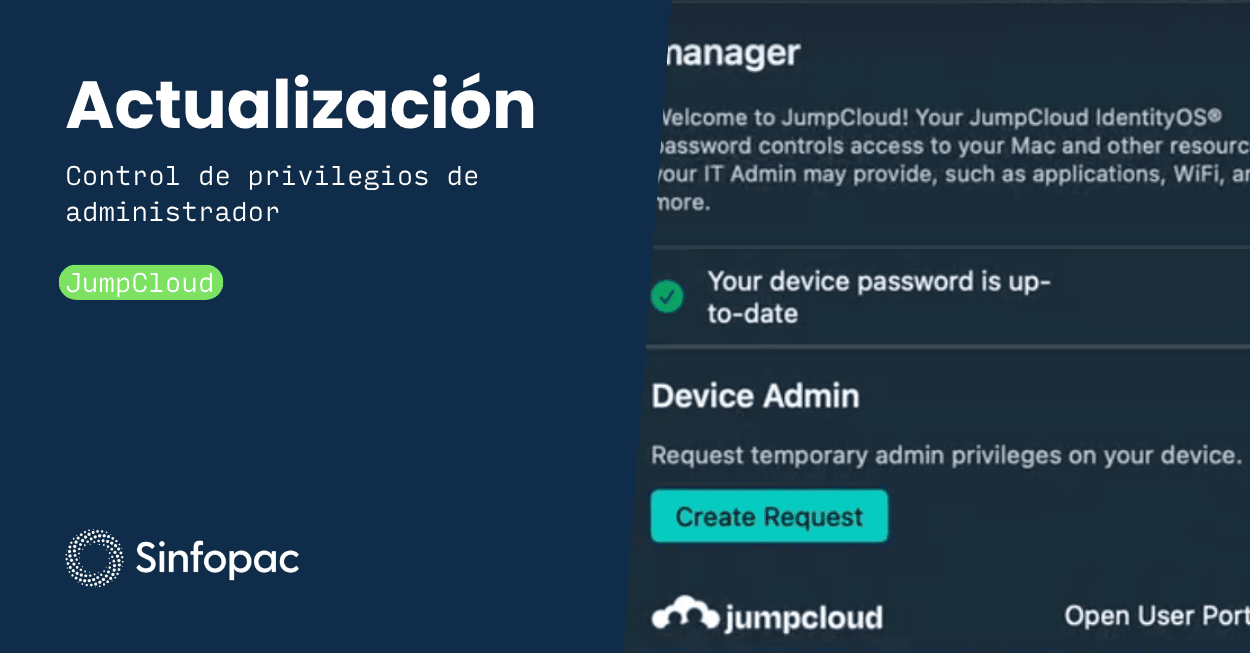
Panel de la aplicación JumpCloud que muestra la función de control de privilegios de administrador y la opción para solicitar acceso temporal en estaciones de trabajo corporativas, con branding de Sinfopac.

Privilegios de administrador bajo demanda y autoservicio de software

Optimice la seguridad de endpoints aplicando el principio de mínimo privilegio con acceso bajo demanda y catálogos de autoservicio de software corporativo.

18.09.2026
Pilar
Read article
Edificio corporativo moderno en entorno urbano utilizado para ilustrar un incidente de seguridad.

Caso Revolut: qué enseña sobre ingeniería social en empresas

El caso Revolut demuestra que una empresa puede proteger sus sistemas y aun así sufrir una brecha cuando una persona confía en una solicitud fraudulenta. La ingeniería social exige controles técnicos y humanos.

17.09.2026
Sebastian
Read article
Interfaz de la consola de administración de JumpCloud mostrando la configuración de Device Trust y seguridad Zero Trust para implementar acceso condicional en dispositivos móviles corporativos.

Seguridad Zero Trust: Evaluación de Riesgos y Acceso Condicional

Fortalezca su postura de seguridad implementando políticas de Acceso Condicional con análisis de impacto, detección automática de inactividad y MFA resiliente para su organización.

16.09.2026
Pilar
Read article
Diagrama conceptual de integración entre Google Workspace y SpinOne para protección de datos en la nube.

Google recomienda SpinOne para Google Workspace: ¿qué significa?

Google Cloud documenta SpinOne como solución para proteger datos de Google Workspace. Estas son las capacidades que hacen relevante esta referencia para TI.

16.09.2026
Gastón T.
Read article
Interfaz de la consola de administración de JumpCloud mostrando el menú de gestión de agentes de inteligencia artificial y la configuración de métodos de descubrimiento para costos de tokens, bajo el diseño corporativo de Sinfopac.

Gobernanza de IA en la empresa: control de agentes y costos de tokens

La adopción de inteligencia artificial exige trazabilidad técnica y financiera. Conozca cómo gestionar identidades para agentes de IA, auditar servidores MCP y controlar el gasto en tokens de desarrollo.

15.09.2026
Pilar
Read article
Gestión centralizada de identidades y acceso SSO a aplicaciones empresariales

¿Qué es el SSO y cómo funciona en empresas?

El SSO centraliza la autenticación de los usuarios para facilitar el acceso a aplicaciones y recursos empresariales. Conozca cómo funciona y por qué es clave para una gestión moderna de identidades.

10.09.2026
Sebastian
Read article
Laptops en oficina con manos digitales translúcidas que ilustran el riesgo de Shadow IT

Shadow IT: qué son las aplicaciones no autorizadas y qué riesgos generan

El Shadow IT aparece cuando los empleados utilizan aplicaciones y servicios que TI no controla. Conozca qué son las aplicaciones no autorizadas y qué riesgos generan.

08.09.2026
Pilar
Read article
Startup Summit 2026 em Florianópolis, encontro de tecnologia, inovação e empreendedorismo

Sinfopac en Startup Summit 2026: tecnología, innovación y nuevas conexiones

Sinfopac estuvo presente en Startup Summit 2026, conectando con las tendencias, empresas y profesionales que están impulsando la innovación tecnológica en Brasil.

03.09.2026
Gastón R.
Previous
Next