Protección de datos y cumplimiento en Chile

Cumplimiento tecnológico de la Ley 21.719 de Protección de Datos

Para organizaciones que evalúan cómo cumplir con las nuevas exigencias regulatorias, la Ley Orgánica de Protección de Datos establece un marco estricto sobre gobernanza, derechos ciudadanos y gestión de riesgos ante la nueva Agencia de Protección de Datos de Chile. Sinfopac ayuda a traducir estas obligaciones en controles tecnológicos, gestión de identidades, protección de datos cloud y capacidades de seguridad que eliminan brechas y mitigan la exposición a las severas multas de la Ley 21.719 en Chile

Desafío

Convertir las obligaciones de protección de datos en controles tecnológicos verificables

Comprender a quién aplica la Ley de Datos Personales en Chile y cómo implementar las medidas exigidas no consiste únicamente en actualizar políticas de privacidad. Las organizaciones deben auditar qué datos personales tratan, con qué finalidad, dónde se almacenan, quién accede a ellos y qué defensas técnicas garantizan el ejercicio efectivo de los derechos ARCOP en Chile (Acceso, Rectificación, Cancelación, Oposición y Portabilidad).

Solicitar una asesoría

De la Ley 21.719 a una estrategia tecnológica de protección de datos

La protección de datos personales atraviesa múltiples sistemas y flujos operativos. Por ello, el cumplimiento debe abordarse desde una perspectiva transversal que conecte la gestión del Delegado de Protección de Datos (DPO) con el control de identidades, los dispositivos de los usuarios, las aplicaciones cloud y la seguridad de la información.

Identidades y control de acceso

La gestión de datos personales requiere controlar las identidades que acceden a sistemas, aplicaciones y repositorios que contienen información regulada. La revisión de privilegios, el ciclo de vida de usuarios, MFA y políticas de acceso ayudan a reducir accesos no autorizados y cuentas que ya no deberían conservar permisos.

Dispositivos y puestos de trabajo

Un dato personal puede estar protegido en un servidor y quedar expuesto desde un endpoint comprometido. La gestión centralizada permite aplicar políticas de seguridad, controlar dispositivos corporativos y mantener una configuración coherente en equipos Windows, macOS, Linux y dispositivos móviles.

Para convertir las obligaciones de protección de datos en capacidades tecnológicas sostenibles, en Sinfopac integramos cuatro bloques de seguridad y gestión de TI clave:
Directorio en la nube y confianza cero

La plataforma unificada para gestionar identidades, accesos y dispositivos desde una sola consola. JumpCloud permite eliminar la dependencia de servidores, facilitando un entorno seguro para equipos remotos y presenciales.

Learn more

Seguridad SaaS y recuperación ante ransomware

Protección integral para entornos Google Workspace y Microsoft 365. SpinOne combina backup inteligente, gestión de aplicaciones de terceros y una respuesta automatizada ante ransomware que reduce el tiempo de recuperación de días a minutos.

Learn more

Cultura de la ciberseguridad gamificada

Formación para el activo más importante de tu empresa: las personas. Gamificación para ofrecer un entrenamiento en ciberseguridad constante y efectivo, reduciendo drásticamente el riesgo de phishing y errores humanos mediante desafíos semanales.

Learn more

Gestión de productividad laboral y rendimiento

Plataforma de analítica operativa que centraliza el control de tiempo, el análisis de actividad y la gestión de proyectos para equipos híbridos o remotos. Permite a la dirección obtener métricas de rendimiento objetivas y hojas de tiempo automatizadas.

Learn more
Simulación de ataques de phishing

Entrenamos la agudeza conductual de su plantilla a través de cebos hiperrealistas de ingeniería social y microaprendizaje interactivo. Transformamos a sus empleados en la primera línea de defensa activa contra el ransomware.

Explorar mais

"Uno de los principales desafíos era gestionar el acceso a la red en un entorno de trabajo híbrido... nuestra infraestructura anterior requería ajustes constantes para dar soporte a este nuevo modelo"

Julian Oberer
Director Comercial y de Operaciones | Schryver Logistics
Leer más

La ley establece principios de licitud y seguridad técnica, crea la Agencia de Protección de Datos de Chile como ente fiscalizador y consagra el cumplimiento obligatorio de los derechos ARCOP en Chile (Acceso, Rectificación, Cancelación, Oposición y Portabilidad), exigiendo medidas preventivas frente a accesos no autorizados o pérdidas de información.

Aplica a todas las entidades públicas y privadas que traten datos en Chile o presten servicios a residentes locales. El régimen sancionatorio impone severas consecuencias financieras: las multas de la Ley 21.719 en Chile pueden alcanzar hasta 20.000 UTM o el 4% de los ingresos anuales para infracciones gravísimas.

Para definir cómo implementar una arquitectura conforme, el Delegado de Protección de Datos (DPO) coordina las políticas de gobernanza, mientras que TI despliega autenticación MFA, cifrado de endpoints y respaldo inmutable, asegurando cómo cumplir con la debida diligencia técnica de forma continua.

Convierta el cumplimiento de la Ley Orgánica de Protección de Datos de Chile en controles tecnológicos sostenibles

La protección de datos no termina con una auditoría documental o una política inicial. Descubrir cómo cumplir y cómo implementar controles sólidos sobre identidades, dispositivos, aplicaciones y procesos garantiza una postura resiliente a medida que evoluciona el entorno tecnológico. Sinfopac combina consultoría estratégica y servicios gestionados para ayudar a las organizaciones a identificar brechas de seguridad, mitigar riesgos sancionatorios ante la Agencia de Protección de Datos de Chile y mantener una infraestructura alineada con la ley.

Contactar con un especialista

Explore nuestros recursos y artículos de interés

Amplíe sus conocimientos con nuestros análisis técnicos más recientes. Descubra guías, mejores prácticas y estrategias de ciberseguridad.

Visitar blog
Read article
Profesional de TI gestionando de forma centralizada de contraseñas y credenciales empresariales

¿Cómo gestionar contraseñas empresariales de forma segura?

Una contraseña segura no basta si la empresa no controla cómo se crean, almacenan, comparten y revocan las credenciales corporativas.

05.10.2026
Gastón R.
Read article
Profesional de TI gestionando identidades dispositivos y accesos desde una plataforma unificada

10 razones para elegir JumpCloud en la gestión de TI

JumpCloud permite centralizar identidades, dispositivos y accesos desde una plataforma cloud. Estas son diez razones para considerarlo en una estrategia moderna de TI.

30.09.2026
Gastón T.
Read article
Profesionales revisando los nuevos requisitos de protección de datos personales para empresas en Chile

Ley 21.719: qué cambia para las empresas en Chile

La Ley 21.719 transforma el marco chileno de protección de datos personales. Estos son los principales cambios que las empresas deben comprender antes de su entrada en vigencia.

29.09.2026
Sebastian
Read article
Profesional de ciberseguridad analizando la relación entre los estándares ISO 27000, ISO 27001 e ISO 27002.

ISO 27000, ISO 27001 e ISO 27002: cómo se relacionan

ISO 27000, ISO 27001 e ISO 27002 forman parte de una misma familia, pero cumplen funciones diferentes. Conocer su relación ayuda a entender qué norma necesita cada organización.

25.09.2026
Pilar
Read article
conscientizacao-ciberseguranca-equipes-remotas-hibridas

Concienciación en ciberseguridad para equipos remotos e híbridos

Los equipos remotos e híbridos trabajan fuera del perímetro tradicional. La concienciación debe adaptarse a nuevos canales, dispositivos, hábitos y riesgos.

24.09.2026
Sebastian
Read article
Fachada del Transamérica Expo Center en São Paulo durante el evento Mind The Sec

Sinfopac presente en Mind The Sec 2026: conectando con la vanguardia de la ciberseguridad

Sinfopac consolida su presencia internacional en Mind the Sec São Paulo, abordando la convergencia entre gestión de identidades, resiliencia corporativa y arquitecturas Zero Trust ante los principales decisores de TI.

22.09.2026
Gastón R.
Read article
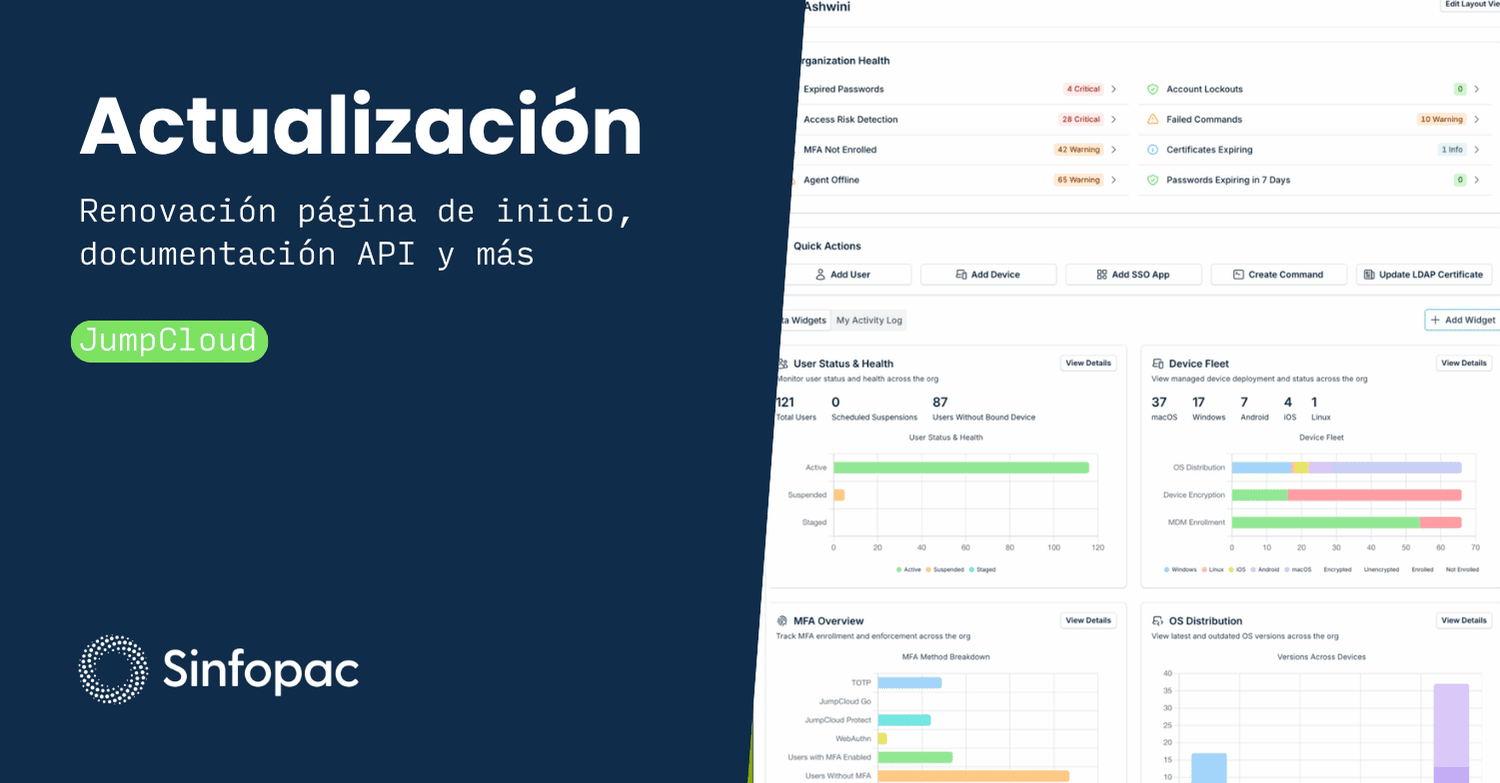
Interfaz del nuevo dashboard de administración de JumpCloud, visualizando métricas en tiempo real, alertas de salud de la organización y widgets de gestión de dispositivos para optimizar la operativa de TI corporativa.

Nueva Consola de Administración y Automatización vía API

Maximice la eficiencia operativa de TI con el tablero de control en tiempo real y la documentación unificada de APIs. Descubra cómo JumpCloud facilita la automatización.

07.09.2026
Pilar
Read article
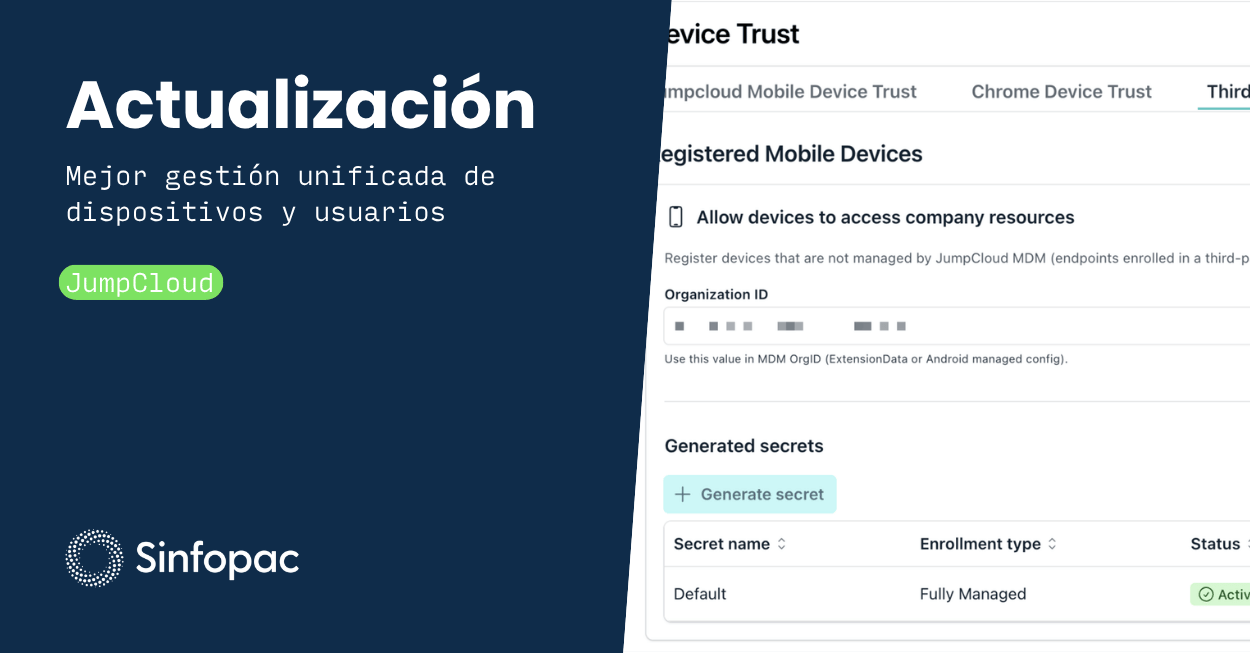
Interfaz de la consola de JumpCloud mostrando la configuración de Device Trust para dispositivos móviles de terceros y la gestión unificada de accesos y dispositivos corporativos

Gestión unificada de dispositivos y políticas centradas en el usuario

Gestione endpoints de forma inteligente. Aplique políticas de red, certificados y seguridad basadas en la identidad del usuario, optimizando el trabajo en entornos híbridos.

09.09.2026
Pilar
Read article
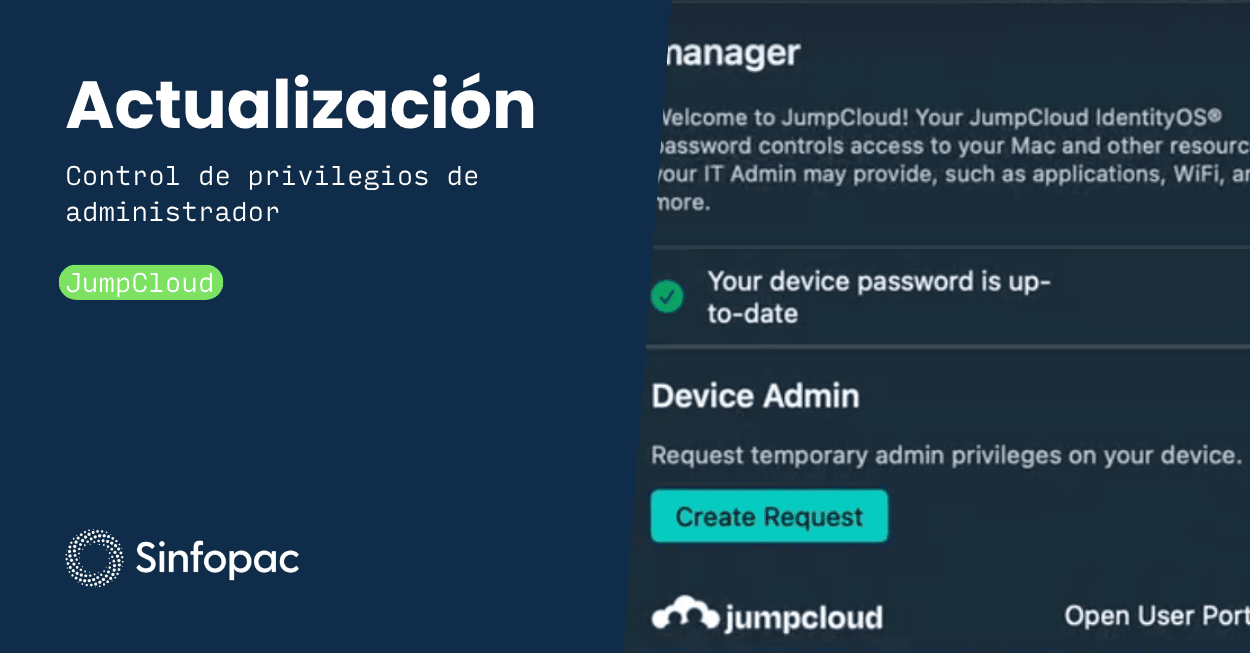
Panel de la aplicación JumpCloud que muestra la función de control de privilegios de administrador y la opción para solicitar acceso temporal en estaciones de trabajo corporativas, con branding de Sinfopac.

Privilegios de administrador bajo demanda y autoservicio de software

Optimice la seguridad de endpoints aplicando el principio de mínimo privilegio con acceso bajo demanda y catálogos de autoservicio de software corporativo.

18.09.2026
Pilar
Read article
Edificio corporativo moderno en entorno urbano utilizado para ilustrar un incidente de seguridad.

Caso Revolut: qué enseña sobre ingeniería social en empresas

El caso Revolut demuestra que una empresa puede proteger sus sistemas y aun así sufrir una brecha cuando una persona confía en una solicitud fraudulenta. La ingeniería social exige controles técnicos y humanos.

17.09.2026
Sebastian
Previous
Next